 AcmefyerAgentenbasierter Zertifikatsmanager
SSL-Zertifikate, die sich von selbst erneuern.
Acmefyer ist ein SSL-Zertifikatsmanager für das eigene Netz: Er holt SSL/TLS-Zertifikate von Let’s Encrypt, ZeroSSL oder Google Trust Services, stellt für interne Namen eigene aus seiner lokalen CA aus, erneuert sie rechtzeitig und rollt sie dorthin aus, wo sie gebraucht werden. Zertifikate einer vorhandenen internen CA, oder die CA selbst, übernimmt er per Import. Eingespielt wird von innen: Ein Agent auf dem Zielsystem holt sich das Zertifikat selbst ab, ohne PowerShell-Remoting und ohne eingehende Ports.
Ein Zertifikat, viele Dienste: Acmefyer erneuert es und die Agenten spielen es überall ein.
Die Laufzeit von SSL-Zertifikaten schrumpft auf 47 Tage.
Die Browserhersteller Apple, Google, Microsoft und Mozilla haben im CA/Browser Forum gemeinsam mit den Zertifizierungsstellen beschlossen, die Laufzeit öffentlicher TLS-Zertifikate Schritt für Schritt zu verkürzen: von 398 Tagen auf 47 Tage bis 2029. Die Bestätigung der Domain gilt dann nur noch 10 Tage.
Bei 47 Tagen wird jedes Zertifikat etwa jeden Monat getauscht, auf jedem Webserver, jedem Mailsystem und jeder Firewall. Von Hand ist das nicht mehr zu schaffen. Acmefyer erneuert automatisch und spielt das neue Zertifikat per Agent ein, ohne dass jemand eingreifen muss.
Quelle: CA/Browser Forum, Ballot SC-081v3, beschlossen am 11. April 2025.
Jede ACME-Challenge, auch Wildcard
HTTP-01 mit integriertem Challenge-Server, DNS-01 für rund 190 DNS-Anbieter, auch für Wildcard-Zertifikate (*.example.com), und TLS-ALPN-01.
Zertifikate automatisch erneuern
Zeitplan mit Backoff, Sperre je Zertifikat und Idempotenz. Nichts läuft doppelt, nichts läuft ab.
Rollout per Agent
Der Agent auf dem Zielsystem holt das Zertifikat selbst ab und spielt es lokal ein, ohne eingehende Ports.
Sicher ab Werk
AES-256-GCM für Geheimnisse, Argon2id-Passwörter, AD/LDAP-Anmeldung mit Rollen, optional TOTP und ein Audit-Log.
Benachrichtigungen
E-Mail, Teams, Telegram, PRTG oder Webhook. Mit Vorlagen, Ratenbegrenzung und Deduplizierung.
Zwei Oberflächen, ein Kern
Web-Oberfläche im Browser, Deutsch und Englisch, hell und dunkel. Dazu eine Terminal-Oberfläche direkt auf dem Server.
Eigene Zertifikate und lokale CA
Zertifikate einer internen CA, selbst signierte oder gekaufte importieren (PEM, DER, PFX) und über dieselben Agenten und Ziele verteilen. Für interne Namen wie server.firma.local erstellt und verwaltet Acmefyer auf Wunsch eine oder mehrere eigene, interne CAs: Stamm-CA mit Namensbeschränkung, Zwischen-CAs je Zweck (TLS-Server und -Client, S/MIME, Codesignatur) und Zertifikate, die Acmefyer selbst mit neuem Schlüssel erneuert und neu ausrollt. Eine vorhandene Stamm- oder Zwischen-CA, etwa aus XCA, OpenSSL oder AD CS, übernimmt Acmefyer samt Schlüssel, und Ihre Systeme vertrauen ihr dann schon. Zertifikate, die sie schon ausgestellt hat, importieren Sie mehrere auf einmal: Sie erscheinen im Baum unter ihrer CA, und Serverzertifikate erneuert ab dann Acmefyer. Zertifikate der eigenen CA lassen sich widerrufen: Jede CA signiert eine Sperrliste (CRL), die der Server über HTTP bereitstellt und rechtzeitig neu signiert. Ein ersetztes Zertifikat widerruft Acmefyer auf Wunsch, sobald das neue an allen Zielen angekommen ist. Das Ziel „Vertrauensspeicher (CA)“ macht die eigene CA auf Windows- und Linux-Agenten vertrauenswürdig.
Acmefyer wird stetig weiterentwickelt: Mit den Updates kommen fortlaufend neue Funktionen und unterstützte Dienste hinzu.
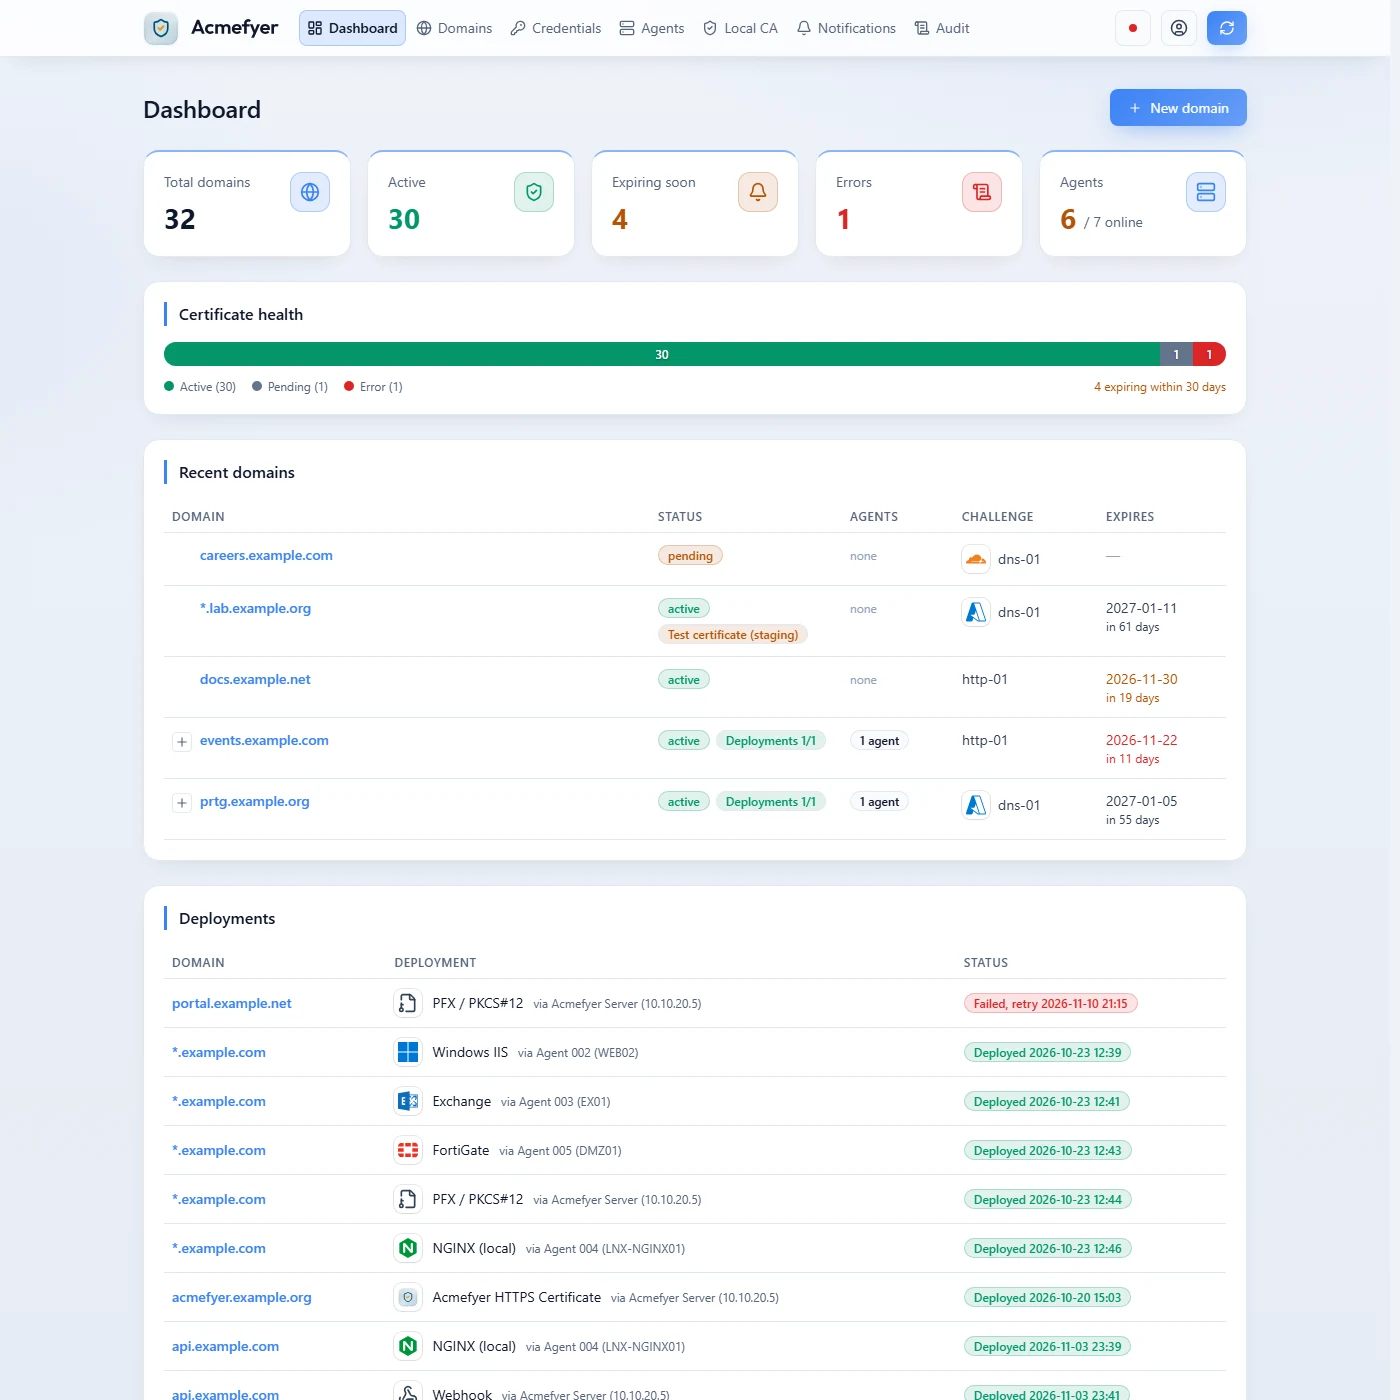
Auf einen Blick: wie viele Zertifikate gültig sind, welche bald ablaufen, wo ein Fehler ansteht und welche Agenten online sind.
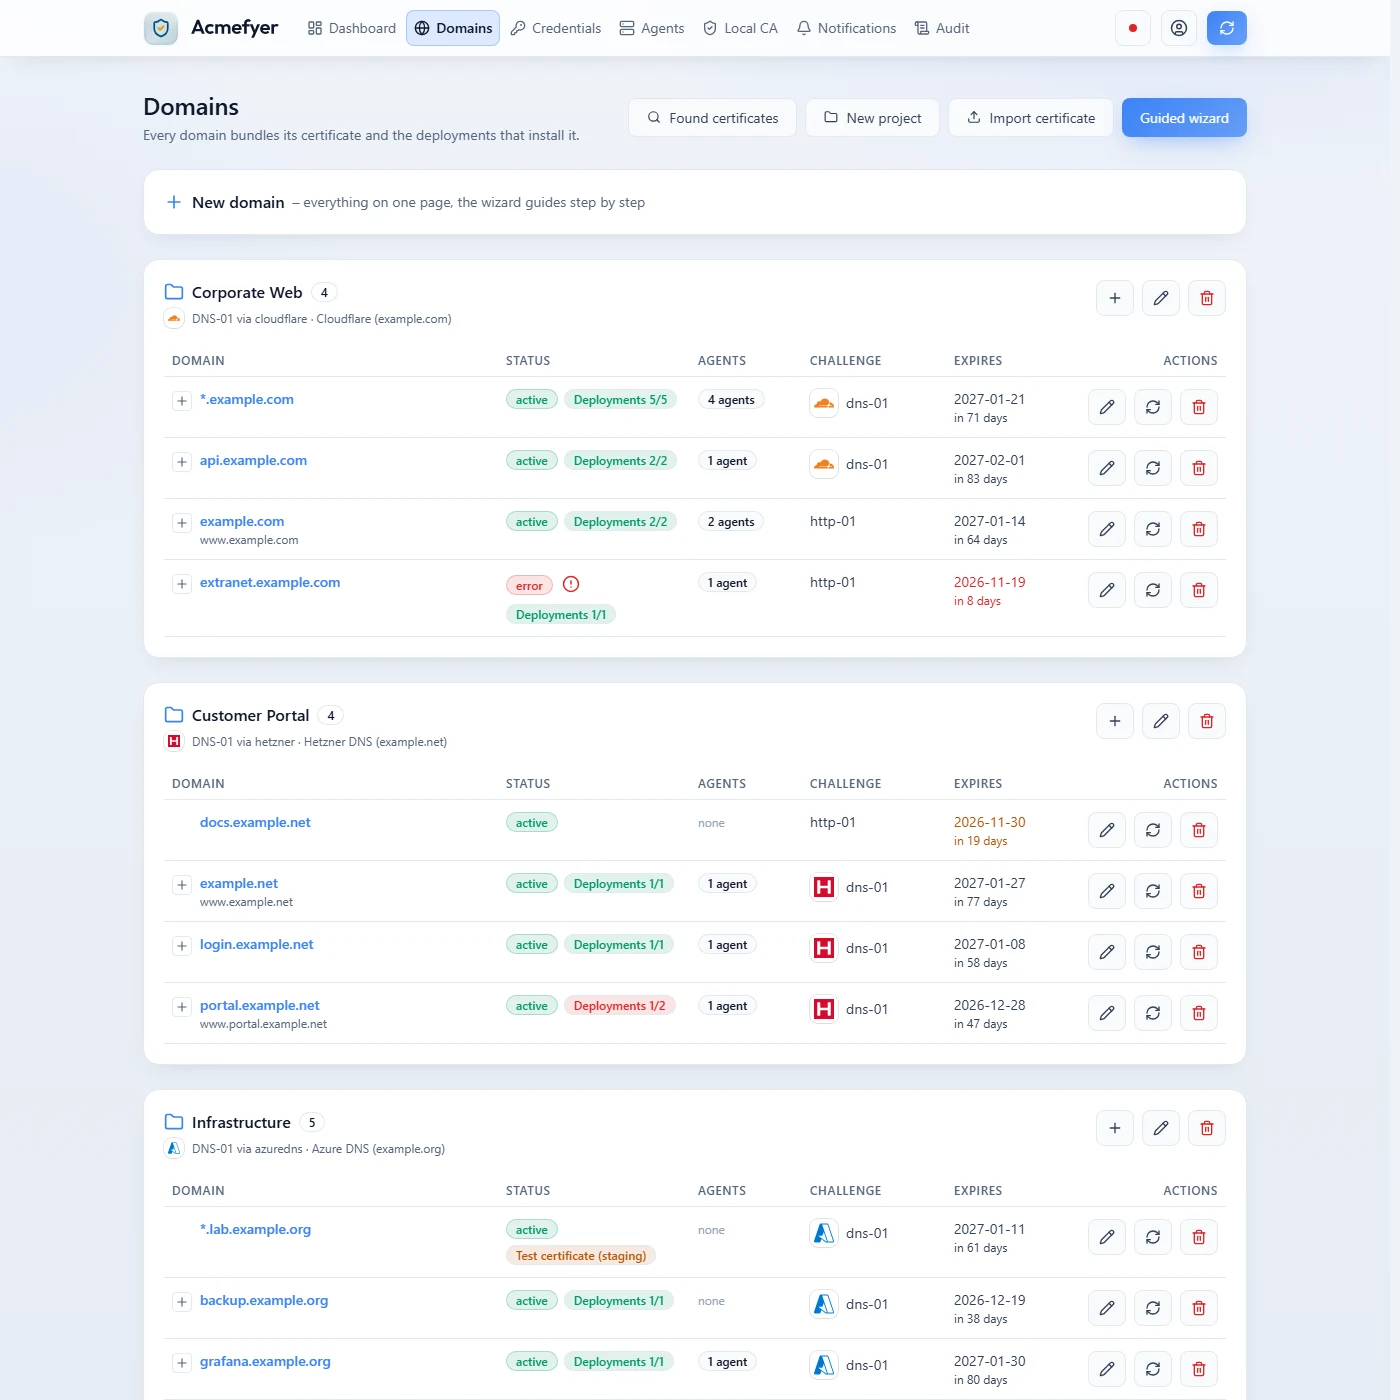
Domains in Projekten, mit Status, Deployments, Challenge und Ablauf. Was bald abläuft oder hängt, ist rot markiert.
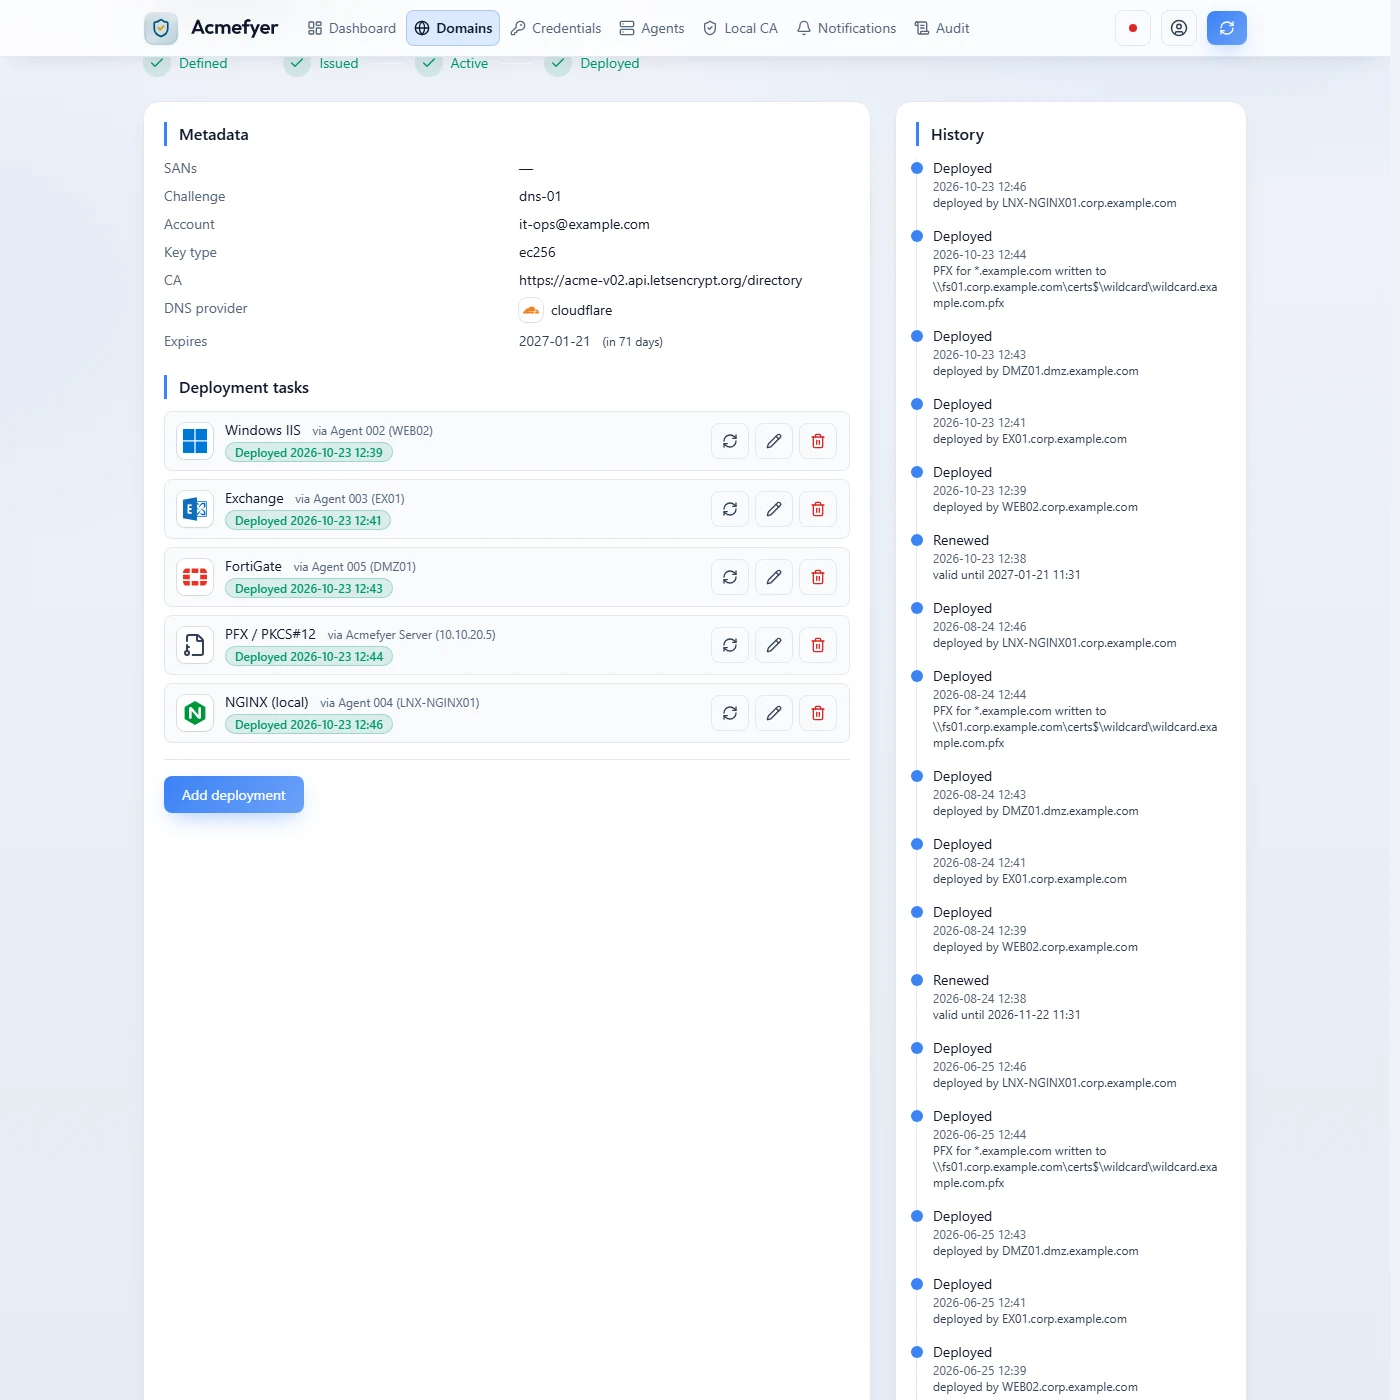
Eine Domain und ihre Ziele: Über die Agenten geht das Zertifikat an IIS, Exchange, FortiGate und NGINX, jedes mit dem Ergebnis des letzten Laufs.
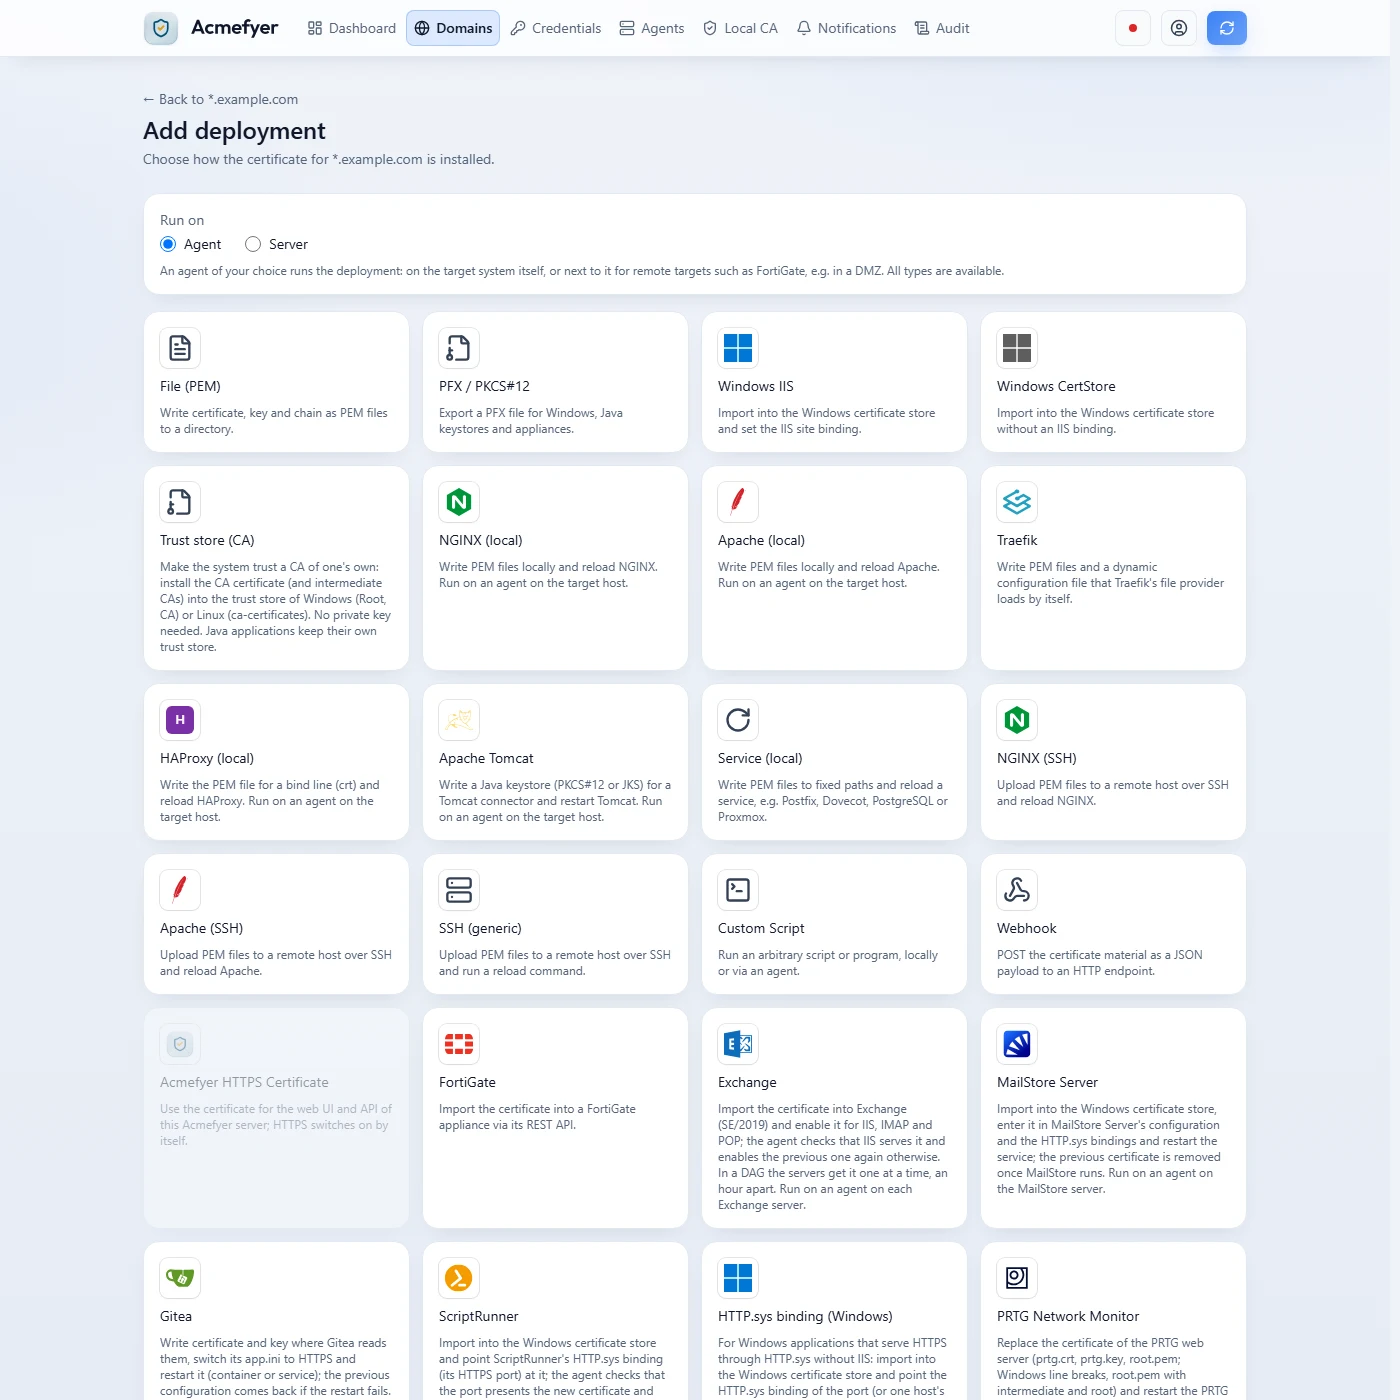
Ein neues Ziel wählen: vom PEM-Ordner über IIS und Exchange bis zu NGINX, Traefik, Tomcat und Appliances, ausgeführt auf dem Agenten oder dem Server.
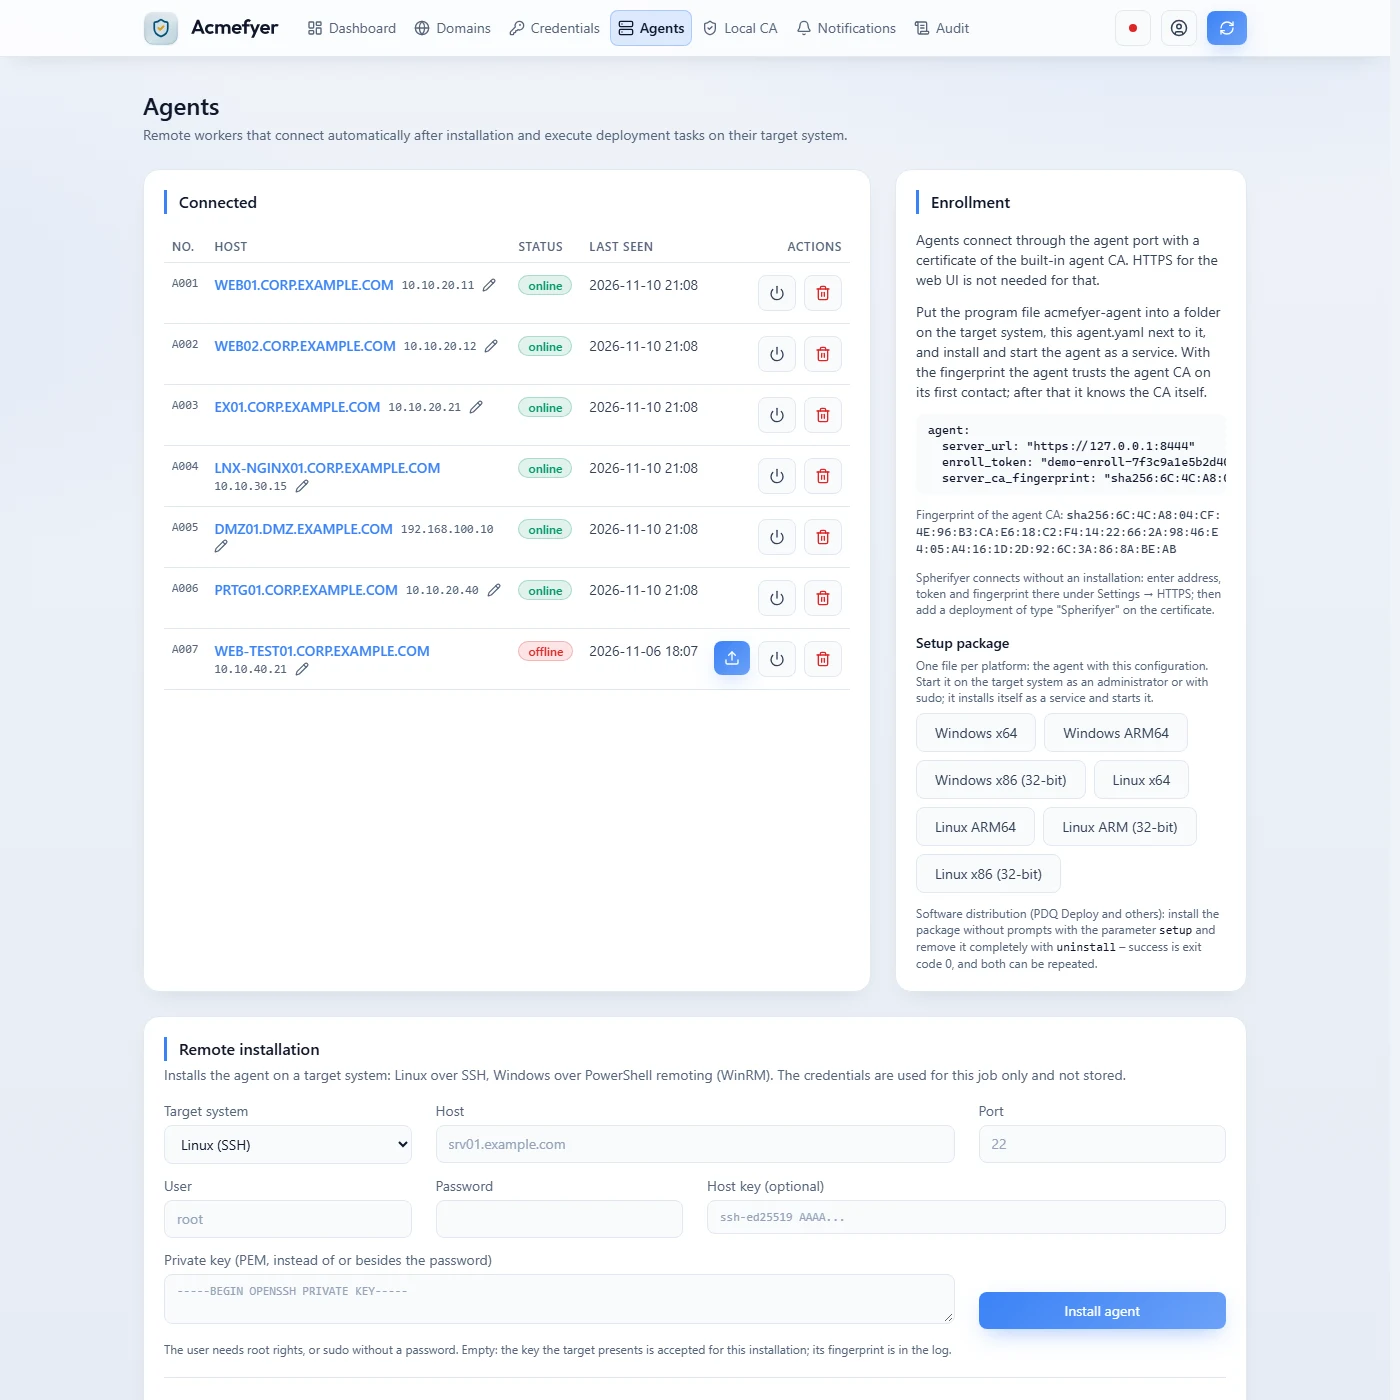
Die Agenten mit Status und letztem Kontakt. Neue Agenten kommen über ein Setup-Paket je Plattform dazu, das sich selbst als Dienst einrichtet.
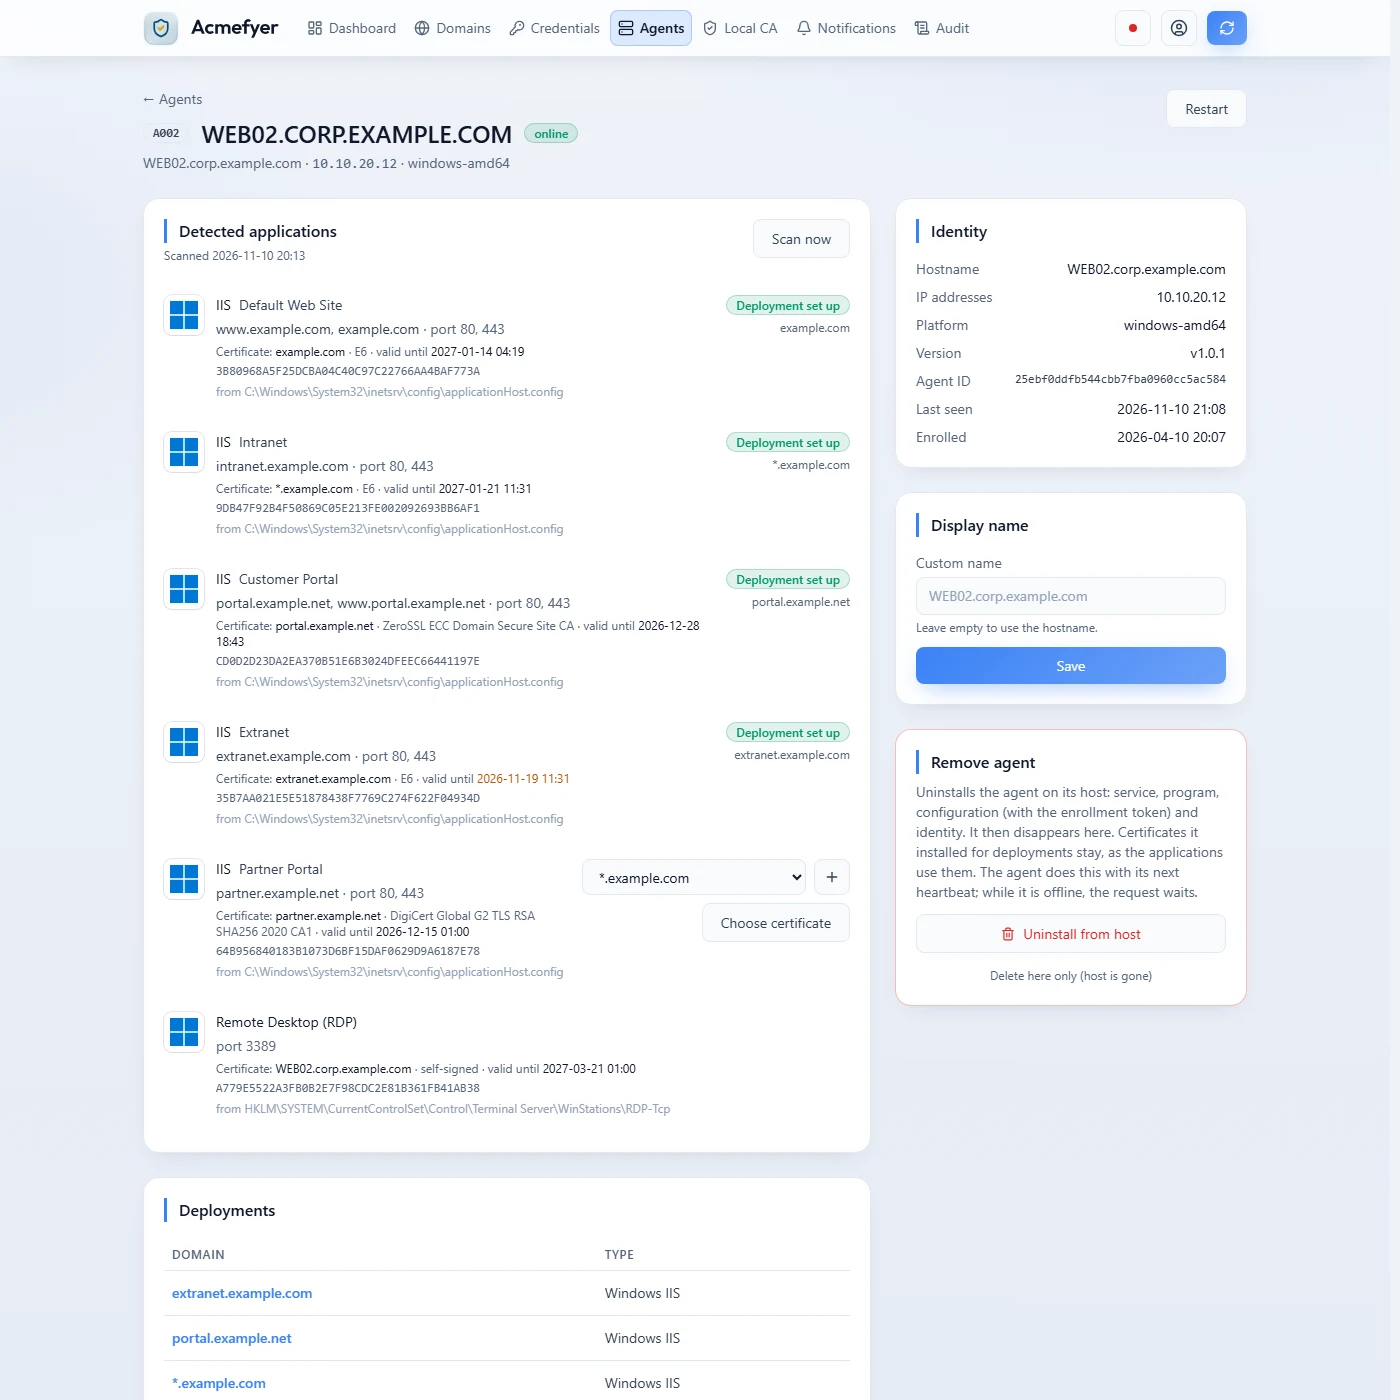
Der Agent findet selbst, was auf seinem Server TLS spricht, mit Namen, Ports und dem Zertifikat, das dort gerade steckt.
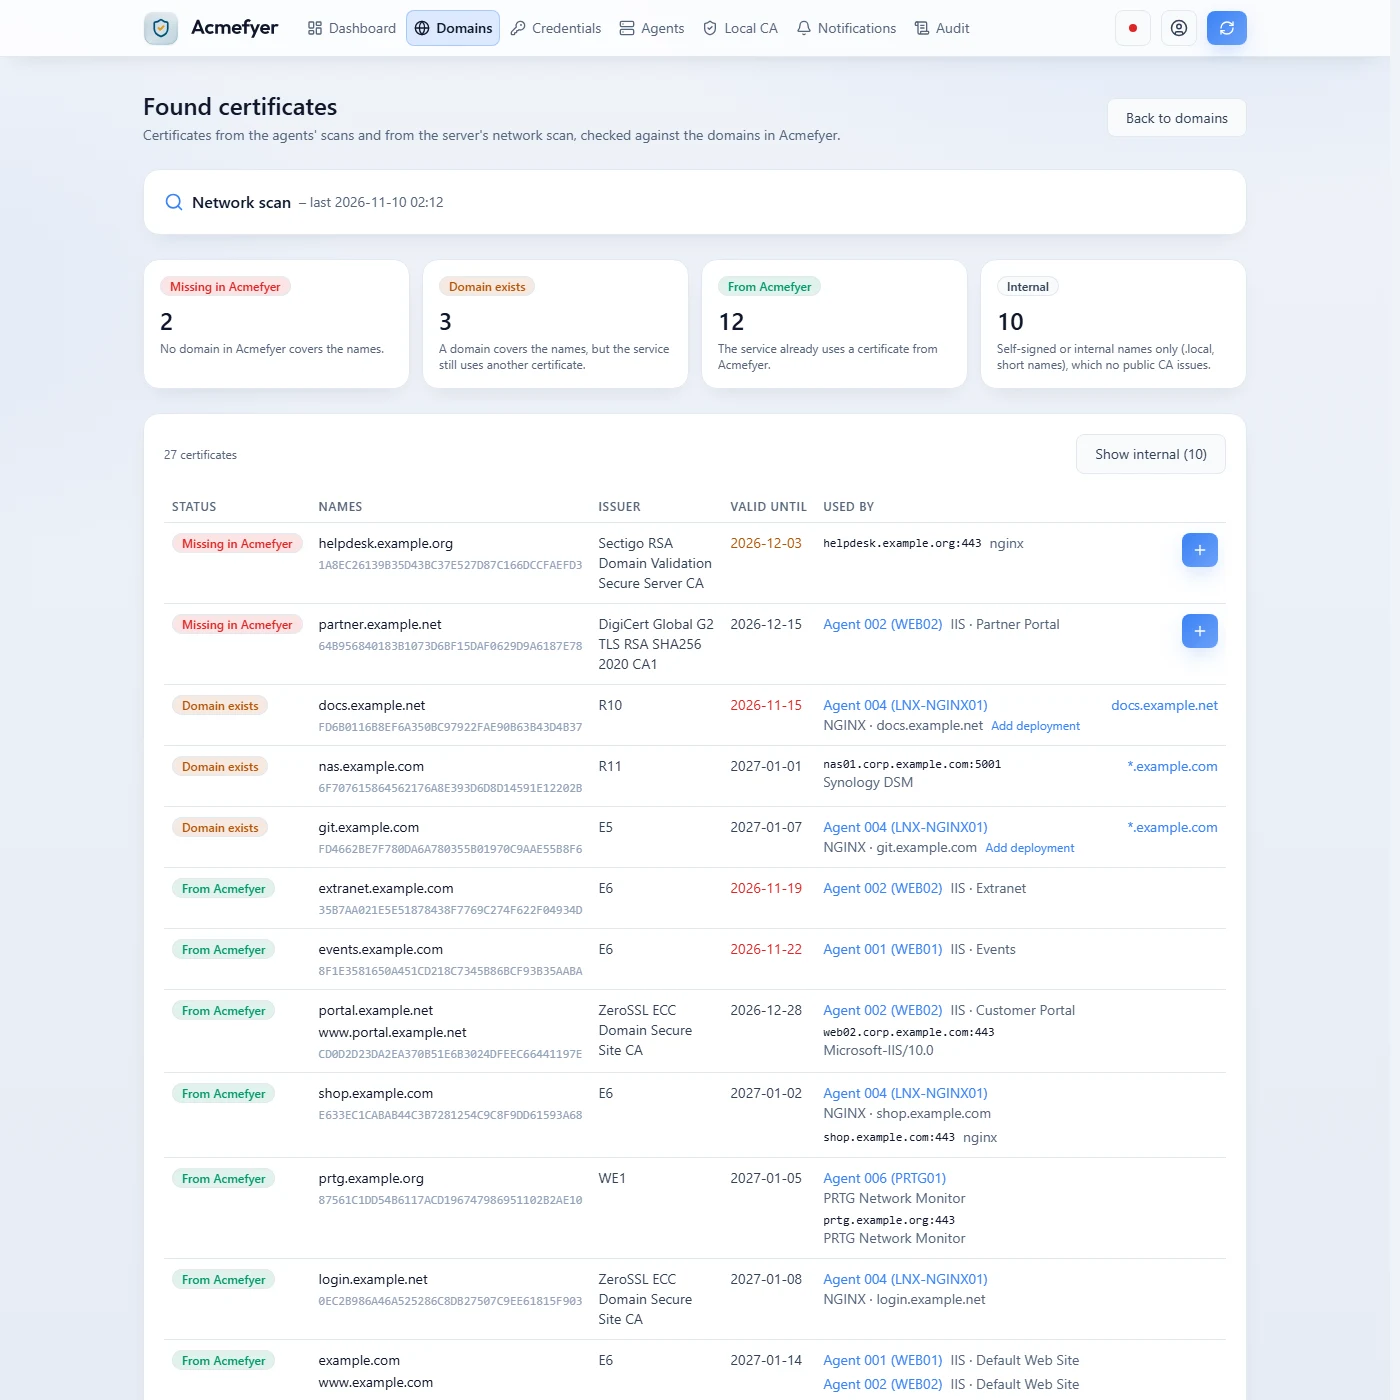
Alle Zertifikate im Netz, aus den Scans der Agenten und einem Netzwerk-Scan: was Acmefyer noch nicht verwaltet, ist oben.
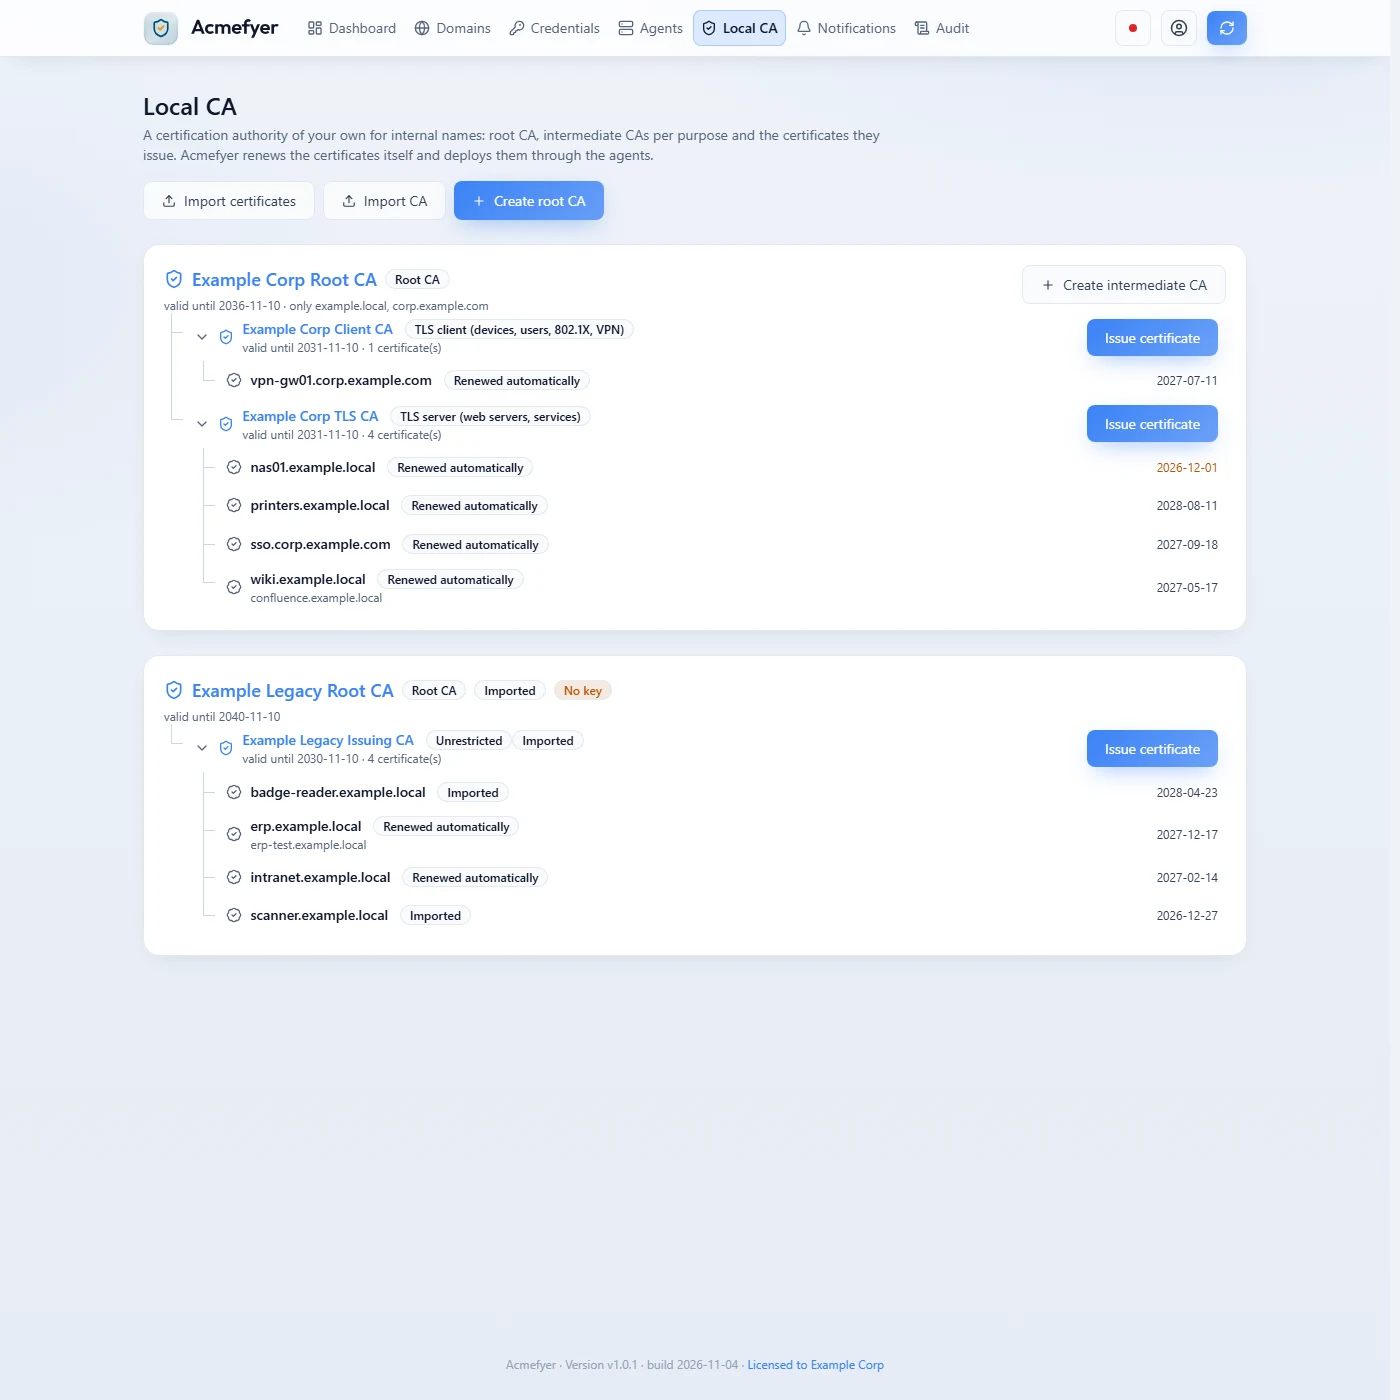
Die eigene CA für interne Namen: neu angelegt oder samt ihren Zertifikaten übernommen, Acmefyer erneuert sie selbst.
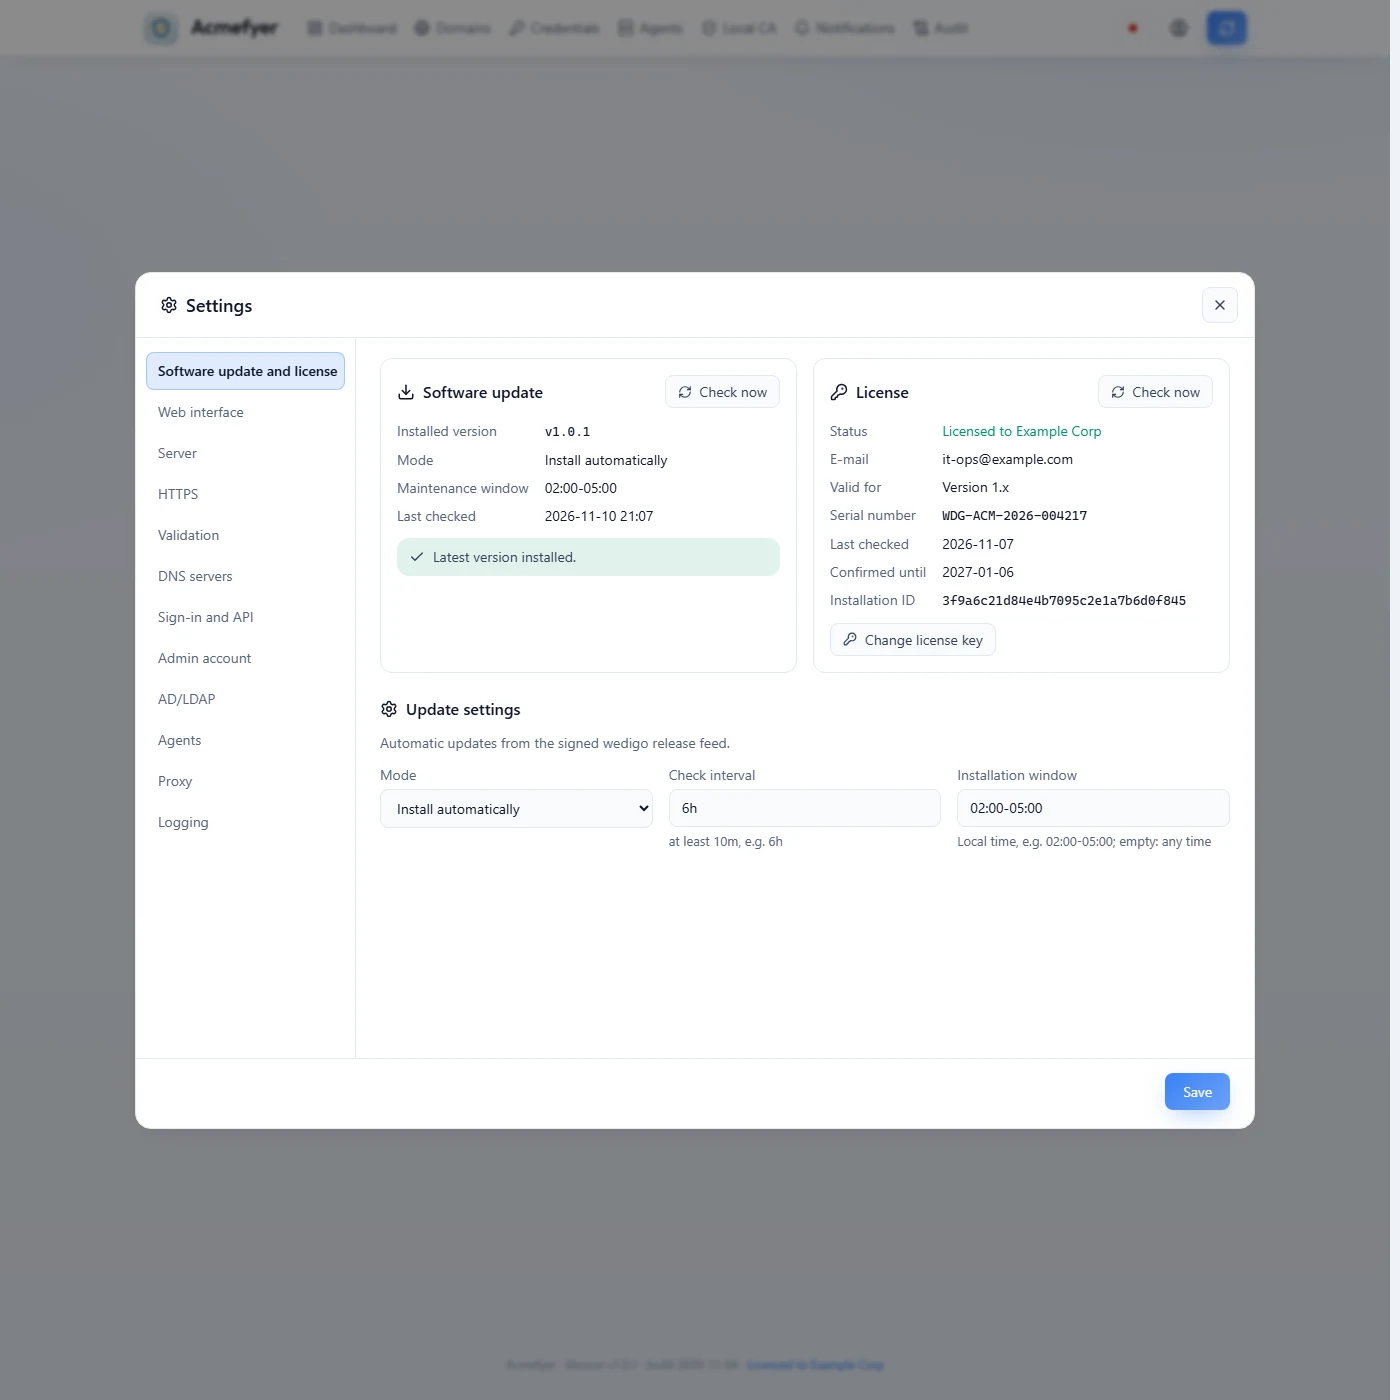
Alles einstellbar im Browser: Updates, Lizenz, HTTPS, Anmeldung mit AD/LDAP und Zwei-Faktor, Agenten und Proxy.
Zertifikate per Agent verteilen: keine Firewall-Löcher, kein PowerShell-Remoting.
Viele Werkzeuge und Skripte spielen Zertifikate von außen ein: per PowerShell-Remoting, über Dateifreigaben oder per Fernanmeldung. Dafür brauchen sie offene Ports auf jedem Zielsystem und Administrator-Zugangsdaten an zentraler Stelle.
Der Acmefyer-Agent läuft direkt auf dem Zielsystem. Er baut selbst eine verschlüsselte Verbindung zum Acmefyer-Server auf, holt das Zertifikat ab und spielt es lokal ein.
So kommen Zertifikate in IIS und andere HTTP.sys-Anwendungen, Exchange, MailStore Server, PRTG, ScriptRunner, den Windows-Zertifikatsspeicher, NGINX, Apache, Traefik, HAProxy, Tomcat, Gitea, jeden Dienst, der PEM-Dateien liest, oder eigene Skripte. Daneben exportiert Acmefyer PEM- und PFX-Dateien ins Dateisystem oder auf eine Windows-Freigabe, überträgt per SSH, ruft Webhooks auf und spielt Zertifikate per REST-API in Firewall-Appliances ein, z. B. FortiGate.
Für jedes Ziel wählen Sie, wer den Rollout übernimmt: der Server selbst oder ein Agent. Der Server bietet nur die sicheren Aktionen an, also Export, SSH und Webhook. Firewall-Appliances wie eine FortiGate bedient immer ein Agent, etwa einer in der DMZ direkt neben der Firewall.
- Verbindung
- Nur ausgehend vom Agenten zum Server, per HTTPS mit gegenseitiger Zertifikatsprüfung (mTLS). Auf den Zielsystemen ist kein eingehender Port nötig.
- Firewall
- Eine Regel: Agent zum Server auf Port 443, wenn die Oberfläche HTTPS mit einem öffentlich vertrauenswürdigen Zertifikat hat, sonst zum Agenten-Port (Standard 8444). Kein WinRM, keine Dateifreigabe, kein RDP.
- Zugangsdaten
- Auf dem Server liegen keine Administrator-Kennwörter der Zielsysteme. Der Agent arbeitet mit den Rechten seines lokalen Dienstes.
- Lokal eingespielt
- IIS-Bindungen, HTTP.sys-Bindungen, Exchange, MailStore Server, PRTG Network Monitor, ScriptRunner, Gitea, Windows-Zertifikatsspeicher, Vertrauensspeicher von Windows und Linux (eigene CA), NGINX, Apache, Traefik (auch im Container), HAProxy, Tomcat-Keystores (PKCS#12/JKS), Dienste wie Postfix oder PostgreSQL, eigene Skripte und die Weboberfläche von Spherifyer (verbindet sich selbst, ohne Agent)
- Interne Netze
- Zielsysteme brauchen keinen Internetzugang. Nur der Acmefyer-Server spricht mit der Zertifizierungsstelle.
- Erkennung
- Der Agent findet die Anwendungen mit TLS auf seinem System, etwa NGINX- und Apache-Sites, Traefik auch im Docker-Container, HAProxy, IIS, Exchange, MailStore Server, PRTG, ScriptRunner, Keycloak, das enaio-Gateway, Gitea im Container, Mail- und Datenbankserver oder Proxmox, mit Zertifikatsdatei und Ablaufdatum. Unter Windows auch Tomcat, Apache und NGINX, die Hersteller mitbringen, und jeden weiteren Port, der TLS spricht, mit dem Programm dahinter. Passt eine zu einem Zertifikat, ist das Deployment mit einem Klick angelegt. Erneuert schon certbot, acme.sh oder ein Container das Zertifikat, weist der Scan darauf hin. Reverse Proxys mit vielen Sites richtet man in einem Schritt ein, fehlende Domains inklusive: Sites mit gemeinsamer Zertifikatsdatei bekommen ein Zertifikat für alle ihre Namen, und nach einer Erneuerung lädt der Proxy nur einmal neu. Eine Übersicht zeigt jedes gefundene Zertifikat und welche davon Acmefyer noch nicht verwaltet. Der Server kann das eigene Netz dafür auch selbst rein lesend absuchen, ganz ohne Agent.
- Einrichtung
- Der Server erzeugt ein Setup-Paket je Plattform (Windows und Linux, x64, ARM64 und 32 Bit) mit fertiger Konfiguration. Oder er installiert den Agenten einmalig selbst: auf Linux per SSH, auf Windows per PowerShell-Remoting. Den Prozessor des Zielsystems erkennt er dabei. Ebenso lässt sich ein Agent vom Server aus restlos deinstallieren: Dienst, Programm, Konfiguration und Identität. Für PDQ Deploy und andere Softwareverteilung installiert das Paket sich mit dem Parameter setup und entfernt sich mit uninstall, ohne Rückfrage und mit Exitcode.
Der Server holt das Zertifikat über das Internet. Die Agenten auf den Zielsystemen bauen selbst eine Verbindung zum Server auf und spielen es lokal ein. Von außen wird nichts geöffnet.
Für Firewall-Appliances wie eine FortiGate übernimmt ein Agent in der DMZ den Rollout. Durch die Firewall geht nur seine ausgehende Verbindung zum Server, der Server selbst braucht keinen Weg in die DMZ.
Ein Skript-Server greift von außen auf jedes Ziel zu: Auf jedem Zielsystem müssen dafür mehrere Ports für seine Verbindungen offen sein. Bei Acmefyer ist es genau eine eingehende Verbindung, von den Agenten zum Acmefyer-Server auf Port 443 (mit HTTPS, sonst auf dem Agenten-Port 8444). Die Zielsysteme brauchen keinen offenen Port.
Zertifikatsrollout: leicht zu bedienen, meist schon im ersten Schritt voll automatisiert.
Acmefyer nimmt Ihnen die Kleinarbeit ab: Der Agent findet selbst, welche Anwendungen auf einem Server Zertifikate ausliefern und wo deren Dateien liegen, und Acmefyer schlägt das passende Deployment vor. In den meisten Umgebungen ist das Zertifikatsrollout damit schon im ersten Schritt zu 100 % automatisiert: ausstellen, einspielen, prüfen und rechtzeitig erneuern, ohne dass danach noch jemand Hand anlegen muss.
- 01
Agent installieren
Setup-Paket ausführen oder vom Server aus installieren. Der Agent erkennt die Anwendungen mit TLS auf seinem System.
- 02
Vorschläge übernehmen
Ein Klick je Anwendung, ganze Proxy-Server mit allen Sites in einem Schritt. Fehlende Domains legt Acmefyer gleich mit an.
- 03
Ausstellen und ausrollen
Acmefyer holt das Zertifikat, die Agenten spielen es ein und prüfen, ob es ankommt.
- 04
Erneuern
Im Renew-Fenster wiederholt sich alles automatisch, mit Benachrichtigung.
Wie weit das schon beim ersten Mal reicht, hängt natürlich von Ihrer Infrastruktur und den vorhandenen Anwendungen ab. Was Acmefyer kennt, etwa IIS, Exchange, NGINX, Apache, Traefik, HAProxy oder Tomcat, richtet es nach dem Scan mit einem Klick ein. Eine FortiGate braucht einmal einen API-Zugang, eigene Software ein Skript oder das allgemeine Dienst-Deployment. Und erneuert schon certbot oder ein anderes Werkzeug ein Zertifikat, wird das vorher abgeschaltet. Der Scan weist darauf hin.
Exchange-Zertifikat automatisch erneuern
Importieren, für IIS, IMAP und POP aktivieren, prüfen und bei Bedarf zurückstellen. In der DAG Server für Server.
Zur AnleitungIIS-Zertifikat erneuern und binden
Let’s Encrypt für IIS: in den Windows-Zertifikatsspeicher einspielen und an die Website binden, ohne Fernzugriff.
Zur AnleitungWildcard-Zertifikat mit Let’s Encrypt
*.example.com per DNS-01 für rund 190 DNS-Anbieter: einmal ausgestellt, auf allen Servern eingespielt.
Zur AnleitungKostenlose SSL-Zertifikate automatisch erneuern
Let’s Encrypt, ZeroSSL und Google Trust Services stellen per ACME kostenlos aus. Acmefyer kümmert sich um den Rest.
Zur AnleitungLet’s Encrypt für interne Server
Per DNS-01 ohne offenen Port 80. Die internen Server brauchen weder eingehende Ports noch Internetzugang.
Zur Anleitung47 Tage Laufzeit: Stichtage und Folgen
200 Tage seit 2026, 100 Tage ab 2027, 47 Tage ab 2029. Was beschlossen wurde und wie der Tausch von selbst läuft.
Zur AnleitungFortiGate-Zertifikat automatisch erneuern
Per REST-API importieren und SSL-VPN, Verwaltungsoberfläche, Anmeldeportal und VIPs umstellen.
Zur AnleitungNGINX und Apache unter Linux
Ein Agent je Linux-Server schreibt die PEM-Dateien und lädt den Webserver neu, für alle Sites eines Reverse Proxys in einem Schritt.
Zur AnleitungTomcat-Zertifikat samt Keystore
Java-Keystore als PKCS#12 oder JKS schreiben, mit Passwort und Alias des Connectors, und Tomcat neu starten.
Zur AnleitungPRTG-Zertifikat erneuern
prtg.crt, prtg.key und root.pem so schreiben, wie PRTG sie verlangt, Core Server neu starten, bei Fehlern zurück.
Zur AnleitungMailStore-Zertifikat erneuern
In MailStore Server eintragen, Dienst neu starten und prüfen. Startet MailStore nicht, nimmt der Agent alles zurück.
Zur AnleitungAblaufende Zertifikate im Netzwerk finden
Agenten-Scan und Netzwerk-Scan zeigen jedes Zertifikat mit Aussteller, Ablaufdatum und allen Fundstellen.
Zur AnleitungEigene interne CA mit Sperrliste
Zertifikate für server.firma.local ausstellen, erneuern, verteilen und über eine Sperrliste (CRL) widerrufen.
Zur Anleitung- Plattformen
- Windows (Setup oder Programmdatei) und Linux, als Programmdatei sowie als .deb- und .rpm-Paket
- Programme
acmefyer-serverfür Dienst, Web- und Terminal-Oberfläche ·acmefyer-agentfür die Zielsysteme- Datenhaltung
- Eingebettete Datenbank, Geheimnisse mit AES-256-GCM verschlüsselt
- Anmeldung
- Lokaler Admin (Passwort unter Windows bei der Ersteinrichtung im Browser, unter Linux Startpasswort), AD/LDAP mit Rollen per Gruppe oder OU, optional TOTP
- Standard-Adresse
127.0.0.1:443, frei konfigurierbar- Netzwerk
- Server: ausgehend zur Zertifizierungsstelle (und für DNS-01 zum DNS-Anbieter), für die Lizenzaktivierung zu www.wedigo.net, auch über einen Proxy (aus den Windows-Einstellungen übernommen oder in der Weboberfläche und der Konsole einstellbar). Mit Sperrlisten der lokalen CA zusätzlich eingehend per HTTP (Standard Port 80) für die Clients im eigenen Netz. Agenten: nur ausgehend zum Server.
- Updates
- Automatisches Self-Update aus signierten Releases, optional im Wartungsfenster. Startet eine neue Version nicht sauber, kehrt der Dienst von selbst zur Vorversion zurück. Abschaltbar oder nur als Hinweis.
Zertifikatsverwaltung zwischen ACME-Client und Konzernplattform.
Für die Verwaltung von SSL-Zertifikaten gibt es grob vier Wege: einen ACME-Client auf jedem Server, eigene Skripte mit Fernzugriff, eine Plattform für Certificate Lifecycle Management oder ein Monitoring, das vor dem Ablauf warnt.
Acmefyer verbindet die zentrale Zertifikatsverwaltung einer Plattform mit dem einfachen Betrieb eines ACME-Clients: ein Server für alle Zertifikate, Agenten auf den Zielsystemen, einmal gekauft.
- ACME-Client je Server
- Zum Beispiel Certbot, win-acme, Certify The Web oder Posh-ACME. Sie erneuern Zertifikate auf dem Server, auf dem sie installiert sind. Acmefyer verwaltet alle Zertifikate an einer Stelle und rollt sie per Agent auf viele Systeme aus, mit gemeinsamen Benachrichtigungen und Audit-Log.
- Eigene Skripte
- PowerShell über WinRM oder Dateifreigaben, Certbot-Hooks per SSH. Dafür brauchen die Zielsysteme offene Ports und der Skript-Server Administrator-Kennwörter. Bei Acmefyer verbinden sich die Agenten nur ausgehend, siehe Rollout.
- Plattformen für Certificate Lifecycle Management
- Zum Beispiel Venafi (CyberArk), Keyfactor, AppViewX oder Sectigo Certificate Manager, mit Funktionen für eigene PKI, viele Zertifizierungsstellen und Richtlinien im ganzen Unternehmen. Acmefyer konzentriert sich auf Zertifikate per ACME, übernimmt dazu importierte Zertifikate und bringt eine einfache lokale CA für interne Namen mit, läuft als einzelnes Programm unter Windows und Linux und wird einmalig gekauft.
- Ablauf-Monitoring
- Zum Beispiel Zertifikats-Checks in PRTG, Zabbix oder Nagios. Sie warnen vor dem Ablauf, den Tausch übernimmt weiter ein Mensch. Acmefyer erneuert und tauscht das Zertifikat selbst und meldet das Ergebnis, auf Wunsch auch an PRTG.
Acmefyer
- Unbegrenzt Zertifikate, Domains und Agenten
- 3 Jahre Updates, Fehlerbehebungen und Support inklusive, auch neue Hauptversionen
- Danach auf Wunsch 99 € pro Jahr. Ohne Verlängerung bleibt jede bis dahin erschienene Version unbegrenzt nutzbar
- Stetige Weiterentwicklung: Mit den Updates kommen fortlaufend neue Funktionen und unterstützte Dienste hinzu
- Lizenzschlüssel sofort per E-Mail, Aktivierung online
- 14 Tage Geld zurück
- Kostenlos für gemeinnützige und ehrenamtliche Vereine und Institutionen: volle Lizenz mit 3 Jahren Updates, auf Antrag mit Nachweis über das Kontaktformular, kostenlos verlängerbar
- Ohne Schlüssel kostenlos ausprobieren: 1 Domain mit 1 Subdomain (oder Wildcard) und 1 Agent, alle Funktionen außer der internen CA
SHA-256-Prüfsummen
Windows-Setup: d0bebe4802652c369d15f2747bca77f84ed700601445d6dba9f35cccd01223bc
Windows-Programmdatei: a68f109dab38582b6ca12364776d7688a8a79cc8cf69cb5ed3536455396567d6
Linux: 35e69b32c73bf78e19e2b02bb35407597bb452b4a586c053fadd1d19da219b91