Überblick
Acmefyer besorgt TLS-Zertifikate für Ihre Server, erneuert sie rechtzeitig und spielt sie dort ein, wo sie gebraucht werden: im IIS, in Exchange, auf der FortiGate, in nginx oder Apache. Die Zertifikate kommen von Zertifizierungsstellen wie Let's Encrypt, die das ACME-Verfahren anbieten.
Das wird wichtiger: Öffentliche Zertifikate gelten bald nur noch wenige Wochen, ab März 2029 höchstens 47 Tage. Von Hand lässt sich das kaum noch erneuern. Acmefyer erledigt es automatisch.
Acmefyer besteht aus zwei Programmen:
- acmefyer-server läuft auf einem Ihrer Server. Er spricht mit der Zertifizierungsstelle, merkt sich alle Zertifikate und erneuert sie. Bedient wird er im Browser.
- acmefyer-agent läuft auf den Systemen, die ein Zertifikat bekommen sollen. Er holt sich neue Zertifikate selbst beim Server ab und spielt sie vor Ort ein. Auf den Zielsystemen muss dafür kein Port geöffnet werden, und der Server braucht keine Zugangsdaten zu ihnen.
Beide Programme sind einzelne Programmdateien für Windows und Linux, die nichts weiter brauchen.
Voraussetzungen
- Ein Server mit Windows oder Linux (64 Bit) für acmefyer-server. Eine eigene VM reicht völlig.
- Netzwerkverbindungen des Servers:
- zur Zertifizierungsstelle, zum Beispiel Let's Encrypt (HTTPS, Port 443)
- je nach Prüfverfahren: von außen erreichbar auf Port 80 (HTTP-01) oder Zugang zur Schnittstelle Ihres DNS-Anbieters (DNS-01), siehe Zertifikate anlegen
- zu
www.wedigo.net(HTTPS, Port 443) für Updates und die Lizenz - kommt der Server nur über einen Proxy ins Internet: siehe Internetzugang über einen Proxy
- Agenten brauchen nur eine Verbindung zum Acmefyer-Server (mit HTTPS über Port 443 wie der Browser, sonst über den Agenten-Port, standardmäßig 8444). Ins Internet müssen sie nicht.
- Ein Zertifikat für den Acmefyer-Server selbst, sobald Sie Agenten nutzen. Agenten verbinden sich nur über HTTPS, siehe HTTPS für den Server.
Installation
Acmefyer laden Sie auf www.wedigo.net/de/acmefyer herunter: für Windows als Setup oder als einzelne Programmdatei (acmefyer-server.exe), für Linux (amd64) als Programmdatei. Dort stehen auch die SHA-256-Prüfsummen. Unter Windows kann SmartScreen beim ersten Start nachfragen, weil die Dateien noch nicht signiert sind. Ohne Lizenzschlüssel läuft Acmefyer als kostenlose Version, ein Schlüssel hebt die Grenzen später auf, ohne Neuinstallation (siehe Lizenz). Die Agenten brauchen keinen eigenen Download, sie kommen vom Acmefyer-Server (siehe Agenten).
Mit dem Setup (Windows)
Ein Doppelklick auf Acmefyer-Setup.exe genügt. Windows fragt nach Administratorrechten. Das Setup installiert Acmefyer nach C:\Program Files\Acmefyer, richtet den Dienst ein, startet ihn und öffnet die Oberfläche im Browser. Dort legen Sie in der Ersteinrichtung das Passwort für admin fest. Im Startmenü steht danach ein Eintrag Acmefyer, der die Oberfläche öffnet.
Das Setup bringt die Agenten für alle Plattformen mit (Windows und Linux, siehe Agenten). Setuppakete und Ferninstallation gehen damit auch ohne Internetzugang des Servers.
- Port 443 belegt: Nutzt schon ein anderes Programm Port 443, etwa IIS, richtet das Setup eine neue Installation auf Port 8443 ein (
http://127.0.0.1:8443). Ist auch der belegt oder ist bei einer bestehenden Installation der eingestellte Port belegt, bricht es ab, ohne etwas zu ändern. Welches Programm den Port belegt, steht im Protokoll. - Neue Version: das Setup der neuen Version ausführen. Es hält den Dienst an, tauscht nur das Programm und die Agenten aus und startet ihn wieder. Einstellungen, Datenbank und Zertifikate bleiben. Startet die neue Version nicht, stellt es die bisherige wieder her. Dasselbe Setup ein zweites Mal ersetzt die Programmdateien (Reparatur). Eine ältere Version installiert es nur mit
--allow-downgrade. - Schon von Hand installiert: Läuft Acmefyer bereits als Dienst, etwa aus
C:\Acmefyer, aktualisiert das Setup diese Installation an ihrem Ort, statt eine zweite anzulegen. Ein Acmefyer im Konsolenfenster aus demselben Ordner beendet es dafür. - Deinstallieren: unter Einstellungen → Apps bei Acmefyer. Das entfernt den Dienst und den ganzen Programmordner, einschließlich Einstellungen, Datenbank und Zertifikaten. Sichern Sie vorher, was Sie behalten möchten (siehe Sicherung).
- Verteilung ohne Fenster, etwa per Softwareverteilung oder Startskript:
Acmefyer-Setup.exe --silent(Rückgabewert 0 bei Erfolg, 1 bei einem Fehler). Das Protokoll steht inacmefyer-setup.logim Programmordner. Still deinstallieren:"C:\Program Files\Acmefyer\acmefyer-setup.exe" --uninstall --silent.
Automatische Updates laufen wie ohne Setup (siehe Updates). Die Version unter Apps zieht Acmefyer dabei selbst nach.
Ohne Setup (Windows und Linux)
Legen Sie die Programmdatei in einen eigenen Ordner, zum Beispiel C:\Program Files\Acmefyer oder /opt/acmefyer. Starten Sie Acmefyer beim ersten Mal von Hand in einem Konsolenfenster in diesem Ordner. Unter Linux machen Sie die Datei vorher ausführbar.
Windows
cd "C:\Program Files\Acmefyer"
.\acmefyer-server.exe
Linux
cd /opt/acmefyer
chmod +x acmefyer-server
./acmefyer-server
Beim ersten Start legt Acmefyer im Ordner die Datei config.yaml mit Ihren Einstellungen an, dazu die Datenbank acmefyer.db und den Ordner data.
Als Dienst einrichten
Damit Acmefyer dauerhaft läuft, auch nach einem Neustart des Servers, richten Sie es als Dienst ein. Dazu brauchen Sie Administratorrechte (unter Linux sudo). Rufen Sie die Befehle im Programmordner auf, dann nutzt der Dienst die config.yaml von dort.
Windows
.\acmefyer-server.exe service install
.\acmefyer-server.exe service start
Linux
sudo ./acmefyer-server service install
sudo ./acmefyer-server service start
Stürzt der Dienst einmal ab, startet ihn Windows von selbst neu.
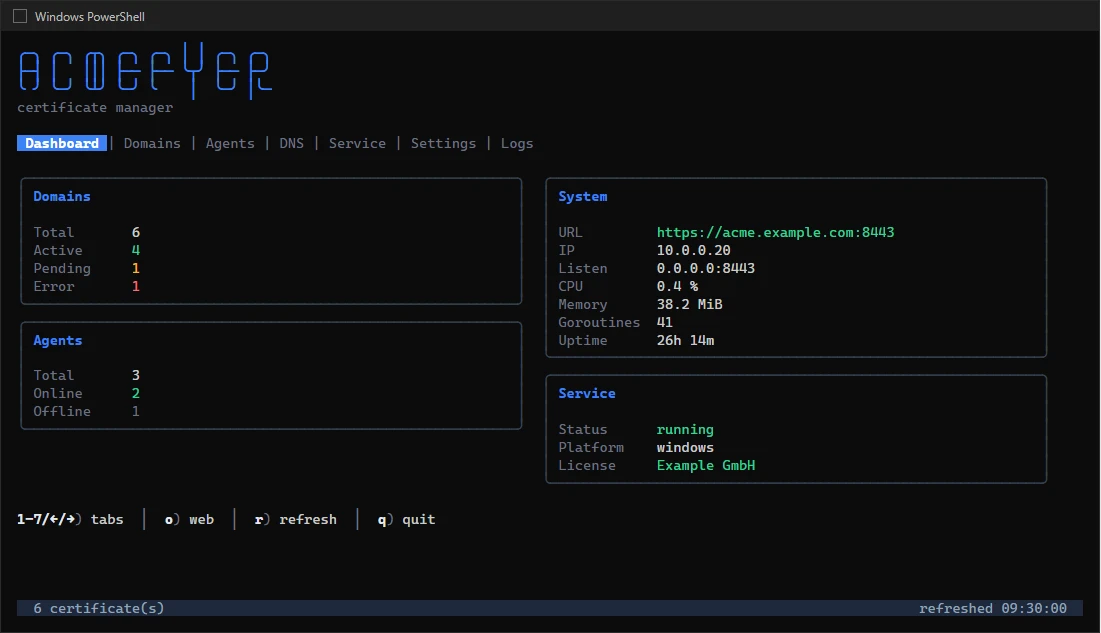
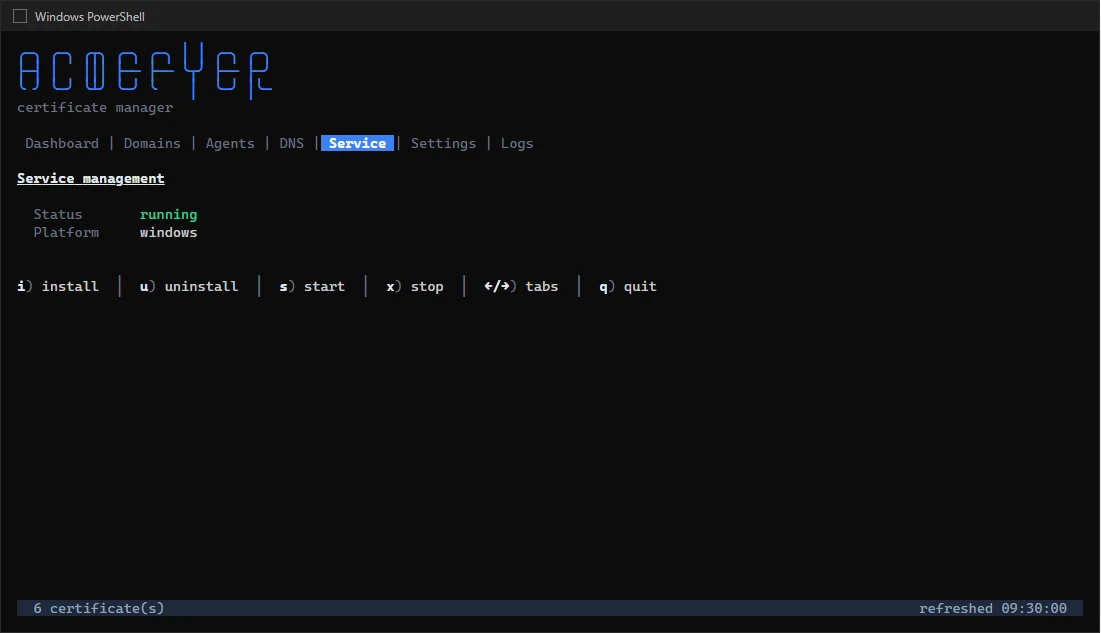
Alternativ geht das im Konsolenfenster: Reiter Service (Taste 5), dann i zum Einrichten und s zum Starten. Auch dafür muss das Konsolenfenster mit Administratorrechten geöffnet sein.
Einrichtung
Erste Anmeldung
Beim ersten Start gibt es noch kein Passwort für den Benutzer admin. Wie Sie es festlegen, hängt vom Betriebssystem ab.
Windows: Ersteinrichtung im Browser. Acmefyer wartet, bis Sie auf dem Server selbst im Browser ein Passwort für admin festlegen. Öffnen Sie dort http://127.0.0.1:443, oder drücken Sie im Konsolenfenster die Taste o. Nach dem Windows-Setup öffnet sich die Seite von selbst. Das Passwort braucht mindestens 8 Zeichen. Danach sind Sie angemeldet, ein Neustart ist nicht nötig. Das gilt genauso, wenn Acmefyer gleich als Dienst startet.
- Aus Sicherheitsgründen nimmt Acmefyer die Ersteinrichtung nur auf dem Server selbst an, über
127.0.0.1oderlocalhost. Ein anderer Rechner sieht auf der Anmeldeseite nur den Hinweis, wo die Einrichtung geht. Durch einen Reverse Proxy hindurch geht sie deshalb nicht. - Ist in
server.http_addreine bestimmte Netzwerkadresse eingetragen, nimmt Acmefyer für die Ersteinrichtung zusätzlich Verbindungen über127.0.0.1mit demselben Port an, bis zum nächsten Neustart. - Das Audit-Log vermerkt den Abschluss als Admin-Passwort bei der Ersteinrichtung festgelegt.
Linux: Startpasswort. Ein Linux-Server hat meist keinen Browser. Acmefyer legt admin deshalb mit einem zufälligen Startpasswort an. Das Passwort wird nur einmal angezeigt: im Konsolenfenster auf dem Reiter Dashboard und im Protokoll, als Dienst in data/service.log. Bei der ersten Anmeldung vergeben Sie ein eigenes Passwort.
Steht schon vor dem ersten Start ein Passwort in der Umgebungsvariablen ACMEFYER_ADMIN_PASSWORD oder ist AD/LDAP eingetragen, entfällt beides.
Die Oberfläche öffnen Sie auf dem Server im Browser unter http://127.0.0.1:443 (nach der Einrichtung von HTTPS unter https:// und dem Namen des Servers, ohne Port), oder Sie drücken im Konsolenfenster die Taste o. Sprache, Darstellung, *Passwort ändern* und, für Administratoren, die Einstellungen finden Sie im Benutzermenü oben rechts. Die Einstellungen sind in Abschnitte gegliedert: Software-Update und Lizenz, Weboberfläche, Server, HTTPS, Validierung, DNS-Server, Anmeldung und API, Admin-Konto, AD/LDAP, Agenten, Proxy und Protokoll (siehe Konfiguration im Browser). Die Konten bei den Zertifizierungsstellen (ACME-Konten) stehen unter Zugangsdaten.
Acmefyer erzeugt beim ersten Start außerdem einen Hauptschlüssel und speichert ihn in config.yaml (server.master_key). Damit sind alle Geheimnisse in der Datenbank verschlüsselt: Schlüssel der Zertifikate, Zugangsdaten für DNS-Anbieter, Passwörter für SSH und FortiGate. Ohne diesen Schlüssel ist die Datenbank wertlos. Heben Sie ihn bei einer Sicherung mit auf.
Zugriff von anderen Rechnern
Zunächst ist die Oberfläche nur auf dem Server selbst erreichbar. So kommt niemand ungewollt von außen darauf. Wenn Sie sie von Ihrem Arbeitsplatz aus öffnen möchten:
- drücken Sie im Konsolenfenster die Taste
l, oder - stellen Sie es im Browser unter Einstellungen → Weboberfläche ein, oder
- tragen Sie in der Einstellung
server.http_addrden Wert0.0.0.0:443ein.
Danach starten Sie den Dienst neu und geben den Port 443 in der Firewall des Servers frei. Agenten nutzen ihn mit, wenn das Zertifikat öffentlich vertrauenswürdig ist. Ist es das nicht, geben Sie für sie zusätzlich den Agenten-Port 8444 frei. Läuft auf dem Server schon ein Webserver auf Port 443 (etwa IIS), wählen Sie für Acmefyer einen anderen Port, zum Beispiel 0.0.0.0:8443. Unter Linux braucht ein Port unter 1024 Root-Rechte, die Acmefyer als Dienst hat. Den Port ändern Sie im Browser unter Einstellungen → Weboberfläche, im Konsolenfenster auf dem Reiter Settings (Taste 6) oder in server.http_addr.
HTTPS für den Server
Solange kein Zertifikat eingetragen ist, ist die Oberfläche unverschlüsselt (HTTP). Für Ihren Browser im eigenen Netz mag das kurz reichen. Agenten brauchen es nicht, sie verbinden sich über den Agenten-Port verschlüsselt.
Am einfachsten besorgt Acmefyer das Zertifikat für sich selbst: Unter Einstellungen → HTTPS geben Sie den Namen ein, unter dem Sie den Server erreichen, zum Beispiel acme.example.com. Der Assistent legt das Zertifikat mit dem Deployment Acmefyer HTTPS Certificate an. Sobald es ausgestellt ist, legt Acmefyer die Dateien unter data/tls ab, trägt sie als server.tls_cert und server.tls_key ein und startet den Dienst neu. Danach läuft die Oberfläche mit HTTPS. Läuft Acmefyer nicht als Dienst, starten Sie es selbst neu. Ist der Server von außen nicht erreichbar, wählen Sie DNS-01.
Das Deployment Acmefyer HTTPS Certificate lässt sich auch jedem anderen Zertifikat hinzufügen, etwa einem Platzhalter-Zertifikat, das den Namen des Servers abdeckt. Unter Einstellungen → HTTPS geht das mit *Vorhandenes Zertifikat verwenden*. Jede Erneuerung übernimmt Acmefyer von selbst, ohne Neustart.
Ein eigenes Zertifikat tragen Sie stattdessen in server.tls_cert und server.tls_key ein (Pfade relativ zur config.yaml). Auch dann nimmt Acmefyer erneuerte Dateien ohne Neustart. Alternativ stellen Sie einen Webserver mit HTTPS davor, zum Beispiel IIS oder nginx.
Internetzugang über einen Proxy
In vielen Firmennetzen kommt der Server nicht direkt ins Internet, sondern nur über einen Proxy. Dann brauchen die Lizenzprüfung, Updates, die Zertifizierungsstelle, die Schnittstelle Ihres DNS-Anbieters und Benachrichtigungen (Teams, Telegram, Webhooks) diesen Proxy.
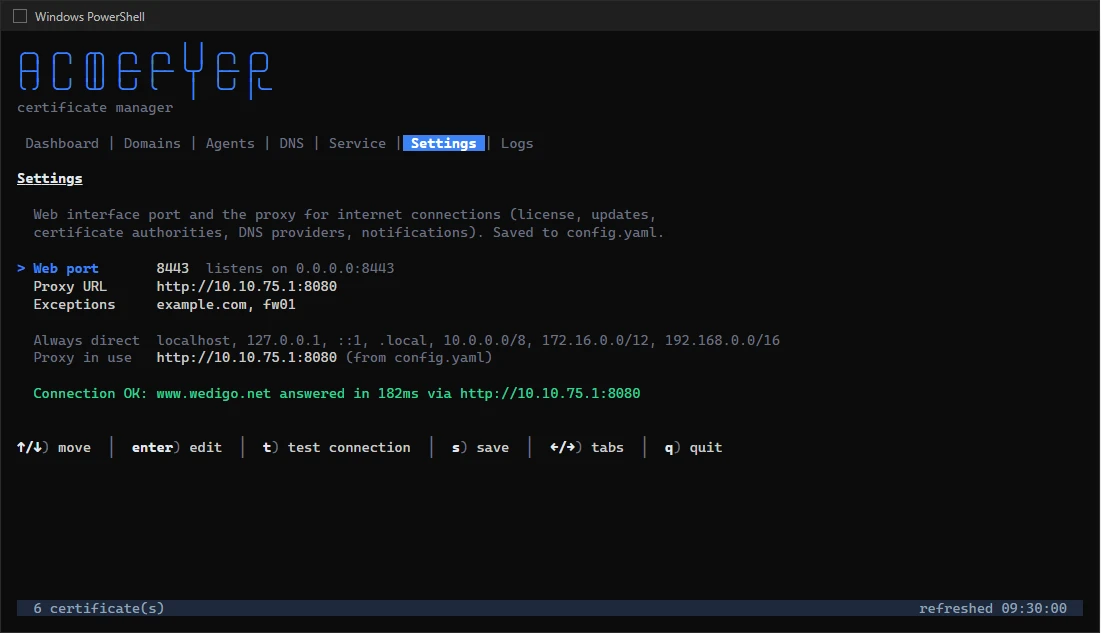
Unter Windows übernimmt Acmefyer den Proxy des Servers von selbst: den systemweiten Proxy (netsh winhttp show proxy) und sonst den Proxy aus den Internetoptionen, jeweils mit seinen Ausnahmen. Eine automatische Konfiguration (PAC-Datei, automatische Erkennung) wird nicht übernommen. Welcher Proxy gilt und woher er kommt, zeigen das Protokoll und der Reiter Settings im Konsolenfenster. Nur wenn dort kein Proxy eingestellt ist oder Acmefyer einen anderen nutzen soll, tragen Sie ihn in Acmefyer ein. Am einfachsten im Browser unter Einstellungen → Proxy: Adresse, Passwort und Ausnahmen eintragen, mit *Verbindung zu www.wedigo.net testen* prüfen, speichern und mit *Jetzt neu starten* übernehmen (siehe Konfiguration im Browser). Im Konsolenfenster geht es so:
- Öffnen Sie im Konsolenfenster den Reiter Settings (Taste
6). - Wählen Sie mit den Pfeiltasten Proxy URL, drücken Sie
Enter, tippen Sie die Adresse ein, zum Beispielhttp://10.10.75.1:8080, und drücken Sie wiederEnter. Braucht der Proxy eine Anmeldung:http://benutzer:passwort@10.10.75.1:8080. Das Passwort speichert Acmefyer verschlüsselt in der Datenbank, nicht inconfig.yaml. - Unter Exceptions tragen Sie die Namen ein, die direkt erreicht werden, getrennt durch Kommas, zum Beispiel
corp.example.com, webhook01. - Mit
ttesten Sie die Verbindung zuwww.wedigo.netmit den eingetragenen Werten. Klappt es nicht, sagt Acmefyer, woran es liegt und was hilft. - Mit
sspeichern Sie. Danach starten Sie den Dienst neu (auf demselben Reiter mitR, wenn der Dienst läuft).
Oder Sie tragen es in config.yaml ein und starten den Dienst neu. Ein dort von Hand eingetragenes Passwort verschiebt Acmefyer beim nächsten Start in die Datenbank:
proxy:
  url: "http://10.10.75.1:8080"
  no_proxy: ["corp.example.com", "webhook01"]
Den Server selbst und alle privaten Adressen (10.x.x.x, 172.16.x.x bis 172.31.x.x, 192.168.x.x) erreicht Acmefyer immer direkt. Interne Ziele, die Sie mit Namen angeben, etwa die Adresse eines Webhooks im eigenen Netz, tragen Sie bei den Ausnahmen ein. Sonst schickt Acmefyer auch diese Anfragen an den Proxy. Eine Domain wie corp.example.com gilt für alle Namen darunter. E-Mail (SMTP), SSH und LDAP gehen nie über den Proxy.
Namen ohne Domain, die Windows direkt erreicht (<local> bei den Ausnahmen), übernimmt Acmefyer nicht: Tragen Sie solche Namen bei den Ausnahmen ein oder verwenden Sie den vollen Namen.
Welcher Proxy gilt: zuerst die Einstellung in Acmefyer (proxy.url), dann die Umgebungsvariablen HTTPS_PROXY und NO_PROXY, dann der systemweite Windows-Proxy, dann die Internetoptionen. Agenten nutzen keinen Proxy: Sie verbinden sich nur mit dem Acmefyer-Server und beachten auch HTTPS_PROXY nicht.
Konfiguration im Browser
Alles, was der Server aus der config.yaml liest, ändern Sie auch im Browser: Einstellungen im Benutzermenü (nur Administratoren). Der Dialog öffnet sich über der aktuellen Seite und gliedert die Werte links in Abschnitte: zuerst Software-Update und Lizenz, dann Weboberfläche (Port und Erreichbarkeit mit der Wahl zwischen nur diesem Rechner, allen Schnittstellen oder der eingetragenen Adresse, dazu Abmelden nach Inaktivität, wie in Spherifyer), Server, HTTPS, Validierung, DNS-Server, Anmeldung und API, Admin-Konto, AD/LDAP (mit Tests, siehe Benutzer und Rechte), Agenten, Proxy und Protokoll. Speichern unten im Dialog speichert den gezeigten Abschnitt. Gespeichert werden nur geänderte Werte. Kommentare und der Rest der Datei bleiben, wie sie sind. Ist ein Wert ungültig, sagt die Seite warum und speichert nichts. Passwörter und Tokens zeigt sie nie. Ein leeres Feld behält den gespeicherten Wert. Das Proxy-Passwort landet verschlüsselt in der Datenbank, nicht in der config.yaml.
Die Änderungen gelten nach einem Neustart. Bis dahin markiert die Seite sie mit *nach Neustart*. Läuft Acmefyer als Dienst, startet *Jetzt neu starten* ihn neu, und die Seite lädt danach von selbst. Werte aus Umgebungsvariablen zeigt sie mit dem Namen der Variablen und lässt sie nicht ändern. Nicht hier änderbar ist der Hauptschlüssel (server.master_key): Mit einem anderen wären alle Geheimnisse in der Datenbank unlesbar. Das Admin-Passwort ändern Sie unter *Passwort ändern*, die Lizenz im Abschnitt Software-Update und Lizenz, die Einstellungen eines Agenten in seiner agent.yaml.
Zertifikate anlegen
Neue Zertifikate legen Sie in der Oberfläche unter Domains mit Neue Domain an. Ein Assistent fragt Schritt für Schritt:
- Zertifizierungsstelle. Voreingestellt ist Let's Encrypt Staging. Das ist eine Testumgebung: Sie können dort alles gefahrlos ausprobieren, aber Browser und Geräte vertrauen diesen Zertifikaten nicht. Für echte Zertifikate wählen Sie Let's Encrypt Production oder eine andere Stelle. ZeroSSL und Google Trust brauchen zusätzlich die Zugangsdaten Ihres Kontos dort (EAB-Kennung und -Schlüssel). Dazu kommt die Konto-E-Mail: An diese Adresse schickt die Zertifizierungsstelle wichtige Hinweise.
- Domains. Der Hauptname, etwa
www.example.com, und auf Wunsch weitere Namen im selben Zertifikat. Ein Platzhalter-Zertifikat (*.example.com) geht nur mit DNS-01. Es enthält auchexample.comselbst, das der Platzhalter nicht abdeckt. Namen, die der Platzhalter schon abdeckt, etwawww.example.com, lässt Acmefyer weg, weil die Zertifizierungsstelle sie sonst ablehnt. Was das Zertifikat enthalten wird, steht unter der Auswahl. - Validierung. Das Prüfverfahren: Damit zeigen Sie der Zertifizierungsstelle, dass Ihnen der Name gehört.
- Zusammenfassung. Prüfen Sie Ihre Angaben und klicken Sie auf Zertifikat anlegen.
Ein Test-Zertifikat erkennen Sie in der Liste am Hinweis Staging. Wenn alles klappt, öffnen Sie das Zertifikat, wählen Bearbeiten und stellen eine echte Zertifizierungsstelle ein. Beim Speichern wird es gleich neu ausgestellt. Das bisherige Zertifikat bleibt in Gebrauch, bis das neue da ist. Genauso ändern Sie später die Namen (auch dann wird gleich neu ausgestellt) oder Prüfverfahren, Zugangsdaten und ACME-Konto (die gelten ab der nächsten Erneuerung, das Zertifikat bleibt, wie es ist). Ist das Zertifikat noch nicht ausgestellt oder zuletzt fehlgeschlagen, wird es nach jeder Änderung sofort wieder angefordert.
Prüfverfahren
- HTTP-01 über den eingebauten Webserver: Die Zertifizierungsstelle ruft eine Adresse auf Port 80 ab. Acmefyer öffnet den Port nur für die Dauer der Prüfung. Der Name muss dafür aus dem Internet auf den Acmefyer-Server zeigen.
- HTTP-01 über einen vorhandenen Webserver: Läuft auf Port 80 schon ein Webserver, legt Acmefyer die Prüfdatei in dessen Ordner ab, auf dem Server selbst oder über einen Agenten auf einem anderen Rechner.
- DNS-01: Acmefyer legt kurz einen Eintrag in Ihrem DNS an. Dafür braucht es die Zugangsdaten zur Schnittstelle Ihres DNS-Anbieters, die Sie unter Zugangsdaten hinterlegen oder gleich im Assistenten eingeben (Auswahl Neue Zugangsdaten hier eingeben, nur als Admin). Im Assistenten eingegebene Zugangsdaten werden mit dem Zertifikat gespeichert und stehen danach auch für weitere Domains bereit. Acmefyer kennt rund 190 Anbieter. DNS-01 ist nötig für Platzhalter-Zertifikate und für Server, die von außen nicht erreichbar sind. Gespeicherte Zugangsdaten ändern Sie unter Zugangsdaten mit dem Stift: Die Werte werden nicht angezeigt. Ein leerer Wert hinter
KEY=behält den gespeicherten, ein neuer ersetzt ihn. - TLS-ALPN-01: Wie HTTP-01, aber über Port 443. Geht nur, wenn die Oberfläche nicht selbst auf Port 443 läuft (
server.http_addr).
DNS im eigenen Netz
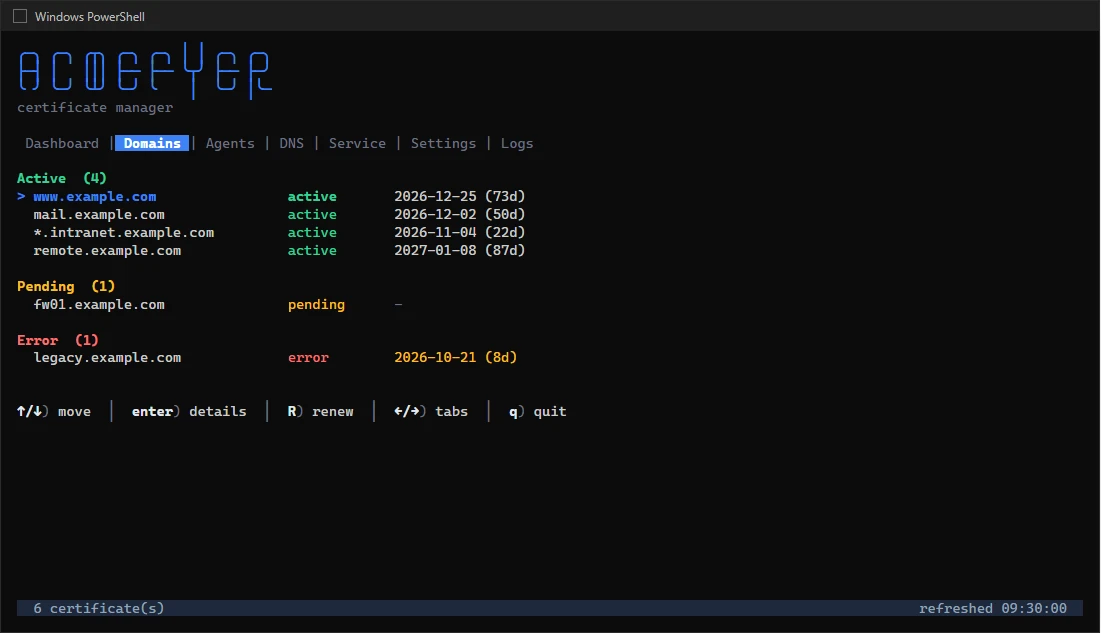
Beantwortet Ihr eigener DNS-Server die Zone anders als das Internet (typisch mit Active Directory), sieht Acmefyer den Prüfeintrag nicht und wartet vergeblich. Stellen Sie dann öffentliche DNS-Server ein: in der Oberfläche unter Einstellungen → DNS-Server (Vorschläge wie Cloudflare, Google Public DNS, Quad9 oder OpenDNS ankreuzen, eigene Adressen dazuschreiben, vor dem Speichern mit Testen prüfen, ob sie antworten), im Konsolenfenster auf dem Reiter DNS (Taste 4) oder in der Einstellung server.dns_resolvers. Die Änderung gilt sofort, ohne Neustart.
Projekte
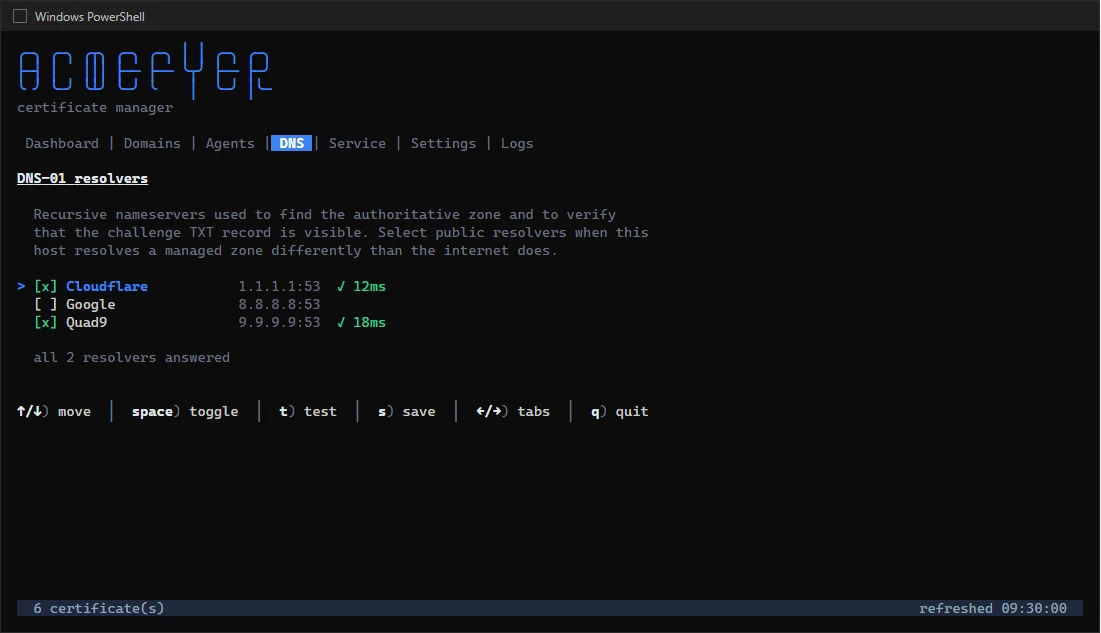
Auf der Seite Domains fasst Neues Projekt Domains zusammen, etwa je Kunde oder je DNS-Konto. Ein Projekt kann DNS-Zugangsdaten tragen (Anbieter und gespeicherte Zugangsdaten, etwa das API-Token eines Hetzner-Projekts) sowie Vorgaben für neue Domains (CA, Konto-E-Mail). Eine Domain ordnen Sie in ihrem Formular einem Projekt zu. Mit Zugangsdaten des Projekts verwendet sie dessen DNS-Zugangsdaten, und ändern Sie diese im Projekt, gilt das sofort für alle diese Domains. Löschen Sie ein Projekt, bleiben seine Domains erhalten, ohne Projekt und mit ihren bisherigen Zugangsdaten. Die Seite Domains zeigt die Domains nach Projekten, die ohne Projekt am Ende.
Eigene Zertifikate importieren
Nicht jedes Zertifikat kommt von einer ACME-Stelle: Zertifikate Ihrer internen CA (etwa Active Directory-Zertifikatdienste), selbst signierte Zertifikate oder gekaufte Zertifikate übernehmen Sie unter Domains: Neue Domain aufklappen und Zertifikat importieren wählen. Wählen Sie die Dateien aus oder fügen Sie den PEM-Text ein:
- PEM (
.pem,.crt,.key): Zertifikat, Kette und privater Schlüssel, in einer Datei oder in mehreren. Die Reihenfolge ist egal, denn Acmefyer findet das Zertifikat, zu dem der Schlüssel gehört, und ordnet die Kette. - DER (
.cer), etwa ein CA-Zertifikat aus der Windows-Zertifikatsverwaltung. - PFX/PKCS#12 (
.pfx,.p12) mit seinem Passwort. Ein mit Passwort verschlüsselter PEM-Schlüssel braucht es ebenso.
Das Passwort wird nicht gespeichert. Den privaten Schlüssel legt Acmefyer wie bei ausgestellten Zertifikaten verschlüsselt ab. Passt der Schlüssel zu keinem Zertifikat oder ist das Zertifikat abgelaufen, lehnt Acmefyer den Import ab.
Danach öffnet sich die Seite des Zertifikats. Dort fügen Sie wie bei jedem anderen Zertifikat Ziele hinzu und wählen für jedes, welcher Agent es wohin ausrollt (IIS, Windows-Zertifikatsspeicher, PEM-Dateien, PFX, Tomcat, Dienst, …). In der Liste trägt es den Hinweis Importiert.
Acmefyer erneuert importierte Zertifikate nicht, warnt aber vor ihrem Ablauf wie bei allen anderen. Hat Ihre CA das Zertifikat verlängert, spielen Sie es auf seiner Seite mit Neue Datei einspielen (oder in der Liste mit dem Pfeil nach oben) ein: Die Ziele bleiben, und alle spielen die neue Datei sofort ein.
Eigene CA verteilen. Damit Server und Clients Zertifikaten Ihrer internen CA vertrauen, importieren Sie das CA-Zertifikat (ohne Schlüssel, meist als .cer) und fügen ihm das Ziel Vertrauensspeicher (CA) hinzu, für jeden Agenten, der ihm vertrauen soll. Ein CA-Zertifikat trägt den Hinweis CA und zählt in der kostenlosen Version nicht als Domain. Das Ziel nimmt auch Zwischen-CAs aus der Kette mit. Bei einem Serverzertifikat Ihrer CA samt Kette trägt es also genau die CAs ein, nicht das Serverzertifikat selbst. Ein selbst signiertes Serverzertifikat trägt es direkt ein.
Eigene CA
Für interne Namen (etwa sso.intern.local), die keine öffentliche Zertifizierungsstelle beglaubigt, hat Acmefyer eine eigene CA: Menüpunkt Eigene CA. Sie braucht eine Lizenz (siehe Lizenz).
- Stamm-CA anlegen (Administrator): Bezeichnung, Organisation, Laufzeit bis 10 Jahre, Schlüsseltyp. Empfohlen ist eine Namensbeschränkung auf Ihre internen Domains: Dann kann die CA nur für diese Namen Zertifikate ausstellen, auch wenn ihr Schlüssel in falsche Hände gerät. Die Stamm-CA signiert nur Zwischen-CAs.
- Zwischen-CA anlegen, je Zweck eine: TLS-Server (Webserver und Dienste, die übliche Wahl), TLS-Client (Geräte, Benutzer, 802.1X, VPN), beides, E-Mail (S/MIME), Codesignatur oder ohne Einschränkung. Der Zweck geht in die Kette ein. Windows, Browser und OpenSSL lehnen ein Zertifikat für einen anderen Zweck ab.
- Zertifikat ausstellen (Operator): Namen (DNS-Namen, auch Platzhalter, IP- oder E-Mail-Adressen), Zweck, Laufzeit in Tagen (für TLS-Server höchstens 825, das ist Apples Grenze, während 397 üblich sind), Schlüsseltyp. Das Zertifikat erscheint unter Domains mit dem Hinweis Eigene CA. Dort fügen Sie wie gewohnt Ziele hinzu.
Acmefyer erneuert diese Zertifikate selbst: vor Ablauf (ein Drittel der Laufzeit, höchstens 30 Tage vorher) stellt es ein neues mit neuem Schlüssel aus und rollt es über alle Ziele neu aus. Die Laufzeit endet immer spätestens mit der ausstellenden CA. Stamm- und Zwischen-CAs werden nicht automatisch erneuert.
Vorhandene CA übernehmen. Statt eine neue CA anzulegen, übernimmt CA importieren (Administrator) eine vorhandene Stamm- oder Zwischen-CA mit ihrem privaten Schlüssel (PFX/PKCS#12 oder PEM), etwa aus XCA, OpenSSL oder einer AD-CS-Zertifizierungsstelle mit exportierbarem Schlüssel. Ihre Systeme vertrauen ihr dann schon. Bleibt die Stamm-CA offline, importieren Sie nur die Zwischen-CA mit Schlüssel und dazu das Zertifikat der Stamm-CA ohne Schlüssel: Acmefyer stellt mit der Zwischen-CA aus, die Stamm-CA (Hinweis Ohne Schlüssel) dient nur für Kette und Verteilung. Den Schlüssel der Stamm-CA können Sie später durch einen erneuten Import nachreichen. Eine importierte Stamm-CA darf auch selbst ausstellen (einstufige CA, wie XCA sie oft anlegt). Hat sie die Pfadlänge 0, geht nur das. Den Zweck einer importierten Zwischen-CA liest Acmefyer aus ihrer erweiterten Schlüsselverwendung. Mehr als zwei Ebenen werden nicht unterstützt.
Vorhandene Zertifikate der CA übernehmen. Was Ihre CA schon früher ausgestellt hat, holt Zertifikate importieren auf der Seite Eigene CA herein (Operator), mehrere auf einmal: je Zertifikat eine PFX- oder PEM-Datei oder eine PEM-Datei mit mehreren Zertifikaten und Schlüsseln (in XCA: Zertifikate markieren, Exportieren). Jedes Zertifikat kommt unter die CA, die es signiert hat. Die Seite zeigt Stamm-CA, Zwischen-CAs und Zertifikate als Baum. Zertifikate, die keine CA hier ausgestellt hat, abgelaufene und schon vorhandene werden ausgelassen und gezählt. Mit Ab jetzt mit der eigenen CA erneuern übernimmt Acmefyer Serverzertifikate einer CA, deren Schlüssel hier liegt: Es erneuert sie vor Ablauf mit neuem Schlüssel und behält Namen, Laufzeit (höchstens 825 Tage) und Schlüsseltyp. Alle anderen bleiben importiert und werden durch eine neue Datei ersetzt. Auch über Domains → Zertifikat importieren hereingeholte Zertifikate erscheinen unter ihrer CA, sobald diese hier ist.
Vertrauen einrichten. Damit Systeme den Zertifikaten vertrauen, muss die Stamm-CA in ihrem Vertrauensspeicher stehen. Die Seite der CA bietet sie zum Herunterladen an (.cer für Windows, GPO und Intune, .pem für Linux, Java und Appliances) und erklärt kurz, wo sie hingehört: Gruppenrichtlinie (Computerkonfiguration → Richtlinien → Windows-Einstellungen → Sicherheitseinstellungen → Richtlinien für öffentliche Schlüssel → Vertrauenswürdige Stammzertifizierungsstellen), certutil -dspublish für die ganze Gesamtstruktur, einzelne Windows-Rechner, Intune/MDM, Linux, macOS, Firefox, Java und Smartphones. Auf Systemen mit Acmefyer-Agent geht es ohne Handarbeit: Jede CA hat unter Domains eine eigene Zeile, und dort geben Sie der Stamm-CA das Ziel Vertrauensspeicher (CA) je Agent. Die Zwischen-CA brauchen die Clients nicht, denn die Server liefern sie in ihrer Kette mit.
Sperrlisten. Ein Zertifikat der eigenen CA lässt sich sperren. Dafür signiert Acmefyer für jede eigene CA eine Sperrliste (CRL) und stellt sie über HTTP bereit. OCSP gibt es nicht. Eingeschaltet wird das unter Einstellungen → Sperrlisten (CRL) (Administrator, mit Lizenz). Als Adresse schlägt Acmefyer den Namen des Servers vor. Sie steht fest in jedem neuen Zertifikat und jeder neuen Zwischen-CA. Nehmen Sie deshalb am besten gleich einen eigenen DNS-Namen wie pki.firma.intern, der auf den Server zeigt. Eine spätere Änderung gilt nur für neue Ausstellungen, und der alte Name muss weiter auflösen. Der Server lauscht dafür auf einem eigenen Port, standardmäßig 80, auf allen Schnittstellen. Dort liefert er nur Sperrlisten (/crl/) und CA-Zertifikate (/ca/) aus. Clients holen Sperrlisten nur über HTTP, nicht über HTTPS. Nutzt die HTTP-01-Prüfung denselben Port, beantwortet derselbe Listener auch sie. Unter Windows richtet Acmefyer die Firewall-Regel „Acmefyer CRL“ selbst ein. Unter Linux geben Sie den Port selbst frei. Jetzt prüfen ruft eine Sperrliste unter ihrer Adresse ab, so wie ein Client es tut.
Die Liste einer Zwischen-CA gilt 7 Tage und wird täglich neu signiert. Die Liste einer Stamm-CA gilt 180 Tage und wird monatlich neu signiert. Nach einer Sperrung signiert Acmefyer sofort neu. Clients, die die alte Liste noch haben, erfahren spätestens bei deren Ablauf davon. Läuft der Server länger nicht, laufen auch die Listen ab, und Windows lehnt die Zertifikate der CA dann ab. Zertifikate von vor dem Einschalten tragen keine Adresse. Sie werden mit ihrer nächsten Verlängerung prüfbar. Zwischen-CAs von vor dem Einschalten tragen keine Adresse für die Liste der Stamm-CA. Sie selbst lassen sich deshalb nicht sperren, ihre Zertifikate schon.
Sperren. Auf der Seite eines Zertifikats öffnet Sperren … (Operator) einen Dialog. Sie wählen den Grund, und Acmefyer sperrt alle noch gültigen Ausstellungen des Zertifikats, also auch die früherer Verlängerungen. Mit Danach sofort neu ausstellen und verteilen (vorausgewählt) folgt ein neues Zertifikat mit neuem Schlüssel an alle Ziele. Ohne Neuausstellung verlängert Acmefyer das Zertifikat nicht mehr. Beim Löschen eines Zertifikats bietet der Dialog an, es vorher zu sperren. Die Option Vorgänger nach erfolgreicher Verteilung sperren sperrt nach jeder Verlängerung das vorherige Zertifikat mit dem Grund „Ersetzt“, sobald alle Ziele das neue haben. Die Seite der CA zeigt Nummer und Gültigkeit ihrer Liste, die Adresse und die gesperrten Zertifikate. Dort lässt sich die Liste auch herunterladen. Ohne Lizenz signiert und liefert Acmefyer bestehende Listen weiter. Sperren und die Adresse in neuen Zertifikaten gibt es dann nicht.
Die Schlüssel der CAs liegen verschlüsselt in der Datenbank. Sichern Sie Datenbank und Hauptschlüssel. Eine CA lässt sich löschen, solange sie keine Zwischen-CAs und keine Zertifikate mehr hat. Hat sie schon eine Sperrliste bereitgestellt, bleibt sie außerdem, bis das letzte von ihr signierte Zertifikat abgelaufen ist.
Erneuerung
Acmefyer prüft stündlich, welche Zertifikate bald ablaufen, und erneuert sie rund 30 Tage vorher. Ist die Laufzeit eines Zertifikats kürzer als diese Frist (kurzlebige Zertifikate), wird es erneuert, sobald etwa zwei Drittel der Laufzeit vorbei sind. Den genauen Zeitpunkt wählt Acmefyer je Zertifikat zufällig, bis zu einem Sechstel der Frist früher oder später, bei 30 Tagen also zwischen 35 und 25 Tagen vor Ablauf und zu beliebiger Uhrzeit. So werden Zertifikate, die zusammen ausgestellt wurden, nicht alle in derselben Stunde erneuert, wie es Let’s Encrypt von seinen Clients erwartet. Klappt das nicht, versucht es Acmefyer später wieder, mit wachsendem Abstand. Von Hand erneuern Sie ein Zertifikat in der Oberfläche mit Erneuern oder im Konsolenfenster mit R.
Oben rechts in der Oberfläche zeigt ein Punkt den Zustand: grün, wenn alles in Ordnung ist, gelb, solange Zertifikate ausgestellt oder erneuert werden, rot, wenn bei einem Zertifikat ein Fehler aufgetreten ist. Ein Klick darauf zeigt die letzte und die nächste Prüfung, die Zahl der Zertifikate und die Agenten, die gerade verbunden sind. Die Schaltfläche ganz rechts (Jetzt prüfen, für Admins) startet die Prüfung sofort, statt auf die nächste volle Stunde zu warten.
Zertifikate verteilen
Ein neues Zertifikat nützt erst, wenn es auf dem Zielsystem ankommt. Dafür fügen Sie jedem Zertifikat ein oder mehrere Ziele hinzu. Nach jeder Erneuerung spielt Acmefyer das Zertifikat an allen Zielen neu ein. Schlägt ein Ziel fehl, versucht es Acmefyer nach 5 Minuten wieder, dann in wachsenden Abständen bis zu 6 Stunden.
Bei jedem Ziel wählen Sie, wer es ausführt: der Server oder ein Agent.
Auf dem Server laufen nur Ziele, die nichts auf fremden Systemen installieren:
- Datei (PEM) und PFX: Das Zertifikat als Dateien in einen Ordner schreiben, auch auf eine Windows-Freigabe.
- SSH: Die Dateien per SSH auf einen Linux-Server kopieren, auf Wunsch mit nginx oder Apache neu laden.
- Webhook: Eine Adresse aufrufen, wenn es ein neues Zertifikat gibt.
- Acmefyer HTTPS Certificate: Das Zertifikat für die Oberfläche dieses Servers verwenden, siehe HTTPS für den Server.
Über einen Agenten läuft alles, was etwas vor Ort einrichtet:
- IIS: Zertifikat in Windows einspielen und an die Website binden. Mit Hostname bekommt nur die Bindung dieses Hostnamens das Zertifikat. Gibt es diese Bindung noch nicht, legt der Agent sie mit SNI an. Steckt das Zertifikat für diesen Hostnamen bisher in der Bindung ohne Hostnamen, bleibt es dort. Ohne Hostname geht es an die Bindung ohne Hostnamen. Bindungen anderer Hostnamen derselben Website behalten ihr Zertifikat. Danach prüft der Agent, ob die Bindung das neue Zertifikat ausliefert. Tut sie das nicht, stellt er die vorige wieder her und meldet den Fehler. IIS muss dafür nicht neu starten, es nimmt das neue Zertifikat für jede neue Verbindung. Bindungen an den zentralen Zertifikatspeicher lässt Acmefyer aus.
- Exchange: Das Zertifikat in Exchange importieren (ein schon importiertes wird nur wieder aktiviert) und für die gewählten Dienste aktivieren, vorgegeben IIS, IMAP und POP. SMTP nur auf Wunsch: Der Transport wählt sein Zertifikat nach dem Servernamen (etwa ex03.firma.local), den ein öffentliches Zertifikat nicht abdeckt. IMAP und POP wählen ihr Zertifikat nach Namen. Der Agent stellt diesen Namen auf einen Namen um, den das neue Zertifikat abdeckt (den bisherigen, wenn er passt, sonst den ersten Namen ohne Platzhalter oder den im Feld angegebenen), und startet beide Dienste neu. Danach prüft er, ob Port 443 das neue Zertifikat ausliefert, und aktiviert sonst für IIS wieder das vorige. Das vorige Zertifikat bleibt im Speicher, denn die Exchange-Back-End-Site (Port 444) nutzt es weiter. Exchange SE nimmt ECC-Zertifikate nur mit einer eigenen Einstellung (Override). Geben Sie der Domain deshalb einen RSA-Schlüssel. In einer DAG richten Sie das Deployment für jeden Exchange-Server mit dessen Agent ein. Acmefyer rollt es dann nie auf allen gleichzeitig aus, sondern mit mindestens einer Stunde Abstand zwischen zwei Servern. Die wartenden Server zeigen Wartet bis ….
- Windows-Zertifikatsspeicher: Zertifikat in einen Speicher einspielen, zum Beispiel für RDP oder SQL Server.
- Vertrauensspeicher (CA): Ein CA-Zertifikat (etwa Ihrer internen CA, siehe Eigene Zertifikate importieren) in den Vertrauensspeicher des Systems eintragen: unter Windows Stamm-CAs in
Cert:\LocalMachine\Rootund Zwischen-CAs inCert:\LocalMachine\CA, unter Linux als Datei in/usr/local/share/ca-certificates(Debian, Ubuntu) oder/etc/pki/ca-trust/source/anchors(RHEL und verwandte), danachupdate-ca-certificatesbzw.update-ca-trust. Einen privaten Schlüssel braucht es nicht. Java-Anwendungen wie Keycloak oder Tomcat haben einen eigenen Vertrauensspeicher (cacerts), den das Ziel nicht ändert. - nginx und Apache: Dateien schreiben und den Webserver neu laden.
- Traefik: Dateien und eine eigene dynamische Konfigurationsdatei in das Verzeichnis des Datei-Providers von Traefik schreiben (
providers.file.directory). Traefik lädt das Zertifikat von selbst. Acmefyer schreibt die Datei bei jeder Erneuerung neu, damit Traefik das neue Zertifikat bemerkt. Läuft Traefik im Container, geben Sie zusätzlich die Pfade an, unter denen Traefik die Dateien sieht. Bisherige Konfigurationsdatei ersetzen übernimmt ein Zertifikat, auf das schon eine Datei des Datei-Providers verweist (etwa eine tls.yml): Sobald die Datei von Acmefyer steht, wird die alte in *.replaced-by-acmefyer umbenannt, aber nur, wenn sie nichts als diese Zertifikatsdateien enthält. Der Scan des Agenten trägt das ein, wo es passt. Eine Datei in dem Verzeichnis, die nicht von Acmefyer stammt, wird nie überschrieben. - HAProxy: Die PEM-Datei für eine Zeile
bind … ssl crtschreiben, Zertifikat und Schlüssel in einer Datei, sofern kein Schlüsselpfad angegeben ist, und HAProxy neu laden. - Apache Tomcat: Das Zertifikat als Java-Keystore schreiben (PKCS#12, bei .jks/.keystore-Dateien JKS) mit Passwort und Alias des Connectors aus
server.xml, dann Tomcat neu starten. Bleibt das Passwort leer, liest der Agent es bei jedem Deployment aus der Datei unter Passwort aus Konfiguration (server.xml, beim enaio-Gatewayapplication-prod.yml). So verlässt es den Rechner nie. Der Scan trägt die Datei ein, wenn sich der vorhandene Keystore mit dem Passwort daraus öffnen ließ. Platzhalter wie${…}liest der Agent nicht. Tragen Sie das Passwort dann selbst ein. - MailStore Server: Das Zertifikat in den Windows-Zertifikatsspeicher importieren, in der Konfiguration von MailStore Server (
MailStoreServer.json) und in den HTTP.sys-Bindungen eintragen und den Dienst neu starten. Startet MailStore damit nicht, nimmt der Agent alles zurück und MailStore läuft mit dem vorigen Zertifikat weiter. Startet MailStore, entfernt der Agent das vorige Zertifikat. Der Agent erledigt das selbst über die Windows-Schnittstellen, ohne PowerShell. Er läuft auf dem MailStore-Server. - PRTG Network Monitor: Zertifikat, Schlüssel und Kette als
prtg.crt,prtg.keyundroot.pemin den Ordnercertder PRTG-Installation schreiben, so wie PRTG sie verlangt: mit Windows-Zeilenumbrüchen,root.pemmit den Zwischenzertifikaten und dem Stammzertifikat (soweit Windows es kennt). Danach startet der Agent den PRTG Core Server neu und, falls vorhanden, den Application Server der neuen Oberfläche (Port 1616), der dasselbe Zertifikat nutzt. Startet einer davon nicht, legt er die vorigen Dateien zurück und startet erneut. Vor dem ersten Austausch hebt er die Dateien auf, mit denen PRTG kam (*.before-acmefyer). Remote Probes brauchen dieselben Dateien: Der Scan erkennt sie und schlägt dasselbe Deployment mit dem DienstPRTGProbeServicevor. Legen Sie es für jede Probe an. Das Zertifikat greift nur, wenn die PRTG-Weboberfläche auf HTTPS steht (Setup / Systemverwaltung / Benutzeroberfläche). - ScriptRunner: Das Zertifikat in den Windows-Zertifikatsspeicher importieren und die HTTP.sys-Bindung des HTTPS-Ports von ScriptRunner (meist 443) darauf umstellen. ScriptRunner selbst merkt sich nur, dass der Port HTTPS nutzt. Das Zertifikat steckt allein in dieser Bindung. Der Agent prüft danach, ob der Port das neue Zertifikat ausliefert, und stellt die Bindung sonst zurück. Ein Neustart ist nicht nötig. Das vorige Zertifikat entfernt er, wenn keine Bindung es mehr nutzt. Einmal eingerichtet sein muss HTTPS in ScriptRunner (
Set-SrxApiPort -UseSSL). - HTTP.sys-Bindung (Windows): Für Windows-Anwendungen, die HTTPS über HTTP.sys ohne IIS ausliefern (etwa ScannerVision oder Reporting Services): Das Zertifikat in den Windows-Zertifikatsspeicher importieren und die HTTP.sys-Bindung des Ports darauf umstellen, mit Hostname nur dessen SNI-Bindung. SNI-Bindungen anderer Sites am selben Port bleiben unberührt. Der Agent prüft, ob der Port das neue Zertifikat ausliefert, und stellt die Bindung sonst zurück. Auf Wunsch startet er danach einen Dienst neu.
- Spherifyer: Das Zertifikat für die Weboberfläche von Spherifyer (vSphere-Dashboard). Spherifyer braucht keinen Agenten: Es verbindet sich unter *Einstellungen → HTTPS* selbst mit Acmefyer, mit Adresse, Enroll-Token und Fingerabdruck von dieser Seite, und erscheint dann unter Agenten als „Spherifyer (Rechnername)“. Wählen Sie diesen Agenten für die Verteilung. Spherifyer installiert das Zertifikat und schaltet ohne Neustart auf HTTPS. Es wird nie als veraltet markiert und nicht über Acmefyer aktualisiert, denn es aktualisiert sich selbst.
- Gitea: Zertifikat und Schlüssel dort ablegen, wo Gitea sie liest (im Container auf seinem Volume, Besitzer wie die
app.ini), auf Wunsch (Auswahl Gitea auf HTTPS umstellen, vorgegeben: Nein) Gitea in derapp.iniauf HTTPS umstellen und neu starten (docker restart giteaoder den Dienst). Die Umstellung lehnt der Agent ab, solange Gitea auf Port 80 läuft oder das Zertifikat seinen Namen nicht abdeckt. Klappt der Neustart nicht, legt der Agent die vorigeapp.inizurück. Mit HTTPS-Port (der Scan schlägt 443 vor) zieht Gitea für HTTPS dorthin um, der bisherige Port leitet nur noch um, sodass altehttp://-Links weiter funktionieren. Läuft Gitea mit docker compose, trägt der Agent den Port in diedocker-compose.ymlein (vorher gesichert) und erstellt den Container neu. Danach prüft er, ob HTTPS antwortet, und nimmt sonst alles zurück.ROOT_URLmuss auf einen Namen zeigen, den das Zertifikat abdeckt. - Dienst (lokal): Zertifikat und Schlüssel an feste Pfade schreiben und einen Befehl ausführen, zum Beispiel für Postfix, Dovecot, PostgreSQL, Proxmox oder Cockpit. Ohne Schlüsselpfad kommt der Schlüssel mit in die Zertifikatsdatei.
- FortiGate: Das Zertifikat über die REST-API der FortiGate einspielen und dort einsetzen, wo es gebraucht wird. Dafür brauchen Sie einen REST-API-Administrator mit Token. Tragen Sie bei ihm die Adresse des Agenten als Trusted Host ein. Der Agent läuft am besten in dem Netz, aus dem die FortiGate verwaltet wird. FortiOS ersetzt ein Zertifikat nicht an Ort und Stelle. Acmefyer spielt deshalb jede Erneuerung unter einem eigenen Namen ein: dem Zertifikatsnamen mit angehängtem Ausstellungsdatum, etwa
acmefyer-example-com-261111120000. Danach stellt der Agent alle Stellen, die das vorige Zertifikat nutzen, auf das neue um, etwa das Anmeldeportal, eine SAML-Verbindung oder eine VIP. Unter Übernehmen von nennen Sie Zertifikate, die schon auf der FortiGate liegen und ersetzt werden sollen, zum Beispiel ein bisher gekauftes. Beim ersten Mal wählen Sie außerdem, wo das Zertifikat hin soll: Verwaltungsoberfläche, SSL-VPN, Anmeldeportal (auch für die SAML-Anmeldung des IPsec-Dial-up-VPN) oder VIPs mit SSL-Offloading. Die Verwaltungsoberfläche stellt der Agent zuletzt um, denn sie startet dabei kurz neu. Zum Schluss entfernt er die vorigen Zertifikate. Ein Zertifikat, das noch irgendwo genutzt wird, lässt die FortiGate nicht löschen. Es bleibt dann liegen, und das Protokoll des Agenten nennt es. Wechselt das Zertifikat einer SAML-Verbindung, prüfen Sie, ob der Identity Provider (etwa Entra ID) das Zertifikat der FortiGate kennen muss. - Eigenes Skript: Einen beliebigen Befehl ausführen.
Passwörter und Schlüssel der Ziele speichert Acmefyer verschlüsselt. Ein Ziel ändern Sie auf der Seite der Domain mit dem Stift. Passwortfelder bleiben dabei leer und behalten ihren Wert, solange Sie nichts eingeben. Danach spielt Acmefyer das Zertifikat mit den neuen Einstellungen erneut ein.
In der Liste Domains klappt das Plus vor einer Domain ihre Ziele mit ihrem Zustand auf (ausgerollt, ausstehend, fehlgeschlagen). Die Fehlermeldung zeigt der Mauszeiger. Das Dashboard listet ganz unten alle Ziele aller Domains, fehlgeschlagene zuerst. In der Spalte Status zeigt „Deployments 1/2“, wie viele davon ausgerollt sind. Die Angabe wird rot, sobald eines fehlgeschlagen ist. Ein fehlgeschlagenes Ziel versucht Acmefyer von selbst erneut, zuerst nach 5 Minuten, danach mit doppelt so langer Pause bis höchstens 6 Stunden, bis es klappt. Der Zustand nennt den nächsten Versuch. Pause und Zahl der Versuche stellen Sie unter server.deploy_retry_interval, server.deploy_retry_max_interval und server.deploy_retries ein. Mit dem Pfeil-Kreis (Erneut ausrollen) spielen Sie ein Ziel sofort erneut ein, etwa nachdem Sie die Ursache eines Fehlers behoben haben. Ziele, die auf dem System ihres Agenten installieren (IIS, nginx vor Ort, MailStore Server und andere), bleiben beim Bearbeiten an diesen Agenten gebunden. Für ein anderes System legen Sie dort ein neues Ziel an.
Schneller von der Seite des Agenten: Der Agent findet die Anwendungen auf seinem System, die TLS ausliefern (siehe Erkannte Anwendungen). Passt eine zu einem Zertifikat dieses Servers, öffnet Deployment anlegen diese Seite mit Typ, Agent und Pfaden schon ausgefüllt. Der Vorschlag steht dann oben, der Agent ist der, der die Anwendung gefunden hat. Die übrigen Ziele lassen sich darunter aufklappen. Hat der Scan keinen passenden Vorschlag (etwa für Gitea ohne TLS), öffnet Deployment wählen dieselbe Seite mit dem Agenten und allen Zielen. Bei einer Anwendung ohne passende Domain wählen Sie eines der vorhandenen Zertifikate (Zertifikat wählen), auch wenn der Name in der Anwendung noch abweicht. Den Namen passen Sie dann in der Anwendung an. Hat der Scan einen Vorschlag (etwa Gitea), öffnet sich das Deployment damit schon ausgefüllt. Das Plus daneben legt stattdessen eine neue Domain an und führt danach direkt auf dieselbe Seite. Auch ohne erkannte Anwendung wählen Sie auf der Seite des Agenten unter Deployments eine Domain und legen das Deployment für diesen Agenten an.
Agenten
Ein Agent ist ein kleines Programm auf dem Zielsystem. Er meldet sich regelmäßig beim Acmefyer-Server, holt sich neue Aufträge ab und führt sie aus. Die Verbindung geht immer vom Agenten zum Server, nie umgekehrt.
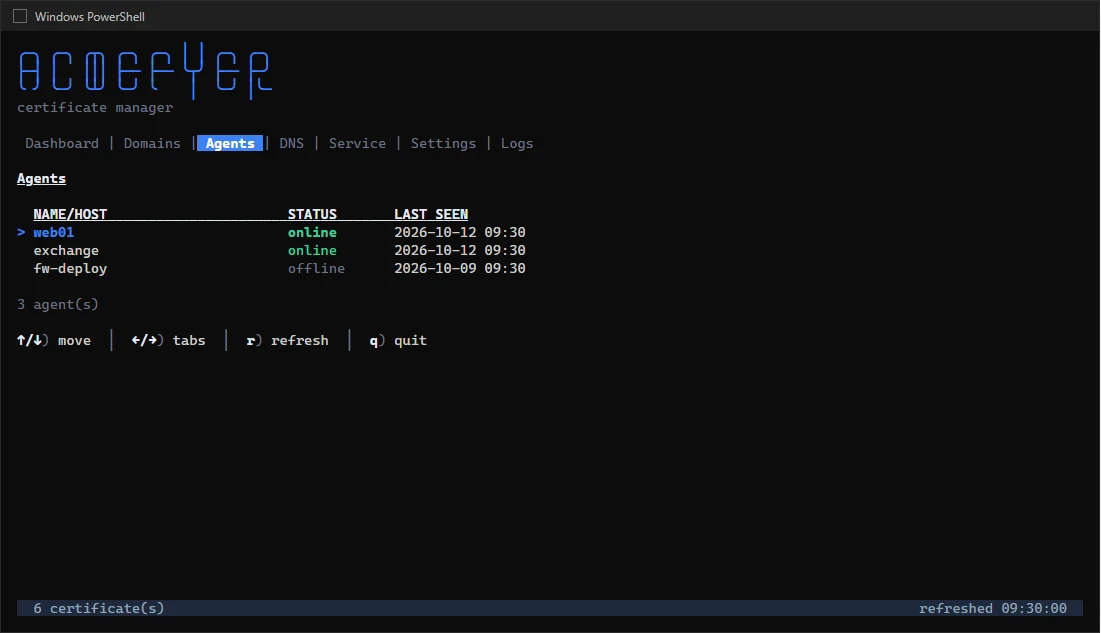
Hat die Oberfläche HTTPS mit einem öffentlich vertrauenswürdigen Zertifikat (etwa von Let's Encrypt), sprechen Agenten den Server wie der Browser über diesen Port an, in der Regel 443: Für Agenten und Browser genügt dann eine einzige Firewall-Regel. Die Oberfläche trägt diese Adresse unter Agenten in die agent.yaml, die Setuppakete und die Ferninstallation ein, sobald das Zertifikat passt.
Sonst sprechen Agenten den Server über einen eigenen Agenten-Port an (agent.listen_addr, Standard 8444), immer verschlüsselt: Das Zertifikat dafür stellt die eingebaute Agenten-CA des Servers aus, HTTPS für die Oberfläche ist dafür nicht nötig. Den Fingerabdruck dieser CA zeigt die Oberfläche unter Agenten. Mit ihm vertraut ein neuer Agent dem Server beim ersten Kontakt. Danach kennt er die CA selbst. Agenten, die über den Agenten-Port eingerichtet wurden, laufen dort weiter, auch wenn die Oberfläche später HTTPS bekommt. Wer sie auf 443 umstellen will, ändert server_url in ihrer agent.yaml (ohne :8444) und startet den Dienst neu. Ihre Identität behalten sie dabei.
So richten Sie einen Agenten ein:
- Tragen Sie auf dem Server einen geheimen Anmeldeschlüssel für Agenten ein,
agent.enroll_tokeninconfig.yamloder im Browser unter Einstellungen → Agenten, zum Beispiel eine lange Zufallszeichenfolge. Starten Sie den Dienst neu. - Legen Sie auf dem Zielsystem die Programmdatei
acmefyer-agentin einen Ordner und daneben eine Dateiagent.yaml. Die Oberfläche zeigt sie unter Agenten fertig zum Kopieren:
agent:
  server_url: "https://acme.example.com:8444"
  enroll_token: "derselbe Schlüssel wie auf dem Server"
server_ca_fingerprint: "sha256:…"- Richten Sie den Agenten als Dienst ein und starten Sie ihn:
Windows
.\acmefyer-agent.exe service install
.\acmefyer-agent.exe service start
Linux
sudo ./acmefyer-agent service install
sudo ./acmefyer-agent service start
Einfacher mit dem Setuppaket: Unter Agenten gibt es je Plattform (Windows x64, ARM64 und x86 sowie Linux x64, ARM64, ARM und x86) ein Setuppaket, eine einzige Datei: der Agent mit der fertigen agent.yaml darin. Auf dem Zielsystem als Administrator bzw. mit sudo gestartet, kopiert sie sich nach C:\Program Files\Acmefyer Agent bzw. /opt/acmefyer-agent, schreibt dort die agent.yaml, installiert den Dienst und startet ihn. Schritte 2 und 3 entfallen damit. Die Programmdateien dafür nimmt der Server in seiner eigenen Version aus dem Update-Feed und legt sie in data/agent-bin/<plattform>/ ab. Ohne Feed nimmt er die Datei aus data/agent-bin/<plattform>/ (zum Beispiel data/agent-bin/linux-arm64/acmefyer-agent) oder von neben seiner eigenen Programmdatei. Legen Sie in diesem Fall die Datei aus dem Release-Archiv der Version des Servers dort ab. Fehlt eine Plattform, sagt die Seite, wohin die Datei gehört. Das Paket enthält den Anmeldeschlüssel, geben Sie es deshalb nicht weiter.
Oder von hier aus installieren: Ebenfalls unter Agenten installiert Acmefyer den Agenten auf einem Zielsystem selbst, über SSH (Linux: Benutzer mit Root-Rechten oder sudo ohne Passwort, Passwort oder privater Schlüssel) oder über PowerShell-Remoting (Windows). PowerShell-Remoting braucht eingeschaltetes WinRM (Enable-PSRemoting), einen Benutzer mit Administratorrechten, bei Domänenkonten DOMÄNE\Benutzer, und Port 5985 oder mit HTTPS Port 5986. Acmefyer erkennt den Prozessor des Zielsystems und nimmt das passende Paket. Ein Windows-Zielsystem lädt das Paket über eine einmalige Adresse von diesem Server (über HTTPS oder den Agenten-Port, wie in der agent.yaml) und prüft seine Prüfsumme, es muss den Server also dort erreichen. Jeder Auftrag steht mit seinem Protokoll auf der Seite. Die Zugangsdaten werden nicht gespeichert.
Der Agent erscheint danach in der Oberfläche unter Agenten. Bei der ersten Verbindung bekommt er vom Server eine eigene Identität (ein Zertifikat und einen eigenen Schlüssel) und speichert sie im Ordner agent-data. Den Anmeldeschlüssel braucht er danach nicht mehr. Sie können ihn aus agent.yaml entfernen.
Jeder Agent bekommt bei der Registrierung eine laufende Nummer (A001, A002 …), die nicht erneut vergeben wird, auch wenn ein Agent entfernt wurde. In den Deployments heißt er zum Beispiel „Agent 001 (mailarchiv)“: Nummer und Name, ohne eigenen Namen der Rechnername. Den Namen ändern Sie in der Liste mit dem Stift neben dem Namen. Die Liste zeigt den Rechner mit vollem Namen in Großbuchstaben (MAILARCHIV.ITV.LOCAL). Ältere Agenten, die nur den kurzen Namen melden, ergänzt der Server über DNS.
Ist ein Agent älter als der Server, steht in der Liste der Knopf Aktualisieren (Pfeil nach oben). Solange das Update läuft, dreht sich dort ein Kreis. Nach 24 Stunden aktualisiert der Server veraltete Agenten von selbst (agent.auto_update_after). Schlägt das fehl, versucht er es erst nach weiteren 24 Stunden wieder.
Der Agent verbindet sich nicht mit einer http://-Adresse, und ohne Agenten-Port weist der Server Agenten ab, die ihn ohne HTTPS erreichen. Nur für eine Testumgebung lässt sich das mit agent.allow_insecure_http: true abschalten, auf Server und Agent. Ein Agent, der schon über server.http_addr mit HTTPS registriert ist, läuft dort weiter.
Die Liste unter Agenten zeigt neben jedem Namen die IP-Adresse seines Systems, über die er den Server erreicht. Die Seite des Agenten zeigt alle seine IP-Adressen zusammen mit Plattform und Version. Neustarten startet den Dienst des Agenten bei seinem nächsten Abruf neu, spätestens nach seinem Abrufintervall. Das geht bei Agenten, die als Dienst laufen. Deployments, die in dem Moment laufen, werden beim nächsten Abruf wiederholt.
Aktualisieren erscheint, wenn ein Agent eine andere Version hat als der Server. Beim nächsten Abruf holt der Agent das Agent-Programm dieses Servers für seine Plattform (dasselbe, das im Setuppaket steckt), prüft Prüfsumme und Start, ersetzt damit sein eigenes und startet neu. Agenten vor dieser Version können das noch nicht: Installieren Sie sie einmal mit dem Setuppaket oder der Ferninstallation neu.
Ein Agent, der über eine bestehende Installation neu installiert wird, behält seine Identität. Wurde er vorher unter Agenten entfernt, registriert er sich mit dem Anmeldeschlüssel aus seiner neuen agent.yaml neu. Ein nur entfernter, nicht neu installierter Agent bleibt draußen.
Agent entfernen
Vom Host deinstallieren auf der Seite des Agenten (unter Agent entfernen, nur für Administratoren) entfernt den Agenten vollständig von seinem System, ohne dass Sie sich dort anmelden. Mit seinem nächsten Abruf erledigt der Agent selbst:
- Er meldet seinen Dienst ab (unter Windows samt Ereignisprotokoll-Quelle, unter Linux die systemd-Unit). Gelingt das nicht, ändert er nichts weiter, läuft weiter und meldet den Fehler, den die Seite anzeigt.
- Er löscht seine
agent.yaml(mit dem Anmeldeschlüssel) und seine Identität (Schlüssel, Client-Zertifikat, eigenes Geheimnis). Den Ordneragent-data, den das Setup anlegt, löscht er ganz. Bei einem selbst gewähltenagent.data_dirlöscht er nur seine eigenen Dateien darin. - Er löscht sein Programm samt den Resten des Selbst-Updates und den Installationsordner, wenn sonst nichts darin liegt. Unter Windows übernimmt das ein kleiner Helfer, sobald der Dienst beendet ist, weil Windows ein laufendes Programm sperrt.
- Er meldet dem Server, was er entfernt hat. Erst dann verschwindet er aus der Liste. Das Audit-Log hält fest, was entfernt wurde.
Ist der Agent offline, wartet der Auftrag bis zu seinem nächsten Abruf. Bis dahin zeigt die Liste Wird entfernt und die Anforderung lässt sich zurücknehmen. Bestehen bleiben die Zertifikate, die der Agent für Deployments eingespielt hat, und die Sicherungen davon (*.before-acmefyer), weil die Anwendungen sie nutzen, sowie bereits geschriebene Einträge im Ereignisprotokoll bzw. im systemd-Journal. Agenten vor dieser Version können sich noch nicht selbst entfernen. Aktualisieren Sie sie vorher.
Nur hier löschen entfernt den Agenten dagegen nur aus Acmefyer, etwa wenn sein System nicht mehr existiert. Auf einem noch vorhandenen System bleibt er dann installiert.
Auf dem System selbst: acmefyer-agent uninstall (oder remove) macht dasselbe direkt auf dem System, ohne Auftrag vom Server: Dienst stoppen und abmelden, Konfiguration, Identität, Programm und Installationsordner löschen und dem Server Bescheid geben, der den Agenten dann aus der Liste nimmt. Ist der Server nicht erreichbar, entfernt der Befehl den Agenten trotzdem und weist darauf hin, ihn unter Agenten zu löschen. Der Befehl fragt nichts, gibt aus, was er entfernt hat, und endet mit Exitcode 0, wenn alles entfernt ist. Ist kein Agent installiert, meldet er das und endet ebenfalls mit 0. Lässt sich der Dienst nicht abmelden, ändert er nichts und endet mit 1. Er funktioniert mit dem installierten Programm wie mit dem Setuppaket. Einen anderen Installationsordner geben Sie mit -dir an.
Windows
& "C:\Program Files\Acmefyer Agent\acmefyer-agent.exe" uninstallLinux
sudo /opt/acmefyer-agent/acmefyer-agent uninstallMit PDQ Deploy oder einer anderen Softwareverteilung verteilen Sie das Windows-Setuppaket aus Agenten: zum Installieren als Installationsschritt mit dem Parameter setup, zum Entfernen dasselbe Paket mit dem Parameter uninstall. Beide laufen ohne Rückfrage unter dem Systemkonto und melden Erfolg mit Exitcode 0. Eine erneute Installation über eine bestehende behält die Identität des Agenten, und eine Deinstallation ohne installierten Agenten gilt als Erfolg. Beide Schritte lassen sich also gefahrlos wiederholen.
Erkannte Anwendungen
Der Agent durchsucht sein System nach Anwendungen, die TLS ausliefern, und listet sie auf seiner Seite: die Sites und virtuellen Hosts von nginx und Apache, Traefik (auch im Docker-Container, mit den Routern aus seiner Konfiguration und aus Container-Labels), HAProxy, Caddy und lighttpd, IIS mit seinen Bindungen, Exchange, MailStore Server, PRTG Network Monitor, ScriptRunner, Remotedesktop, WinRM und SQL Server, Postfix und Dovecot, PostgreSQL, MySQL und MariaDB, Proxmox VE und Proxmox Backup Server, Cockpit, Webmin, Grafana, Mosquitto, Tomcat, Keycloak (auch als Windows-Dienst über NSSM oder WinSW), das enaio-Gateway (Keystore aus seiner application-prod.yml, Austausch wie bei Tomcat mit Neustart des Dienstes), OpenLDAP, GitLab und Gitea (auch im Docker-Container, aus seiner app.ini). Docker selbst erscheint mit seinen laufenden Containern, Anwendungen ohne TLS (etwa Gitea hinter einem Proxy) mit dem Hinweis „ohne TLS“. Zu jeder zeigt er Namen, Ports, die Zertifikatsdatei und das Zertifikat, das gerade läuft, mit seinem Ablaufdatum.
Unter Windows findet er Tomcat, Apache und nginx auch dort, wo Hersteller sie mitbringen: über den Dienst, der sie startet (Tomcat auch über die procrun-Parameter catalina.base, Dienste hinter NSSM ebenso), und startet sie über diesen Dienst neu. Dazu kommen die HTTP.sys-Bindungen, die weder IIS noch ein bekanntes Produkt nutzt, als HTTP.sys, und jeder weitere lauschende Port, der TLS spricht, als TLS-Dienst mit dem Programm dahinter (etwa „java.exe – ManageEngine\ADAudit Plus“). Für TLS-Dienste gibt es kein Deployment. Sie machen das Zertifikat unter Gefundene Zertifikate sichtbar.
Deckt ein Zertifikat dieses Servers die Namen ab, öffnet Deployment anlegen das Deployment mit Typ, Agent und Pfaden schon ausgefüllt. Ein schon eingerichtetes Deployment ist markiert. Deckt es nicht alle Namen der Site ab, nennt die Zeile die fehlenden Namen. Namen ergänzen öffnet die Domain zum Bearbeiten mit den fehlenden Namen schon eingetragen. Ohne passendes Zertifikat legt Domain anlegen eines mit allen öffentlichen Namen der Site an: den ersten als Hauptnamen, die übrigen als weitere Namen. Interne Namen wie .local, IP-Adressen, Muster und Wildcards bleiben draußen. Hat eine Site nur interne Namen, werden diese übernommen, etwa für eine eigene CA.
Mehrere Sites, eine Zertifikatsdatei: Lesen mehrere Sites dieselbe Datei (bei nginx etwa ssl_certificate im http-Block), steht bei jeder Zertifikatsdatei geteilt mit …. In diese Datei kann nur ein Zertifikat, das die Namen aller dieser Sites abdeckt. Acmefyer schlägt deshalb nur eine solche Domain vor, sonst eine neue mit allen Namen. Ein Deployment auf diese Datei gilt nur für die Sites als eingerichtet, deren Namen das Zertifikat abdeckt. Bei den anderen stehen die fehlenden Namen mit Namen ergänzen. Haben Sites dagegen eigene Dateien, bekommt jede ihr eigenes Deployment, auch wenn ein Wildcard-Zertifikat alle abdeckt.
Viele Sites auf einmal einrichten: Bei mehr als einer Site, die sich ohne Rückfrage einrichten lässt, steht vor diesen ein Häkchen und unter der Liste Alle auswählen und Ausgewählte einrichten (Operatoren und Admins). Für Sites mit passender Domain legt Acmefyer das vorgeschlagene Deployment an. Für Sites ohne passende Domain legt es zuerst eine an, mit allen Namen der Site (bei einer geteilten Datei denen aller Sites, die sie lesen), und übernimmt CA, Schlüsseltyp, Prüfverfahren, DNS-Zugangsdaten und Projekt von der Domain, die Sie unter Neue Domains mit den Einstellungen von wählen. Domains mit HTTP-01 über das Webroot eines Webservers stehen dort nicht zur Wahl, weil das Webroot zu einer Site gehört. Jede neue Domain wird geprüft wie im Assistenten (DNS-Zugangsdaten, Grenzen der kostenlosen Version). Sites mit derselben Datei oder demselben Zertifikat bekommen ein gemeinsames Deployment. Was nicht klappt, nennt die Meldung danach. Wenn Sie die Site einzeln einrichten, zeigt sie den Grund. Ist inzwischen ein neuerer Scan da, wird nichts angelegt und Sie wählen neu.
Neu laden nur einmal: Holt der Agent mehrere Zertifikate auf einmal ab, etwa nach der Erneuerung mehrerer Domains, schreibt er erst alle Dateien und lädt danach jeden Dienst nur einmal neu (gleicher Befehl, z. B. systemctl reload nginx). Dafür hält der Server die Aufträge eines Agenten zurück, solange noch die Erneuerung eines Zertifikats läuft, das dieser Agent ausrollt, höchstens 10 Minuten. Scheitert das Neuladen, gilt das für jedes Deployment, das darauf gewartet hat. Eigene Skripte und Befehle mit ACMEFYER_DOMAIN laufen weiter einzeln je Zertifikat.
Anwendungen, die ihre Zertifikate selbst beziehen (Caddy, Traefik mit ACME-Resolver, certbot) oder das Standardzertifikat des Systems verwenden (etwa das Snakeoil-Zertifikat von Debian), sind markiert und bekommen keinen Vorschlag, damit kein Zertifikat überschrieben wird, das auch andere nutzen. Ebenso markiert und ohne Vorschlag sind: IIS auf einem Configuration-Manager-Server (SCCM) und die Web-Registrierung einer Zertifizierungsstelle (interne PKI, wobei die WSUS-Site auch auf dem SCCM-Server offen bleibt), IIS-Bindungen an den zentralen Zertifikatspeicher und Webserver, deren Konfiguration ein Produkt selbst schreibt, etwa VisualSVN Server oder MyQ (vom Hersteller verwaltet). Eine HTTPS-Bindung, für die HTTP.sys kein Zertifikat hat (so legt der WSUS-Installer Port 8531 an), gilt als ohne TLS.
Der Scan sucht außerdem, was ein Zertifikat schon erneuert: certbot (auch über seine Hooks), acme.sh, lego und ähnliche Programme in Cron-Jobs und systemd-Timern, Container wie certbot oder traefik-certs-dumper, die in den Ordner des Zertifikats schreiben, und unter Windows win-acme, Certify The Web und Posh-ACME. Solche Anwendungen sind mit wird erneuert von … markiert. Ein Zertifikat einer ACME-CA (Lets Encrypt, ZeroSSL, …), das in den letzten Wochen ersetzt wurde, ohne dass ein Mechanismus gefunden wurde, ist mit kürzlich ersetzt, Erneuerung nicht gefunden markiert. Schalten Sie die andere Erneuerung ab, bevor Sie auf Acmefyer umstellen, sonst überschreiben sich beide.
Der Scan liest nur Konfigurationsdateien und Zertifikate, nie private Schlüssel. Sonst fragt er nur docker (für Traefik im Container), auf einem Exchange-Server die Exchange-Verwaltungsshell und die Liste der lauschenden Ports (Windows: Get-NetTCPConnection, Linux: ss). Mit jedem dieser Ports baut er eine TLS-Verbindung auf, um das Zertifikat zu lesen, ohne eine Anfrage zu senden. Der Agent scannt nach dem Start und danach alle 24 Stunden (agent.scan_interval), und sofort mit Jetzt scannen.
Gefundene Zertifikate
Gefundene Zertifikate auf der Seite Domains führt zwei Quellen zusammen: die Scan-Ergebnisse aller Agenten und den eigenen Netzwerk-Scan des Servers (siehe unten). Jedes Zertifikat erscheint einmal (nach seinem Fingerabdruck), mit allen Agenten, Anwendungen und Endpunkten, die es ausliefern, und abgeglichen mit Acmefyer:
- Fehlt in Acmefyer: Keine Domain deckt die Namen ab. Das Plus legt eine Domain mit den öffentlichen Namen des Zertifikats an. Interne Namen (.local, Kurznamen wie EX03, IP-Adressen) lässt es weg, weil keine öffentliche CA sie ausstellt.
- Domain vorhanden: Eine Domain deckt die Namen ab, die Anwendung liefert aber noch ein anderes Zertifikat aus. Deployment anlegen richtet es für den Agenten ein. Bei einem Endpunkt aus dem Netzwerk-Scan, auf dem kein Agent läuft, gibt es nichts anzulegen. Dort zeigt die Zeile die passende Domain.
- Von Acmefyer: Die Anwendung nutzt bereits ein Zertifikat aus Acmefyer.
- Intern: Selbstsignierte Zertifikate und solche nur mit internen Namen. Sie sind ausgeblendet und lassen sich einblenden.
Die Liste ist so aktuell wie der letzte Scan.
Netzwerk-Scan vom Server
Auch ohne Agent kann der Server das Netz nach Zertifikaten absuchen. Unter Netzwerk-Scan auf derselben Seite tragen Sie die Bereiche ein, eine Zeile je Eintrag: eine Adresse, ein Hostname oder ein CIDR-Bereich (z. B. 192.168.16.0/24), auf Wunsch mit :Port (sonst werden die üblichen Web-Ports probiert). Mit Jetzt scannen startet der Scan sofort, danach läuft er einmal täglich. Der Server baut dabei nur eine TLS-Verbindung auf, liest das ausgelieferte Zertifikat und erkennt das Produkt an einer einfachen HTTP-Antwort (Serverkennung, Titel, Weiterleitung). Er meldet sich nirgends an, verwendet keine Zugangsdaten und verändert nichts. Ein Bereich größer als /16 wird abgelehnt, und ein Lauf prüft höchstens einige Tausend Adressen, damit ein Tippfehler nicht zum unbegrenzten Durchsuchen wird. Gefundene Endpunkte erscheinen in der Liste darüber mit Adresse, Port und erkanntem Produkt. Scannen Sie nur Netze, für die Sie zuständig sind.
Benachrichtigungen
Unter Benachrichtigungen legen Sie fest, wer erfährt, wenn ein Zertifikat ausgestellt wurde, eine Erneuerung fehlschlägt oder ein Zertifikat bald abläuft. Der Auslöser Sperrliste gestört meldet, wenn eine Sperrliste der eigenen CA sich nicht signieren lässt, in weniger als 2 Tagen abläuft oder die Sperrlisten nicht bereitgestellt werden, einmal am Tag, solange das anhält. Möglich sind E-Mail, Microsoft Teams, Telegram, PRTG und Webhooks. Mit Testen prüfen Sie, ob eine Nachricht ankommt. Beim Anlegen eines Kanals zeigt das Formular zum gewählten Typ ein Beispiel mit allen Einstellungen und nur dessen Hinweis.
Benutzer und Rechte
Neben dem lokalen Benutzer admin können sich Ihre Kollegen mit ihrem Windows-Konto anmelden, wenn Sie Active Directory (oder einen anderen LDAP-Server) anbinden: unter Einstellungen → AD/LDAP. Der Abschnitt fasst alles zusammen:
- Verbindung: Server-Adresse (
ldaps://dc01.firma.local:636oderldap://…:389, auf Wunsch mit StartTLS), Lesekonto mit Passwort und Suchbasis. *Verbindung testen* prüft die eingegebenen Werte, noch vor dem Speichern. - Zugriff: Es gibt zwei Rollen. Für Admin und Betrachter wählen Sie je eine Gruppe (auch über verschachtelte Gruppen im Active Directory) oder eine OU, deren Konten die Rolle bekommen. Admin geht vor. Tippen Sie in das Suchfeld. Gruppen und OUs erscheinen mit ihrem DN, und *Admin* oder *Betrachter* übernimmt den Treffer. Für alle anderen Konten wählen Sie *Kein Zugang* (nur die gewählten Gruppen und OUs kommen herein) oder *Betrachter* (jedes Konto aus dem Verzeichnis darf lesen).
- Anmeldung testen: meldet ein Konto probeweise an und zeigt DN, Gruppen, die Rolle und was sie entschieden hat.
*Speichern* schreibt die Werte in die config.yaml und gilt sofort für die nächste Anmeldung, ohne Neustart.
Die Rollen:
- Admin: darf alles, auch Zugangsdaten, Agenten, Benachrichtigungen und Einstellungen.
- Betrachter: sieht alles, ändert nichts.
Den lokalen Benutzer admin schützen Sie zusätzlich mit einem zweiten Faktor: unter Einstellungen → Admin-Konto mit *Zwei-Faktor einrichten*. Scannen Sie den QR-Code mit einer Authenticator-App (etwa Microsoft oder Google Authenticator) und bestätigen Sie mit dem aktuellen Code aus der App (*Aktivieren*). Danach verlangt die Anmeldung von admin zusätzlich den *Zwei-Faktor-Code*. Im selben Abschnitt schalten Sie ihn mit *Zwei-Faktor deaktivieren* wieder ab.
Passwort von admin vergessen? Stoppen Sie den Dienst, löschen Sie in config.yaml die Zeile local_admin_password_hash und starten Sie den Dienst wieder. Unter Windows legen Sie das neue Passwort dann in der Ersteinrichtung im Browser auf dem Server fest. Unter Linux legt Acmefyer ein neues Startpasswort an und zeigt es im Konsolenfenster und im Protokoll. Eine eingerichtete Zwei-Faktor-Anmeldung bleibt bestehen.
Was in Acmefyer geändert wurde, steht im Menü unter Audit: wer wann was getan hat, mit Zeit und Benutzer, neueste zuerst. Die Liste lässt sich durchsuchen (auch nach Domain- und Agentennamen) und nach Bereich, Benutzer und Zeitraum filtern. Domains und Agenten sind verlinkt.
Lizenz und Aktivierung
Ohne Lizenzschlüssel verwaltet Acmefyer eine Domain mit einer Subdomain (oder einem Platzhalter-Zertifikat) und einen Agenten, damit Sie das Programm ausprobieren können. Die eigene CA (siehe Eigene CA) braucht ebenfalls eine Lizenz: Ohne Schlüssel lassen sich keine CAs anlegen oder übernehmen und keine Zertifikate ausstellen, importieren oder sperren. Was eine Lizenz schon aufgebaut hat, erneuert und verteilt Acmefyer weiter. Alle anderen Funktionen stehen auch ohne Schlüssel zur Verfügung. Mit Lizenzschlüssel gibt es keine Grenzen.
- Den Lizenzschlüssel bekommen Sie nach dem Kauf sofort per E-Mail. Sie tragen ihn in der Oberfläche unter Einstellungen → Software-Update und Lizenz über *Lizenzschlüssel eingeben* ein, zusammen mit der E-Mail-Adresse, mit der Sie gekauft haben. Alternativ steht er in
config.yamlunterlicense. - Für die Aktivierung braucht der Server eine Verbindung zu
www.wedigo.net, auch über einen Proxy (siehe Internetzugang über einen Proxy). Danach meldet sich Acmefyer alle 30 Tage kurz dort. Fällt die Verbindung aus, läuft die Lizenz noch bis zu 60 Tage weiter. - Eine Lizenz gilt für eine Installation und enthält 3 Jahre Updates ab dem Kauf, auch neue Hauptversionen. Das Ende steht unter Einstellungen → Software-Update und Lizenz bei *Updates bis*. 60 Tage vorher weist Acmefyer darauf hin. Verlängern lässt sich der Zeitraum jeweils um ein Jahr, anschließend an das bisherige Ende. Die Software erfährt das bei der nächsten Online-Prüfung von selbst.
- Ohne Verlängerung bleibt jede bis zum Ende erschienene Version unbegrenzt lizenziert. Neuere Versionen installiert der Updater dann nicht, er zeigt sie nur an. Spielen Sie eine neuere Version von Hand ein, läuft sie als kostenlose Version. Mit
acmefyer-server rollbackgeht es zurück. Ältere Lizenzschlüssel ohne Update-Zeitraum gelten wie bisher für ihre Hauptversion. - Endet eine Lizenz oder ist ein Schlüssel ungültig, startet Acmefyer trotzdem und erneuert alle vorhandenen Zertifikate weiter. Nur Neues lässt sich dann nicht mehr anlegen.
- Gemeinnützige und ehrenamtliche Vereine und Institutionen bekommen die Lizenz auf Antrag kostenlos, mit demselben Umfang und 3 Jahren Updates. Schreiben Sie uns über das Kontaktformular und legen Sie einen Nachweis bei, etwa den Freistellungsbescheid des Finanzamts oder einen Auszug aus dem Vereinsregister. Nach 3 Jahren verlängern wir auf erneuten Nachweis kostenlos. Der Schlüssel wird eingetragen wie ein gekaufter.
Mehr zu Kauf und Rückgabe: Preise und Lizenzbedingungen, für gemeinnützige Organisationen hier.
Updates
Acmefyer hält sich selbst aktuell. Es schaut regelmäßig auf www.wedigo.net nach, ob es eine neue Version gibt, prüft, dass sie wirklich von uns stammt, und installiert sie.
Wie das abläuft, legen Sie in der Einstellung update.mode fest:
auto(Standard): Neue Versionen werden installiert, der Dienst startet danach kurz neu.notify: Acmefyer meldet eine neue Version nur. Sie installieren sie selbst in der Oberfläche unter Einstellungen → Software-Update und Lizenz.off: Keine Prüfung auf Updates.
Mit update.window legen Sie eine Uhrzeit fest, zu der installiert werden darf, zum Beispiel "02:00-05:00".
Mit Lizenz installiert Acmefyer nur Versionen, die bis zum Ende Ihres Update-Zeitraums erschienen sind (siehe Lizenz). Ohne Lizenzschlüssel gibt es alle Updates. Das gilt auch für eine neue Hauptversion, etwa 2.0: Acmefyer schaut bei jeder Prüfung auch nach ihr und installiert sie wie jedes Update, wenn Ihr Update-Zeitraum sie abdeckt. Bei älteren Lizenzschlüsseln ohne Update-Zeitraum bleiben Updates innerhalb der Hauptversion, zum Beispiel 1.x: Erscheint eine neue Hauptversion, zeigt Acmefyer einen Hinweis oben auf jeder Seite und unter Einstellungen → Software-Update und Lizenz: Ihre Lizenz gilt für die neue Hauptversion nicht, dafür ist ein Upgrade nötig. Ihre Version erhält weiter Updates. Ein Administrator kann den Hinweis oben ausblenden. Er erscheint erst bei der nächsten Hauptversion wieder.
Automatisch installiert wird nur, wenn Acmefyer als Dienst läuft und in seinen Programmordner schreiben darf. Starten Sie es von Hand im Konsolenfenster, meldet es neue Versionen nur.
Zurück zur vorigen Version
Acmefyer hebt die vorige Version auf. Startet eine neue Version nicht richtig, kehrt es von selbst zur alten zurück. Die fehlgeschlagene Version wird dann beiseitegelegt, rollback kann sie also nicht zurückholen: Es meldet, dass die vorige Version schon installiert ist. Sie können auch von Hand zurückkehren:
Windows
.\acmefyer-server.exe rollback
.\acmefyer-server.exe service restart
Linux
sudo ./acmefyer-server rollback
sudo ./acmefyer-server service restart
Sicherung
Sichern Sie den Programmordner des Servers. Wichtig sind:
config.yaml: Ihre Einstellungen und der Hauptschlüssel. Ohne ihn lässt sich die Datenbank nicht mehr lesen.acmefyer.db: alle Zertifikate, Ziele, Agenten und Zugangsdaten. Am sichersten kopieren Sie sie bei gestopptem Dienst.- der Ordner
data: unter anderem die Zertifizierungsstelle für die Agenten. Geht er verloren, müssen sich alle Agenten neu anmelden.
Auf den Agenten genügt agent.yaml mit dem Ordner agent-data. Fehlt er, meldet sich der Agent mit dem Anmeldeschlüssel neu an.
Fehlerbehebung
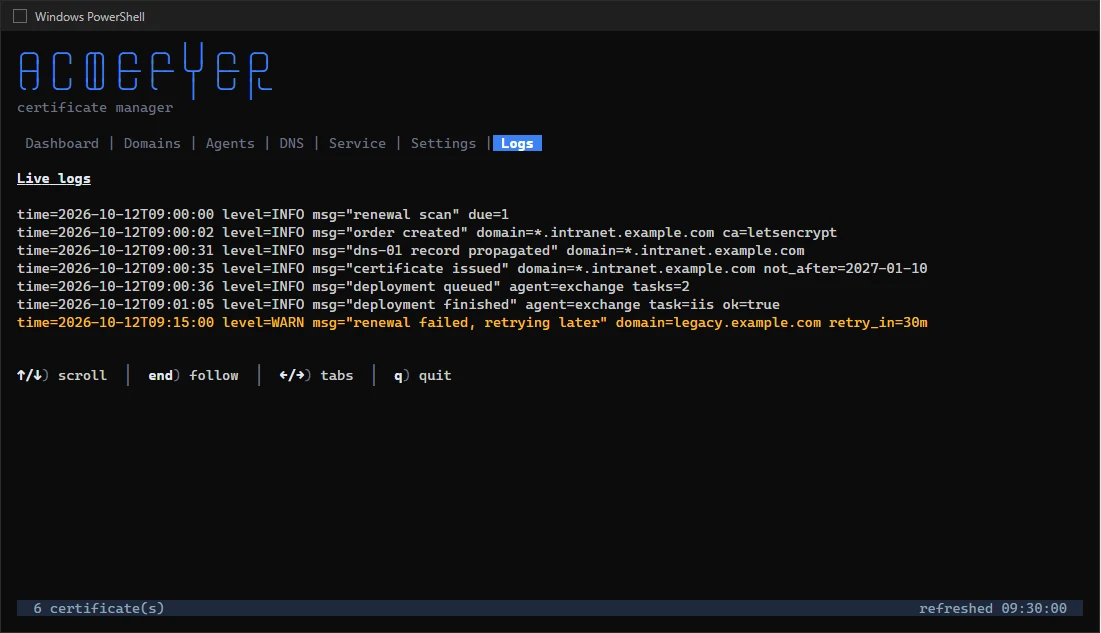
Ein Zertifikat wird nicht ausgestellt. Was genau schiefging, steht beim Zertifikat in der Oberfläche und im Konsolenfenster auf dem Reiter Logs (Taste 7). Häufige Gründe: Port 80 ist von außen nicht erreichbar (HTTP-01), die Zugangsdaten zum DNS-Anbieter stimmen nicht, oder der eigene DNS-Server antwortet anders als das Internet (siehe DNS im eigenen Netz).
Browser warnen vor dem neuen Zertifikat. Wahrscheinlich ist es ein Test-Zertifikat aus der Staging-Umgebung. Legen Sie es mit einer echten Zertifizierungsstelle neu an.
Ein Agent erscheint nicht. Stimmen server_url und der Anmeldeschlüssel auf beiden Seiten? Erreicht das Zielsystem den Server unter der Adresse in server_url (Port 443 oder der Agenten-Port, standardmäßig 8444), und stimmt beim Agenten-Port server_ca_fingerprint? Der Agent schreibt den Grund in sein Protokoll.
Der Agent meldet „the server's certificate is not trusted: it was issued by "FortiGate CA"“ (oder eine andere Firewall). Zwischen Agent und Server sitzt eine Firewall mit TLS-Inspektion (SSL Deep Inspection). Sie bricht die Verbindung auf und legt ein eigenes Zertifikat vor. Der Agent lehnt das ab, weil die Firewall sonst Anmeldeschlüssel und Agent-Schlüssel mitlesen könnte. Nehmen Sie den Acmefyer-Server in der Firewall von der Inspektion aus. Bei einer FortiGate tragen Sie dazu im SSL/SSH-Inspektionsprofil der betroffenen Regel den Namen oder die Adresse des Servers als Ausnahme ein. Alternativ lassen Sie die Regel vom Agenten zum Server ohne Deep Inspection laufen (Profil „certificate-inspection“). Die CA der Firewall im Agenten zu hinterlegen, ist kein Ausweg: Dann könnte die Firewall mitlesen. Der Agent erkennt gängige Produkte (FortiGate, Sophos, Palo Alto, Check Point, Zscaler, Cisco, WatchGuard, SonicWall, ESET, Kaspersky und andere) und nennt in der Meldung, wo die Ausnahme hingehört. Prüfen können Sie die Verbindung jederzeit mit acmefyer-agent check -config agent.yaml. Die Einrichtung (setup, auch die Ferninstallation in der Oberfläche) prüft sie ebenfalls und warnt im Protokoll.
Lizenz oder Updates: keine Verbindung zu www.wedigo.net. Den Grund zeigt die Oberfläche unter Einstellungen → Software-Update und Lizenz. Kommt der Server nicht direkt ins Internet, prüfen Sie im Protokoll oder im Konsolenfenster auf dem Reiter Settings, welcher Proxy genutzt wird. Ist keiner eingestellt, tragen Sie ihn ein (im Browser unter Einstellungen → Proxy, mit Verbindungstest), siehe Internetzugang über einen Proxy. Im Konsolenfenster testet t auf dem Reiter Settings die Verbindung.
Seit der Proxy eingetragen ist, scheitert ein Webhook oder eine Benachrichtigung im eigenen Netz. Tragen Sie den Namen bei den Proxy-Ausnahmen ein (proxy.no_proxy).
Die Oberfläche geht nur auf dem Server selbst. So ist es voreingestellt. Siehe Zugriff von anderen Rechnern.
Ein Update wird nicht installiert. Läuft Acmefyer als Dienst und darf es in seinen Ordner schreiben? Eine Version, die schon einmal zurückgenommen wurde, installiert Acmefyer nicht noch einmal.
Hilft das alles nicht, schreiben Sie uns über das Kontaktformular.
Nachschlagen
Dieser Teil ist zum Nachschlagen gedacht, wenn Sie etwas Bestimmtes einstellen möchten.
Einstellungen
Die Einstellungen stehen in der Datei config.yaml im Programmordner, die des Agenten in agent.yaml. Sie öffnen sie mit einem Texteditor. Die Werte des Servers ändern Sie auch im Browser unter Einstellungen. Nach einer Änderung starten Sie den Dienst neu. Jeden Wert können Sie stattdessen auch über eine Umgebungsvariable setzen, die in der Tabelle unter dem Namen steht.
Server
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
server.http_addrACMEFYER_SERVER_HTTP_ADDR | 127.0.0.1:443 | Unter welcher Adresse die Oberfläche erreichbar ist. Standard ist 127.0.0.1:443. Der Wert 0.0.0.0:443 öffnet sie für andere Rechner. Den Port können Sie auch im Konsolenfenster auf dem Reiter Settings ändern. |
server.data_dirACMEFYER_SERVER_DATA_DIR | data | Ordner für Daten des Servers, unter anderem die Zertifizierungsstelle der Agenten. |
server.renew_intervalACMEFYER_SERVER_RENEW_INTERVAL | 1h | Wie oft Acmefyer nach Zertifikaten schaut, die erneuert werden müssen. |
server.deploy_retry_intervalACMEFYER_SERVER_DEPLOY_RETRY_INTERVAL | 5m | Pause, bevor ein fehlgeschlagenes Deployment erneut läuft. Sie verdoppelt sich mit jedem weiteren Fehler. 0: kein automatischer Versuch, erst bei der nächsten Erneuerung oder mit Erneut ausrollen. |
server.deploy_retry_max_intervalACMEFYER_SERVER_DEPLOY_RETRY_MAX_INTERVAL | 6h | Längste Pause zwischen zwei Versuchen. |
server.deploy_retriesACMEFYER_SERVER_DEPLOY_RETRIES | 0 | Wie oft ein fehlgeschlagenes Deployment je Zertifikat wiederholt wird. 0: bis es klappt. Sind die Versuche aufgebraucht, läuft es mit dem nächsten erneuerten Zertifikat wieder. |
server.master_keyACMEFYER_SERVER_MASTER_KEY | – | Hauptschlüssel für alle Geheimnisse in der Datenbank. Wird beim ersten Start erzeugt. Nie ändern, sonst lässt sich die Datenbank nicht mehr lesen. |
server.api_tokenACMEFYER_SERVER_API_TOKEN | – | Schlüssel für die Schnittstelle für eigene Skripte. Leer: Die Schnittstelle ist aus. |
server.tls_certACMEFYER_SERVER_TLS_CERT | – | Zertifikatsdatei (PEM) für HTTPS. Zusammen mit server.tls_key eintragen. |
server.tls_keyACMEFYER_SERVER_TLS_KEY | – | Schlüsseldatei (PEM) zum Zertifikat. |
server.challenge_http_ifaceACMEFYER_SERVER_CHALLENGE_HTTP_IFACE | – | Netzwerkkarte für die Prüfung über HTTP-01. Leer: alle. |
server.challenge_http_portACMEFYER_SERVER_CHALLENGE_HTTP_PORT | – | Port für die Prüfung über HTTP-01. Leer: 80. |
server.dns_resolversACMEFYER_SERVER_DNS_RESOLVERS | cloudflare,google,quad9 | DNS-Server für die Prüfung über DNS-01, zum Beispiel cloudflare oder 9.9.9.9. Ohne Eintrag: Cloudflare, Google Public DNS und Quad9. Eine leere Liste ([]): die des Betriebssystems. |
Anmeldung
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
auth.local_admin_userACMEFYER_AUTH_LOCAL_ADMIN_USER | admin | Name des lokalen Administrators. |
auth.local_admin_password_hashACMEFYER_AUTH_LOCAL_ADMIN_PASSWORD_HASH | – | Das Passwort des lokalen Administrators, unumkehrbar verschlüsselt. Setzt Acmefyer selbst. |
auth.local_admin_passwordACMEFYER_AUTH_LOCAL_ADMIN_PASSWORD | – | Passwort im Klartext, nur als Notlösung über die Umgebungsvariable. Es lässt sich dann in der Oberfläche nicht ändern. |
auth.session_ttlACMEFYER_AUTH_SESSION_TTL | 12h | Nach welcher Zeit ohne Aktivität Sie neu angemeldet werden müssen. |
auth.ldap.urlACMEFYER_AUTH_LDAP_URL | – | Adresse des Verzeichnisdienstes, etwa ldaps://dc01.example.com:636. Leer: keine Anmeldung über das Verzeichnis. |
auth.ldap.start_tlsACMEFYER_AUTH_LDAP_START_TLS | false | Eine Verbindung über ldap:// nachträglich verschlüsseln. |
auth.ldap.insecure_skip_verifyACMEFYER_AUTH_LDAP_INSECURE_SKIP_VERIFY | false | Das Zertifikat des Verzeichnisdienstes nicht prüfen. Nur zum Testen. |
auth.ldap.bind_dnACMEFYER_AUTH_LDAP_BIND_DN | – | Konto, mit dem Acmefyer im Verzeichnis sucht. |
auth.ldap.bind_passwordACMEFYER_AUTH_LDAP_BIND_PASSWORD | – | Passwort dieses Kontos. |
auth.ldap.base_dnACMEFYER_AUTH_LDAP_BASE_DN | – | Wo im Verzeichnis die Benutzer gesucht werden. |
auth.ldap.user_filterACMEFYER_AUTH_LDAP_USER_FILTER | – | Suchfilter für den Benutzernamen, %s steht für den eingegebenen Namen. |
auth.ldap.admin_groupACMEFYER_AUTH_LDAP_ADMIN_GROUP | – | DN der Gruppe oder OU, deren Konten Admin sind. Bei einer Gruppe zählen im Active Directory auch verschachtelte Gruppen. |
auth.ldap.viewer_groupACMEFYER_AUTH_LDAP_VIEWER_GROUP | – | DN der Gruppe oder OU, deren Konten Betrachter sind. Ersetzt das frühere operator_group, das nicht mehr gilt: Konten aus dem Verzeichnis sind Admin oder Betrachter. |
auth.ldap.default_roleACMEFYER_AUTH_LDAP_DEFAULT_ROLE | – | Was alle anderen Konten aus dem Verzeichnis bekommen: viewer (Betrachter, auch wenn leer) oder none (kein Zugang, dann kommen nur die Gruppen und OUs oben herein). Ein früher eingetragenes operator oder admin gilt als viewer. |
Agent
Diese Werte stehen in agent.yaml auf dem Zielsystem. Nur agent.enroll_token und agent.allow_insecure_http gelten auch auf dem Server.
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
agent.server_urlACMEFYER_AGENT_SERVER_URL | – | Adresse des Acmefyer-Servers: mit öffentlich vertrauenswürdigem HTTPS die der Oberfläche, zum Beispiel https://acme.example.com, sonst der Agenten-Port, zum Beispiel https://acme.example.com:8444. |
agent.enroll_tokenACMEFYER_AGENT_ENROLL_TOKEN | – | Anmeldeschlüssel für neue Agenten. Auf Server und Agent gleich. Nach der ersten Anmeldung kann er beim Agenten entfallen. |
agent.nameACMEFYER_AGENT_NAME | – | Anzeigename des Agenten. Leer: der Rechnername. |
agent.data_dirACMEFYER_AGENT_DATA_DIR | agent-data | Ordner, in dem der Agent seine Identität speichert. |
agent.max_parallelACMEFYER_AGENT_MAX_PARALLEL | 4 | Wie viele Aufträge der Agent gleichzeitig ausführt. |
agent.poll_intervalACMEFYER_AGENT_POLL_INTERVAL | 30s | Wie oft der Agent beim Server nach Aufträgen fragt. |
agent.insecure_skip_verifyACMEFYER_AGENT_INSECURE_SKIP_VERIFY | false | Das Zertifikat des Servers nicht prüfen. Nur zum Testen. |
agent.allow_insecure_httpACMEFYER_AGENT_ALLOW_INSECURE_HTTP | false | Agenten ohne HTTPS zulassen. Nur für Testumgebungen, auf Server und Agent setzen. |
agent.listen_addrACMEFYER_AGENT_LISTEN_ADDR | :8444 | Agenten-Port des Servers, Standard :8444. Immer verschlüsselt mit einem Zertifikat der Agenten-CA, bedient nur Agenten. Leer schaltet den Agenten-Port ab. Agenten brauchen dann HTTPS auf server.http_addr. |
agent.server_ca_fingerprintACMEFYER_AGENT_SERVER_CA_FINGERPRINT | – | Beim Agenten: Fingerabdruck (SHA-256) der Agenten-CA des Servers, wie unter Agenten angezeigt. Damit vertraut der Agent dem Server beim ersten Kontakt. Nach der Registrierung kennt er die CA selbst. |
agent.scan_intervalACMEFYER_AGENT_SCAN_INTERVAL | 24h | Wie oft der Agent sein System nach Anwendungen mit TLS durchsucht, siehe Erkannte Anwendungen. 0: nur auf Anforderung mit Jetzt scannen. |
agent.auto_update_afterACMEFYER_AGENT_AUTO_UPDATE_AFTER | 24h | Nur Server. So lange darf ein Agent eine ältere Version als der Server haben, bevor der Server ihn von selbst aktualisiert, Standard 24h. 0: nur von Hand über Agenten. |
Lizenz
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
license.keyACMEFYER_LICENSE_KEY | – | Ihr Lizenzschlüssel. Am einfachsten tragen Sie ihn in der Oberfläche unter Einstellungen → Software-Update und Lizenz ein. |
license.emailACMEFYER_LICENSE_EMAIL | – | Die E-Mail-Adresse, mit der Sie gekauft haben. Sie muss zum Schlüssel passen. |
Updates
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
update.modeACMEFYER_UPDATE_MODE | auto | auto, notify oder off, siehe Updates. |
update.intervalACMEFYER_UPDATE_INTERVAL | 6h | Wie oft nach Updates geschaut wird. |
update.windowACMEFYER_UPDATE_WINDOW | – | Uhrzeit, zu der Updates installiert werden dürfen, zum Beispiel "02:00-05:00". Leer: jederzeit. |
Proxy
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
proxy.urlACMEFYER_PROXY_URL | – | Proxy für Verbindungen ins Internet, zum Beispiel http://10.10.75.1:8080, mit Anmeldung http://benutzer:passwort@10.10.75.1:8080. Das Passwort speichert Acmefyer verschlüsselt in der Datenbank. Leer: der Proxy aus HTTPS_PROXY oder aus Windows, sonst keiner. Siehe Internetzugang über einen Proxy. |
proxy.no_proxyACMEFYER_PROXY_NO_PROXY | – | Namen, Domains, IP-Adressen und Adressbereiche, die ohne Proxy erreicht werden, zum Beispiel ["corp.example.com", "10.20.0.0/16"]. Eine Domain gilt mit allen Namen darunter. Den Server selbst und die privaten Adressen erreicht Acmefyer immer direkt. |
Protokoll und Datenbank
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
logging.levelACMEFYER_LOGGING_LEVEL | info | Wie ausführlich das Protokoll ist: debug (sehr ausführlich), info, warn oder error (nur Fehler). |
logging.formatACMEFYER_LOGGING_FORMAT | text | Aufbau des Protokolls: text zum Lesen, json für Auswertungsprogramme. |
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
database.driverACMEFYER_DATABASE_DRIVER | sqlite | Art der Datenbank. Derzeit nur sqlite. |
database.dsnACMEFYER_DATABASE_DSN | acmefyer.db | Datei der Datenbank. |
Befehle
Diese Befehle geben Sie im Konsolenfenster im Programmordner ein.
| Option / Befehl | Standard | Bedeutung |
|---|---|---|
acmefyer-server -config | – | Eine andere Einstellungsdatei verwenden. Ohne Angabe: config.yaml im aktuellen Ordner. |
acmefyer-server -no-tui | – | Ohne Konsolenfenster-Oberfläche starten. |
acmefyer-server -service | – | Ohne Oberfläche starten, wie als Dienst. |
acmefyer-server -version | – | Die Versionsnummer anzeigen. |
acmefyer-server obtain | – | Ein Zertifikat direkt besorgen und als Dateien speichern, ohne Oberfläche und Datenbank. Praktisch zum Ausprobieren. |
acmefyer-server obtain -ca | staging | Zertifizierungsstelle: staging (Test), production oder eine eigene Adresse. |
acmefyer-server obtain -challenge | http-01 | Prüfverfahren: http-01, dns-01 oder tls-alpn-01. |
acmefyer-server obtain -dns-provider | – | Kürzel des DNS-Anbieters für DNS-01, etwa hetzner. Die Zugangsdaten kommen aus Umgebungsvariablen. |
acmefyer-server obtain -dns-resolver | – | DNS-Server für die Prüfung, wie server.dns_resolvers. |
acmefyer-server obtain -domain | – | Name im Zertifikat. Mehrfach möglich, der erste ist der Hauptname. |
acmefyer-server obtain -eab-hmac | – | EAB-Schlüssel dazu. |
acmefyer-server obtain -eab-kid | – | EAB-Kennung, falls die Zertifizierungsstelle sie verlangt. |
acmefyer-server obtain -email | – | E-Mail-Adresse für die Zertifizierungsstelle. |
acmefyer-server obtain -http-iface | – | Netzwerkkarte für HTTP-01. Leer: alle. |
acmefyer-server obtain -http-port | 80 | Port für HTTP-01. |
acmefyer-server obtain -http-webroot | – | Prüfdatei in den Ordner eines vorhandenen Webservers legen. |
acmefyer-server obtain -key | ec256 | Art des Schlüssels: ec256, ec384, rsa2048 oder rsa4096. |
acmefyer-server obtain -out | – | Ordner für die Zertifikatsdateien. |
acmefyer-server obtain -timeout | 5m0s | Wie lange Acmefyer höchstens wartet. |
acmefyer-server obtain -tls-iface | – | Netzwerkkarte für TLS-ALPN-01. Leer: alle. |
acmefyer-server obtain -tls-port | 443 | Port für TLS-ALPN-01. |
acmefyer-server service install | – | Als Dienst einrichten (mit Administratorrechten). |
acmefyer-server service uninstall | – | Den Dienst wieder entfernen. |
acmefyer-server service start | – | Den Dienst starten. |
acmefyer-server service stop | – | Den Dienst stoppen. |
acmefyer-server service restart | – | Den Dienst neu starten. |
acmefyer-server service status | – | Anzeigen, ob der Dienst läuft. |
acmefyer-server service install -config | config.yaml | Einstellungsdatei für den Dienst. Ohne Angabe: config.yaml im aktuellen Ordner. |
acmefyer-server rollback | – | Zur Version vor dem letzten Update zurückkehren. Danach den Dienst neu starten. |
acmefyer-server version | – | Die Versionsnummer anzeigen. |
acmefyer-agent -config | – | Eine andere Einstellungsdatei verwenden. |
acmefyer-agent -version | – | Die Versionsnummer anzeigen. |
acmefyer-agent check | – | Die Verbindung zum Server so prüfen, wie der Agent sie aufbaut. Erkennt TLS-Inspektion gängiger Firewalls und Sicherheitsprogramme (FortiGate, Sophos, Palo Alto, Check Point, Zscaler, ESET, Kaspersky und andere) und sagt, wo die Ausnahme hingehört. Mit -config für eine andere Einstellungsdatei. |
acmefyer-agent uninstall | – | Den Agenten vollständig von diesem System entfernen: Dienst, Programm, Konfiguration und Identität. Der Server löscht ihn aus der Liste. Ohne Rückfrage, Exitcode 0 bei Erfolg und auch, wenn kein Agent installiert ist (für PDQ Deploy und andere Softwareverteilung). Alias remove. |
acmefyer-agent uninstall -dir | C:\Program Files\Acmefyer Agent | /opt/acmefyer-agent | Installationsordner des Agenten. Ohne Angabe: C:\Program Files\Acmefyer Agent bzw. /opt/acmefyer-agent. |
acmefyer-agent service install | – | Den Agenten als Dienst einrichten (mit Administratorrechten). |
acmefyer-agent service uninstall | – | Den Dienst wieder entfernen. |
acmefyer-agent service start | – | Den Dienst starten. |
acmefyer-agent service stop | – | Den Dienst stoppen. |
acmefyer-agent service restart | – | Den Dienst neu starten. |
acmefyer-agent service status | – | Anzeigen, ob der Dienst läuft. |
acmefyer-agent service install -config | agent.yaml | Einstellungsdatei für den Dienst. Ohne Angabe: agent.yaml im aktuellen Ordner. |
Tasten im Konsolenfenster
| Taste | Bedeutung |
|---|---|
1–7, ←/→, Tab | Zwischen den Reitern Dashboard, Domains, Agents, DNS, Service, Settings und Logs wechseln. |
↑/↓, k/j | In Listen nach oben und unten gehen. |
r | Sofort neu laden. |
o | Die Oberfläche im Browser öffnen. |
l | Die Oberfläche für andere Rechner öffnen oder wieder schließen. Gilt nach einem Neustart. |
Enter | Einzelheiten zum gewählten Zertifikat zeigen (Reiter Domains). |
R | Das gewählte Zertifikat jetzt erneuern. |
Space | DNS-Server an- oder abwählen (Reiter DNS). |
s / t | Die Auswahl speichern oder testen, ob die DNS-Server antworten (Reiter DNS). |
i / u / s / x | Den Dienst einrichten, entfernen, starten oder stoppen (Reiter Service, mit Administratorrechten). |
Enter / Esc | Den gewählten Wert ändern, mit Enter übernehmen oder mit Esc verwerfen (Reiter Settings). |
s / t | Die Einstellungen speichern oder die Verbindung zu www.wedigo.net mit dem eingetragenen Proxy testen (Reiter Settings). |
R | Nach dem Speichern den Dienst neu starten, damit die Einstellungen gelten (Reiter Settings). |
End | Im Protokoll ans Ende springen und neuen Einträgen folgen (Reiter Logs). |
q, Esc, Ctrl+C | Das Konsolenfenster schließen. Läuft Acmefyer nicht als Dienst, endet damit auch der Server. |
Schnittstelle für eigene Skripte
Zertifikate lassen sich auch über eine Schnittstelle (JSON) anlegen und abfragen, etwa aus eigenen Skripten. Dafür tragen Sie in server.api_token einen Schlüssel ein und senden ihn bei jedem Aufruf mit (Authorization: Bearer <Schlüssel>). Die Adressen für Agenten nutzt nur acmefyer-agent.
| Route | Anmeldung | Bedeutung |
|---|---|---|
GET /api/info | öffentlich | Name und Version. GET /health antwortet außerdem, solange der Server läuft, gut für Überwachungssysteme. |
POST /api/v1/certificates | API-Schlüssel | Ein Zertifikat anlegen. |
GET /api/v1/certificates | API-Schlüssel | Alle Zertifikate mit Zustand und Ablaufdatum. |
GET /api/v1/certificates/{id} | API-Schlüssel | Ein Zertifikat. |
DELETE /api/v1/certificates/{id} | API-Schlüssel | Ein Zertifikat löschen. |
POST /api/v1/certificates/{id}/renew | API-Schlüssel | Ein Zertifikat jetzt erneuern. Ein importiertes Zertifikat ("source": "imported") wird nicht erneuert. Die Antwort ist dann 409. |
POST /api/v1/certificates/{id}/revoke | API-Schlüssel | Ein Zertifikat der eigenen CA sperren, mit allen noch gültigen Ausstellungen. reason ist der Sperrgrund nach RFC 5280: 0 ohne Angabe, 1 Schlüssel kompromittiert, 3 Zugehörigkeit geändert, 4 ersetzt, 5 Betrieb eingestellt. Mit "reissue": true stellt Acmefyer sofort neu aus. Die Antwort nennt die Zahl der gesperrten Zertifikate (revoked). Sperren braucht eine Lizenz. |
PUT /api/v1/certificates/{id}/project | API-Schlüssel | Ein Zertifikat einem Projekt zuordnen (project_id, leer: ohne Projekt). Mit dns_from_project übernimmt es die DNS-Zugangsdaten des Projekts. Neu ausgestellt wird dabei nichts. Beim Anlegen geben Sie dieselben Felder mit, GET /api/v1/certificates?project=<id> listet die Zertifikate eines Projekts. |
GET /api/v1/projects | API-Schlüssel | Alle Projekte mit DNS-Zugangsdaten, Vorgaben und Zahl ihrer Zertifikate. |
POST /api/v1/projects | API-Schlüssel | Ein Projekt anlegen (name, optional dns_provider, dns_credential_id, ca, account_email). |
GET /api/v1/projects/{id} | API-Schlüssel | Ein Projekt. |
PUT /api/v1/projects/{id} | API-Schlüssel | Ein Projekt ändern, mit allen Feldern wie beim Anlegen. Zertifikate, die seine DNS-Zugangsdaten verwenden, übernehmen die neuen. |
DELETE /api/v1/projects/{id} | API-Schlüssel | Ein Projekt löschen. Seine Zertifikate bleiben, ohne Projekt. |
POST /api/v1/agents/enroll | Anmeldeschlüssel der Agenten | Ein neuer Agent meldet sich an. |
GET /api/v1/agent-setup/{token} | einmaliger Link | Einmaliger Download eines Setuppakets bei der Ferninstallation eines Windows-Agenten. Der Schlüssel in der Adresse gilt zehn Minuten und nur einmal. |
POST /api/v1/agents/{id}/heartbeat | angemeldeter Agent | Der Agent meldet, dass er läuft, mit Version, Plattform und IP-Adressen. Die Antwort enthält einen angeforderten Neustart oder Scan. |
POST /api/v1/agents/{id}/inventory | angemeldeter Agent | Der Agent meldet die Anwendungen mit TLS, die er auf seinem System gefunden hat. |
POST /api/v1/agents/{id}/removed | angemeldeter Agent | Der Agent bestätigt, dass er sich auf Anforderung von seinem System deinstalliert hat (oder meldet, warum nicht). Danach löscht der Server seinen Eintrag, siehe Agent entfernen. |
GET /api/v1/agents/{id}/program | angemeldeter Agent | Der Agent holt bei einer Aktualisierung das Agent-Programm dieses Servers für seine Plattform. Die SHA-256 steht im Kopf X-Acmefyer-SHA256. |
GET /api/v1/agents/{id}/tasks | angemeldeter Agent | Der Agent holt seine Aufträge ab. |
POST /api/v1/agents/{id}/tasks/{taskID}/result | angemeldeter Agent | Der Agent meldet das Ergebnis eines Auftrags. |
GET /api/v1/agents/{id}/challenges | angemeldeter Agent | Der Agent holt Prüfdateien für HTTP-01 ab. |
POST /api/v1/agents/{id}/challenges/{jobID}/result | angemeldeter Agent | Der Agent meldet, dass die Prüfdatei bereitliegt. |
POST /api/v1/agents/{id}/certificate | angemeldeter Agent | Der Agent erneuert seine eigene Identität. |