Überblick
Spherifyer zeigt Ihnen auf einen Blick, wie es um Ihre VMware-Umgebung steht: wie voll die Datastores sind, welche VMs wie viel belegen und wo es Probleme gibt. Dazu fragt das Programm regelmäßig Ihr vCenter ab und merkt sich die Werte. So sehen Sie auch, wie sich die Belegung über Wochen und Monate entwickelt.
Spherifyer läuft auf einem Ihrer eigenen Server. Es ist eine einzelne Programmdatei, die nichts weiter braucht. Ihre Daten bleiben bei Ihnen. Nur für Updates nimmt das Programm Kontakt zu www.wedigo.net auf. Spherifyer ist kostenlos, ohne Lizenzschlüssel und ohne Einschränkungen.
Sie bedienen Spherifyer auf zwei Wegen:
- Im Browser: Das Dashboard mit allen Ansichten. Hier arbeiten Sie im Alltag.
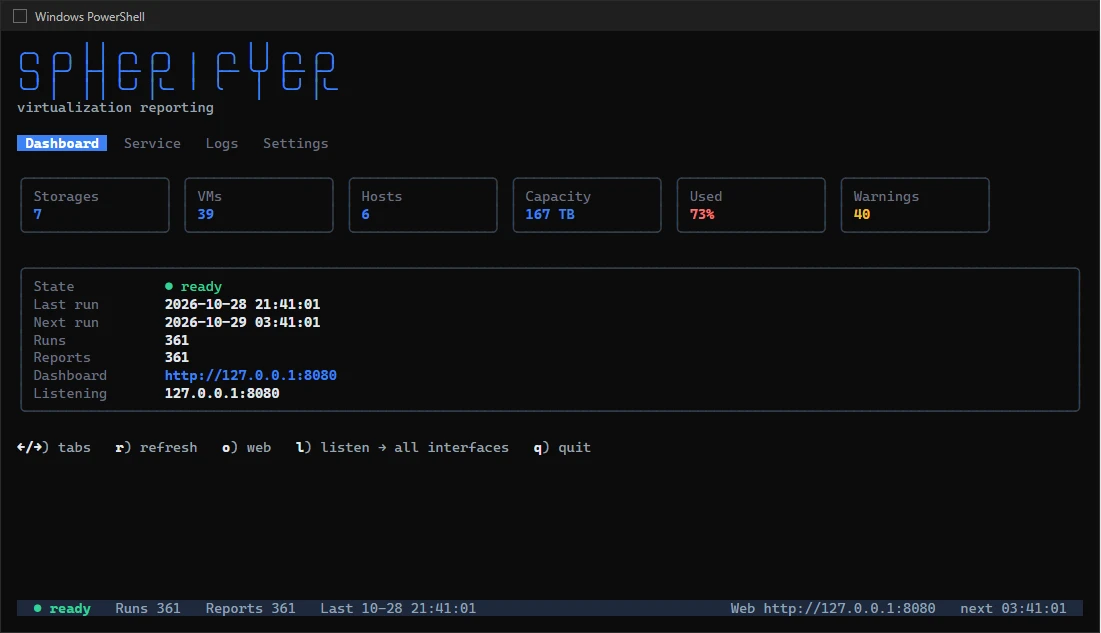
- Im Konsolenfenster: Beim Start in einer Konsole erscheint eine einfache Text-Oberfläche (auf Englisch). Sie zeigt den Zustand des Programms und richtet den Dienst ein. Läuft Spherifyer als Dienst im Hintergrund, brauchen Sie sie nicht. Wie die Text-Oberfläche sind auch die Logdatei, die Meldungen im Konsolenfenster und die Ausgaben der Befehle englisch.
Voraussetzungen
- Ein Server mit Windows oder Linux (64 Bit). Eine eigene VM reicht völlig.
- Ein Benutzer im vCenter, der nur lesen darf. Legen Sie dafür am besten einen eigenen Benutzer an und geben Sie ihm die Rolle Nur lesen (Read-only). Vergeben Sie die Rolle ganz oben im vCenter und setzen Sie den Haken *An untergeordnete Objekte weitergeben*. Spherifyer ändert im vCenter nie etwas.
- Netzwerkverbindungen:
- vom Spherifyer-Server zum vCenter (HTTPS, Port 443)
- vom Spherifyer-Server zu
www.wedigo.net(HTTPS, Port 443) für Updates. Ein Proxy ist möglich. - von Ihrem Arbeitsplatz zum Dashboard. Anfangs ist es nur auf dem Server selbst erreichbar, siehe Zugriff von anderen Rechnern.
Installation
Spherifyer laden Sie kostenlos auf der Produktseite herunter: für Windows als Setup oder als einzelne Programmdatei (spherifyer.exe), für Linux (amd64) als Programmdatei. Dort stehen auch die SHA-256-Prüfsummen. Unter Windows kann SmartScreen beim ersten Start nachfragen, weil die Dateien noch nicht signiert sind.
Mit dem Setup (Windows)
Ein Doppelklick auf Spherifyer-Setup.exe genügt. Windows fragt nach Administratorrechten. Das Setup installiert Spherifyer nach C:\Program Files\Spherifyer, richtet den Dienst ein, startet ihn und öffnet das Dashboard im Browser. Dort führt die Ersteinrichtung durch Admin-Passwort und vCenter-Zugang. Im Startmenü steht danach ein Eintrag Spherifyer, der das Dashboard öffnet.
- Neue Version: das Setup der neuen Version ausführen. Es hält den Dienst an, tauscht nur das Programm aus und startet ihn wieder. Einstellungen und gesammelte Daten bleiben. Startet die neue Version nicht, stellt es die bisherige wieder her. Dasselbe Setup ein zweites Mal ersetzt die Programmdatei (Reparatur). Eine ältere Version installiert es nur mit
--allow-downgrade. - Schon von Hand installiert: Läuft Spherifyer bereits als Dienst, etwa aus
C:\Spherifyer, aktualisiert das Setup diese Installation an ihrem Ort, statt eine zweite anzulegen. Ein Spherifyer im Konsolenfenster aus demselben Ordner beendet es dafür. - Deinstallieren: unter Einstellungen → Apps bei Spherifyer. Das entfernt den Dienst und den ganzen Programmordner, einschließlich Einstellungen und gesammelter Daten. Sichern Sie vorher, was Sie behalten möchten (siehe Sicherung).
- Verteilung ohne Fenster, etwa per Softwareverteilung, Intune oder Startskript:
Spherifyer-Setup.exe --silent(Rückgabewert 0 bei Erfolg, 1 bei einem Fehler). Das Protokoll steht inspherifyer-setup.logim Programmordner. Still deinstallieren:"C:\Program Files\Spherifyer\spherifyer-setup.exe" --uninstall --silent.
Automatische Updates laufen wie ohne Setup (siehe Updates). Die Version unter Apps zieht Spherifyer dabei selbst nach.
Ohne Setup (Windows und Linux)
Legen Sie die Programmdatei in einen eigenen Ordner, zum Beispiel C:\Program Files\Spherifyer oder /opt/spherifyer. Alles, was Spherifyer anlegt, landet in diesem Ordner: Einstellungen, gesammelte Daten und das verschlüsselt gespeicherte Passwort.
Starten Sie Spherifyer beim ersten Mal von Hand in einem Konsolenfenster. Dabei fragt das Programm die Zugangsdaten zum vCenter ab (siehe Einrichtung). Starten Sie es dagegen gleich als Dienst, wartet es auf die Ersteinrichtung im Browser.
Windows
cd "C:\Program Files\Spherifyer"
.\spherifyer.exe
Linux
cd /opt/spherifyer
./spherifyer
Als Dienst einrichten
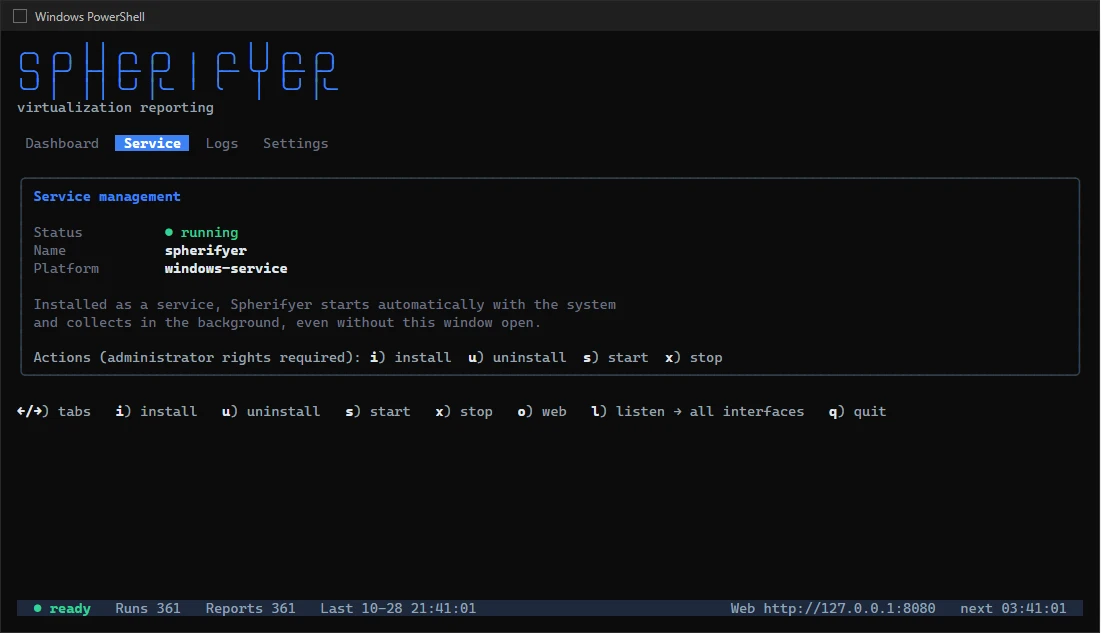
Damit Spherifyer dauerhaft läuft, auch nach einem Neustart des Servers, richten Sie es als Dienst ein. Dazu brauchen Sie Administratorrechte (unter Linux sudo).
Windows
.\spherifyer.exe service install
.\spherifyer.exe service start
Linux
sudo ./spherifyer service install
sudo ./spherifyer service start
Stürzt der Dienst einmal ab, startet ihn Windows von selbst neu.
Alternativ geht das im Konsolenfenster: Reiter Service (Taste 2), dann i (*install*) zum Einrichten und s (*start*) zum Starten. Auch dafür muss das Konsolenfenster mit Administratorrechten geöffnet sein.
Einrichtung
Beim allerersten Start im Konsolenfenster fragt Spherifyer nach drei Dingen (als Dienst siehe Ersteinrichtung im Browser):
- der Adresse Ihres vCenters (Name oder IP-Adresse),
- dem Benutzernamen,
- dem Passwort.
Das Passwort speichert Spherifyer verschlüsselt. Den Schlüssel dazu legt es in einer eigenen Datei daneben ab (vsphere.key). Ohne diese Datei lässt sich das Passwort nicht lesen. Heben Sie sie bei einer Sicherung also mit auf.
Danach holt Spherifyer sofort die ersten Daten. Das Dashboard öffnen Sie auf dem Server im Browser unter http://127.0.0.1:8080, oder Sie drücken im Konsolenfenster die Taste o.
Die meisten vCenter nutzen ein selbst ausgestelltes Zertifikat. Spherifyer akzeptiert das von Haus aus. Hat Ihr vCenter ein offizielles Zertifikat, können Sie die Prüfung strenger stellen: vcenter.insecure auf false.
Ersteinrichtung im Browser
Startet Spherifyer zum ersten Mal ohne Konsolenfenster, also als Dienst (wie nach dem Setup) oder mit --no-tui, legt es eine config.yaml an und wartet auf die Ersteinrichtung im Browser unter http://127.0.0.1:8080. Gesammelt wird erst danach.
Die Seite fragt nach einem neuen Passwort für den lokalen Benutzer admin (mindestens 8 Zeichen, es ersetzt das sonst erzeugte Startpasswort) und nach dem vCenter: Adresse, Benutzer, Passwort und ob ein selbst ausgestelltes Zertifikat gelten soll. Mit Verbindung zum vCenter testen prüfen Sie die Angaben vorher. Nach Einrichtung abschließen startet das Dashboard ohne Neustart, und Sie sind angemeldet.
- Nur auf dem Server selbst: Aus Sicherheitsgründen nimmt Spherifyer die Ersteinrichtung nur über
127.0.0.1an. Wer sie von einem anderen Rechner aufruft, sieht nur diesen Hinweis. Durch einen Reverse Proxy hindurch geht es deshalb nicht. Unter Linux ohne Browser auf dem Server hilft ein SSH-Tunnel:ssh -L 8080:127.0.0.1:8080 server, dann auf dem eigenen Rechnerhttp://127.0.0.1:8080öffnen. - Fehlt nur das vCenter-Passwort, fragt die Seite nur das vCenter ab und zusätzlich das aktuelle Admin-Passwort, mit derselben Sperre nach Fehlversuchen wie die Anmeldung. Mit aktiver Zwei-Faktor-Anmeldung melden Sie sich danach mit Code auf der Anmeldeseite an.
- Im Container ist die Seite vom Host aus nicht erreichbar. Setzen Sie dort
SPHERIFYER_VCENTER_SERVER,SPHERIFYER_VCENTER_USERNAMEundSPHERIFYER_VCENTER_PASSWORD. Werte aus der Umgebung zeigt die Seite schreibgeschützt an. - Das Audit-Log vermerkt den Abschluss als Ersteinrichtung abgeschlossen.
Zugriff von anderen Rechnern
Zunächst ist das Dashboard nur auf dem Server selbst erreichbar. So kommt niemand ungewollt von außen darauf. Wenn Sie es von Ihrem Arbeitsplatz aus öffnen möchten:
- drücken Sie im Konsolenfenster die Taste
l, oder - tragen Sie in der Einstellung
web.listenden Wert0.0.0.0:8080ein und starten Sie den Dienst neu.
Geben Sie den Port 8080 außerdem in der Firewall des Servers frei. Dann erreichen Sie das Dashboard unter http://<servername>:8080, mit Zertifikat unter https://<servername>:8080.
Spherifyer spricht selbst HTTPS, auf demselben Port. Das Zertifikat hinterlegen Sie im Dashboard unter Einstellungen → HTTPS: als eigene PEM-Dateien oder automatisch von Acmefyer, siehe Einstellungen im Dashboard. Sobald ein Zertifikat da ist, leitet Spherifyer Aufrufe aus dem Netz auf HTTPS um. Ohne Zertifikat ist das Dashboard unverschlüsselt (HTTP). Öffnen Sie es in diesem Fall nur in einem vertrauenswürdigen Netz.
Port und Proxy
Einen Proxy, der in Windows eingerichtet ist, übernimmt Spherifyer von selbst: zuerst den von netsh winhttp show proxy, sonst den fest eingetragenen Proxy aus den Internetoptionen. Ausnahmen wie *.firma.de übernimmt es mit. Automatische Erkennung und PAC-Skripte wertet Spherifyer nicht aus. Einen eigenen Proxy brauchen Sie nur, wenn Windows keinen kennt oder Spherifyer einen anderen nehmen soll.
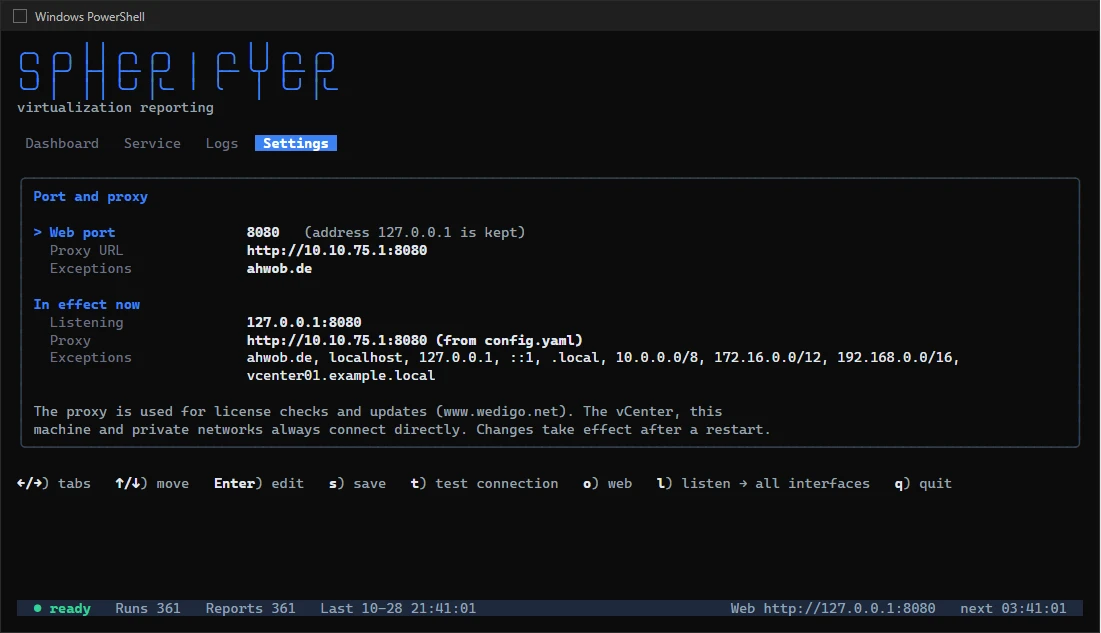
Den Port des Dashboards und den Proxy für das Internet ändern Sie im Konsolenfenster auf dem Reiter Settings (Taste 4):
- Web port (Port der Weboberfläche): zum Beispiel
8443statt8080. Die Adresse davor (nur lokal oder für alle) bleibt, wie sie ist. Ist der Port auf dem Server schon belegt, warnt Spherifyer. - Proxy URL: Braucht der Server einen Proxy für das Internet, tragen Sie ihn hier ein, zum Beispiel
http://10.10.75.1:8080. Mit Anmeldung:http://benutzer:passwort@10.10.75.1:8080. Das Passwort speichert Spherifyer verschlüsselt inproxy.creds, nicht in derconfig.yaml. Leer heißt: kein eigener Proxy, dann gilt der Proxy aus Windows oder ausHTTPS_PROXY. - Exceptions (Ausnahmen): Namen und Netze, die nicht über den Proxy gehen, durch Kommas getrennt, zum Beispiel
firma.de,10.20.0.0/16. Der Server selbst, die privaten Netze und Ihr vCenter gehen immer direkt.
Wählen Sie ein Feld mit den Pfeiltasten und drücken Sie Enter zum Ändern. Enter übernimmt, Esc bricht ab. Mit t prüfen Sie sofort, ob www.wedigo.net über den eingetragenen Proxy erreichbar ist, noch bevor Sie speichern. Mit s speichern Sie in die config.yaml. Die Änderung wirkt nach einem Neustart von Spherifyer oder des Dienstes (spherifyer service restart).
Unter In effect now zeigt der Reiter außerdem, welcher Proxy gerade wirkt und woher er stammt (config.yaml, Umgebungsvariable oder Windows). Stammt ein Wert aus einer Umgebungsvariablen, sehen Sie ihn dort nur (markiert mit *read-only*) und können ihn nicht ändern.
Einstellungen im Dashboard
Dasselbe und mehr stellen Sie auch im Dashboard ein: im Benutzermenü oben rechts unter Einstellungen. Links wählen Sie den Bereich, rechts stehen die Felder:
- Software-Update und Info (zuerst): installierte Version, Stand der Update-Prüfung mit *Jetzt prüfen* und *Jetzt installieren*, eine Karte *Über Spherifyer* mit dem Hinweis auf die Macher von Acmefyer und darunter die Update-Einstellungen der
config.yaml(Modus, Intervall, Wartungsfenster). Hierhin führen auch die Hinweise in der Fußzeile. - Weboberfläche: Port, ob das Dashboard nur auf diesem Rechner oder aus dem Netz erreichbar ist, und nach welcher Inaktivität eine Anmeldung endet.
- Server: wo die
config.yamlliegt, dazu die Pfade von Datenbank, Schlüssel-, Passwort-, Benutzer- und Logdatei und ob die Anmeldung am Dashboard an ist. Diese Werte ändern Sie selten. Verschieben Sie die Dateien vorher selbst, sonst beginnt Spherifyer ohne Verlauf, Passwörter oder Benutzer. Schalten Sie die Anmeldung nur hinter einem anderen Schutz ab. - HTTPS: ob das Dashboard HTTPS spricht und mit welchem Zertifikat. Es kommt aus eigenen Dateien (Zertifikat mit Kette und privater Schlüssel als PEM, gelten sofort nach dem Speichern) oder von Acmefyer: Tragen Sie Adresse, Enroll-Token und Fingerabdruck der Agent-CA aus Acmefyer (*Agenten → Registrierung*) ein und klicken Sie auf *Verbinden*. Spherifyer erscheint dann in Acmefyer unter Agenten. Legen Sie dort am Zertifikat für den Namen dieses Servers eine Verteilung vom Typ *Spherifyer* an. Acmefyer stellt das Zertifikat aus, erneuert es und liefert es aus, Spherifyer schaltet ohne Neustart um. HTTP und HTTPS laufen auf demselben Port. Aufrufe aus dem Netz werden auf HTTPS umgeleitet, Aufrufe auf diesem Rechner (127.0.0.1) bleiben HTTP. *Trennen* löscht den Agenten in Acmefyer, das Zertifikat bleibt in Gebrauch.
- vCenter: Server, Benutzer, Passwort und ob selbstsignierte Zertifikate gelten. Das Passwort speichert Spherifyer verschlüsselt. Lassen Sie das Feld leer, bleibt das gespeicherte Passwort. *Verbindung zum vCenter testen* meldet sich mit den eingegebenen Werten an, noch bevor Sie speichern.
- Datenerfassung: Abfrageintervall, Abfrage beim Start und wie viele Tage der Verlauf aufbewahrt wird.
- Proxy: Adresse, Passwort und Ausnahmen wie im Konsolenfenster, mit Verbindungstest zu
www.wedigo.net. - Admin-Konto (nur für den lokalen Benutzer admin): *Passwort ändern* und die Zwei-Faktor-Authentifizierung. *Zwei-Faktor einrichten* zeigt einen QR-Code und den Schlüssel zur manuellen Eingabe. Scannen Sie den QR-Code mit einer Authenticator-App (etwa Microsoft oder Google Authenticator) und bestätigen Sie mit dem aktuellen Code. Danach verlangt die Anmeldung von admin zusätzlich den Code aus der App (Feld *Zwei-Faktor-Code*). Der Schlüssel liegt verschlüsselt in der Benutzerdatei (
auth.json, mit der Schlüsseldateivcenter.key_file, die auch die übrigen Passwörter verschlüsselt). Ändern Sievcenter.key_fileim Dashboard, wird er mit der neuen Datei neu verschlüsselt. Ist die Schlüsseldatei verloren oder ersetzt, schaltet Spherifyer den zweiten Faktor ab (Eintrag im Log und im Audit), admin kommt mit dem Passwort herein und richtet ihn neu ein. Ist das Telefon weg, löschen Sie inauth.jsondie Einträgetotp_secretundtotp_enabled, dann gilt wieder das Passwort allein. - AD/LDAP: in Blöcken wie in Acmefyer: *Verbindung* (Server, Lesekonto, Suchbasis, *Verbindung testen*), *Zugriff* (Gruppe oder OU je Rolle, Suche beim Tippen) und *Anmeldung testen*, siehe Anmeldung mit AD/LDAP. Gilt sofort.
- Protokoll, Rightsizing und Planung: die Werte der gleichnamigen Abschnitte der
config.yaml.
*Speichern* schreibt nur die geänderten Werte in die config.yaml. Kommentare und alles andere bleiben, wie sie sind. Die Änderungen wirken nach einem Neustart: Läuft Spherifyer als Dienst, startet *Jetzt neu starten* ihn neu, und das Dashboard lädt danach von selbst. Sonst beenden Sie Spherifyer im Konsolenfenster mit q und starten es neu. Bis dahin markiert der Dialog die betroffenen Felder mit *nach Neustart*. Werte aus Umgebungsvariablen zeigt er mit dem Namen der Variablen und lässt sie nicht ändern.
Anmeldung und Passwort
Spherifyer legt beim ersten Start den Benutzer admin mit einem zufälligen Startpasswort an. Das Passwort wird nur einmal angezeigt: im Konsolenfenster auf dem Reiter Dashboard und in der Logdatei spherifyer.log im Programmordner.
- Nach der ersten Anmeldung vergeben Sie ein eigenes Passwort (mindestens 8 Zeichen).
- Später ändern Sie es im Benutzermenü oben rechts.
- Nach mehreren falschen Versuchen wartet Spherifyer kurz, bevor es einen neuen Versuch zulässt.
Passwort vergessen? Stoppen Sie den Dienst, löschen Sie die Datei auth.json im Programmordner und starten Sie den Dienst wieder. In spherifyer.log steht dann ein neues Startpasswort.
Anmeldung mit AD/LDAP
Neben admin können sich Ihre Kollegen mit ihrem Windows-Konto anmelden, wenn Sie Active Directory oder einen anderen LDAP-Server anbinden: im Benutzermenü unter Einstellungen → AD/LDAP.
- Tragen Sie die Server-Adresse ein (
ldaps://dc01.firma.local:636oderldap://…:389, auf Wunsch mit StartTLS), ein Lesekonto mit Passwort und die Suchbasis, zum BeispielDC=firma,DC=local. *Verbindung testen* prüft das mit den eingegebenen Werten, noch vor dem Speichern. - Legen Sie fest, wer welche Rolle bekommt. Es gibt zwei: Admin darf alles wie
admin, Betrachter sieht alles und ändert nichts (von den Einstellungen sieht er nur Software-Update und Info, ohne etwas ändern zu können). Für jede Rolle wählen Sie eine Gruppe (auch über verschachtelte Gruppen im Active Directory) oder eine OU, deren Konten sie bekommen. Trifft beides auf ein Konto zu, geht Admin vor. Tippen Sie einen Namen in das Suchfeld und übernehmen Sie den Treffer mit *Admin* oder *Betrachter*. Für alle anderen Konten wählen Sie *Kein Zugang* (Standard) oder *Betrachter*. - Mit *Anmeldung testen* melden Sie ein Konto probeweise an und sehen, welche Rolle es bekäme, warum und in welchen Gruppen es ist.
- *Speichern* gilt sofort, ohne Neustart. Das Passwort des Lesekontos speichert Spherifyer verschlüsselt in
ldap.creds.
Der lokale Benutzer admin funktioniert weiter, auch wenn das Verzeichnis nicht erreichbar ist. Das Passwort eines Verzeichniskontos ändern Sie im Verzeichnis, nicht in Spherifyer.
Audit-Log
Was im Dashboard geändert wurde, steht unter Audit (nur für Admins): Anmeldungen und Fehlversuche, Passwortänderungen, AD/LDAP, Einstellungen, Updates (auch die automatischen), Neustarts und von Hand gestartete Sammelläufe, jeweils mit Benutzer und Zeit, neueste zuerst. Die Liste lässt sich durchsuchen und nach Bereich, Benutzer und Zeitraum filtern. Die Einträge liegen in der Datenbank von Spherifyer. Die Logdatei schreibt dieselben Ereignisse weiter mit, dort zusätzlich mit der IP-Adresse.
Ansichten
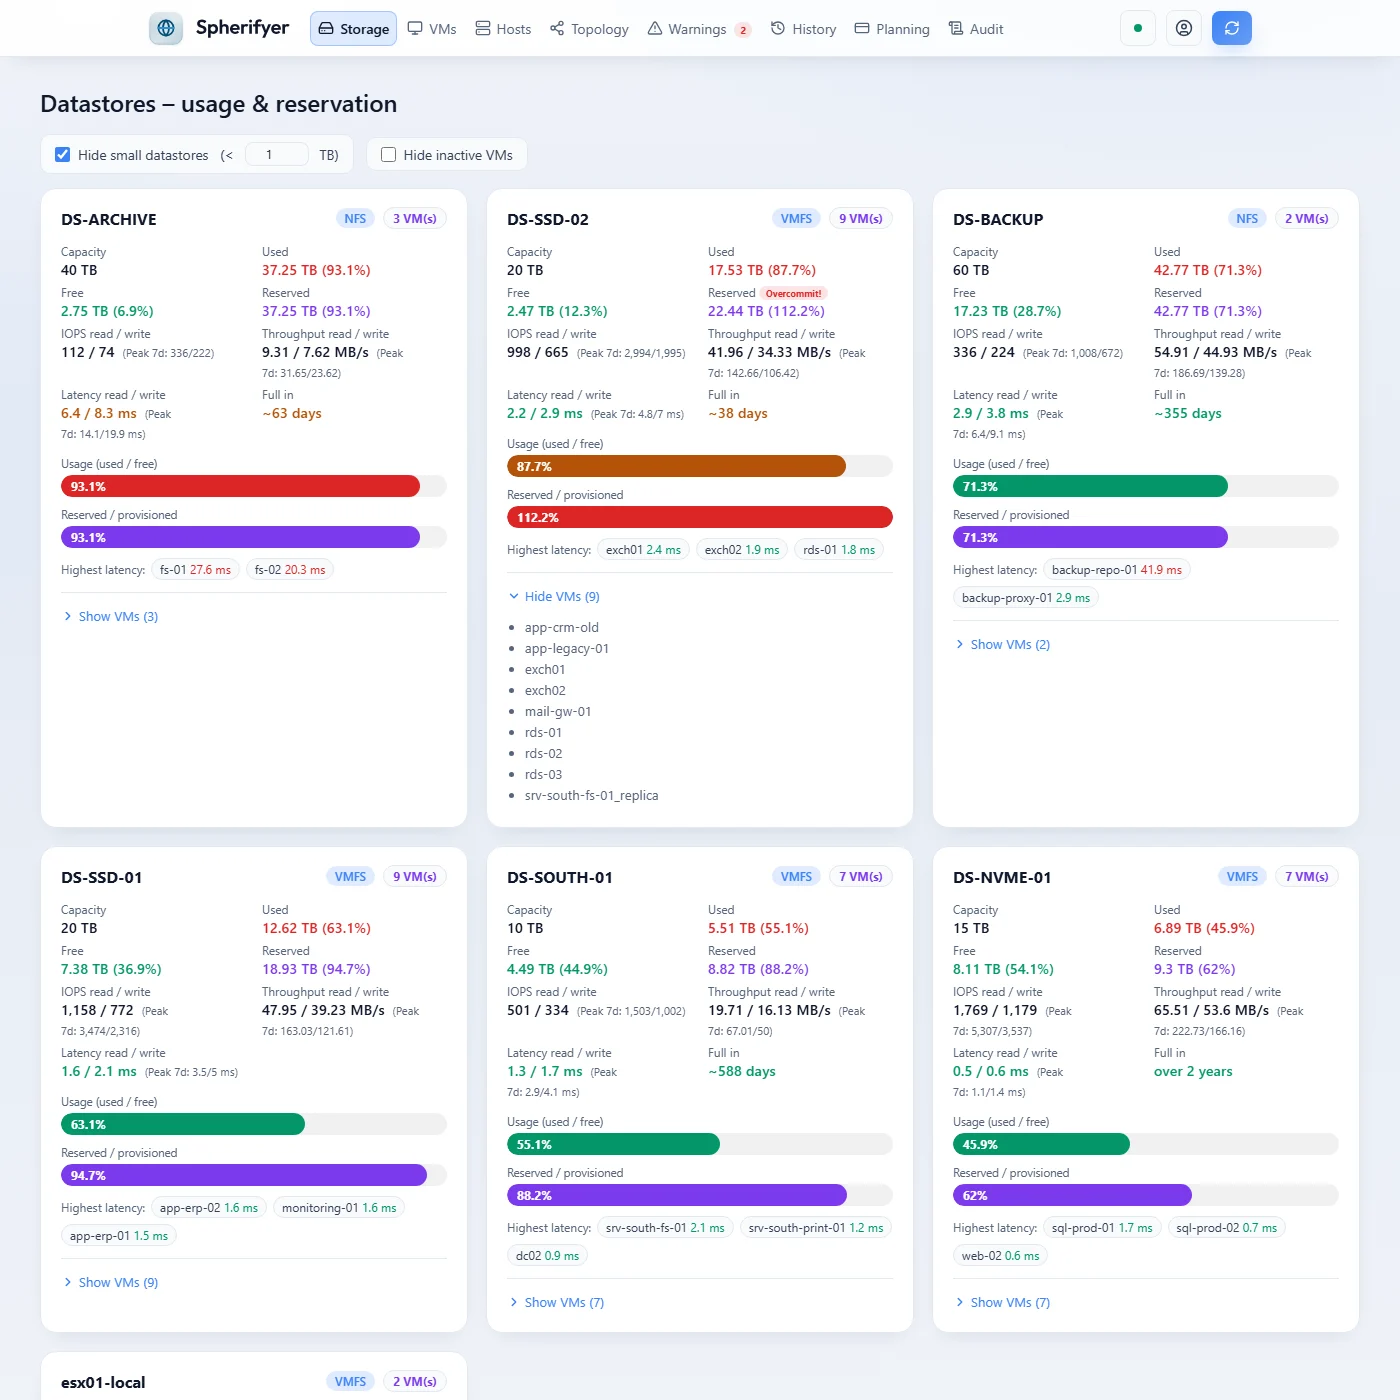
Storage: Wie voll ist jeder Datastore, wie viel ist den VMs zugesagt, und wie schnell arbeitet er? Spitzenwerte der letzten sieben Tage inklusive, dazu wann er voraussichtlich voll ist und welche VMs dort die höchste Latenz haben. Im Diagramm „Belegung je Datastore“ ist der Teil gelb, den Veeam belegt: Replikat-VMs (erkannt an ihren Wiederherstellungspunkten „Restore Point …“) und Veeams temporäre Backup- und Replikations-Snapshots an anderen VMs. Läuft gerade ein Backup, hängt ein Veeam-Proxy die Platten der gesicherten VM per Hot-Add bei sich ein. vCenter zählt diese Platten dann in der Provisionierung doppelt. Dieser Teil steht gelb am Ende des Provisionierungsbalkens, rot ist nur, was ohne ihn überbucht ist, und die Warnung „überbucht“ rechnet ihn ebenso heraus. Veeam-Replikate erkennt Spherifyer an ihren Wiederherstellungspunkten auch dann, wenn ihr Name nicht auf „_replica“ endet. „Replikate ausblenden“ blendet sie mit aus.
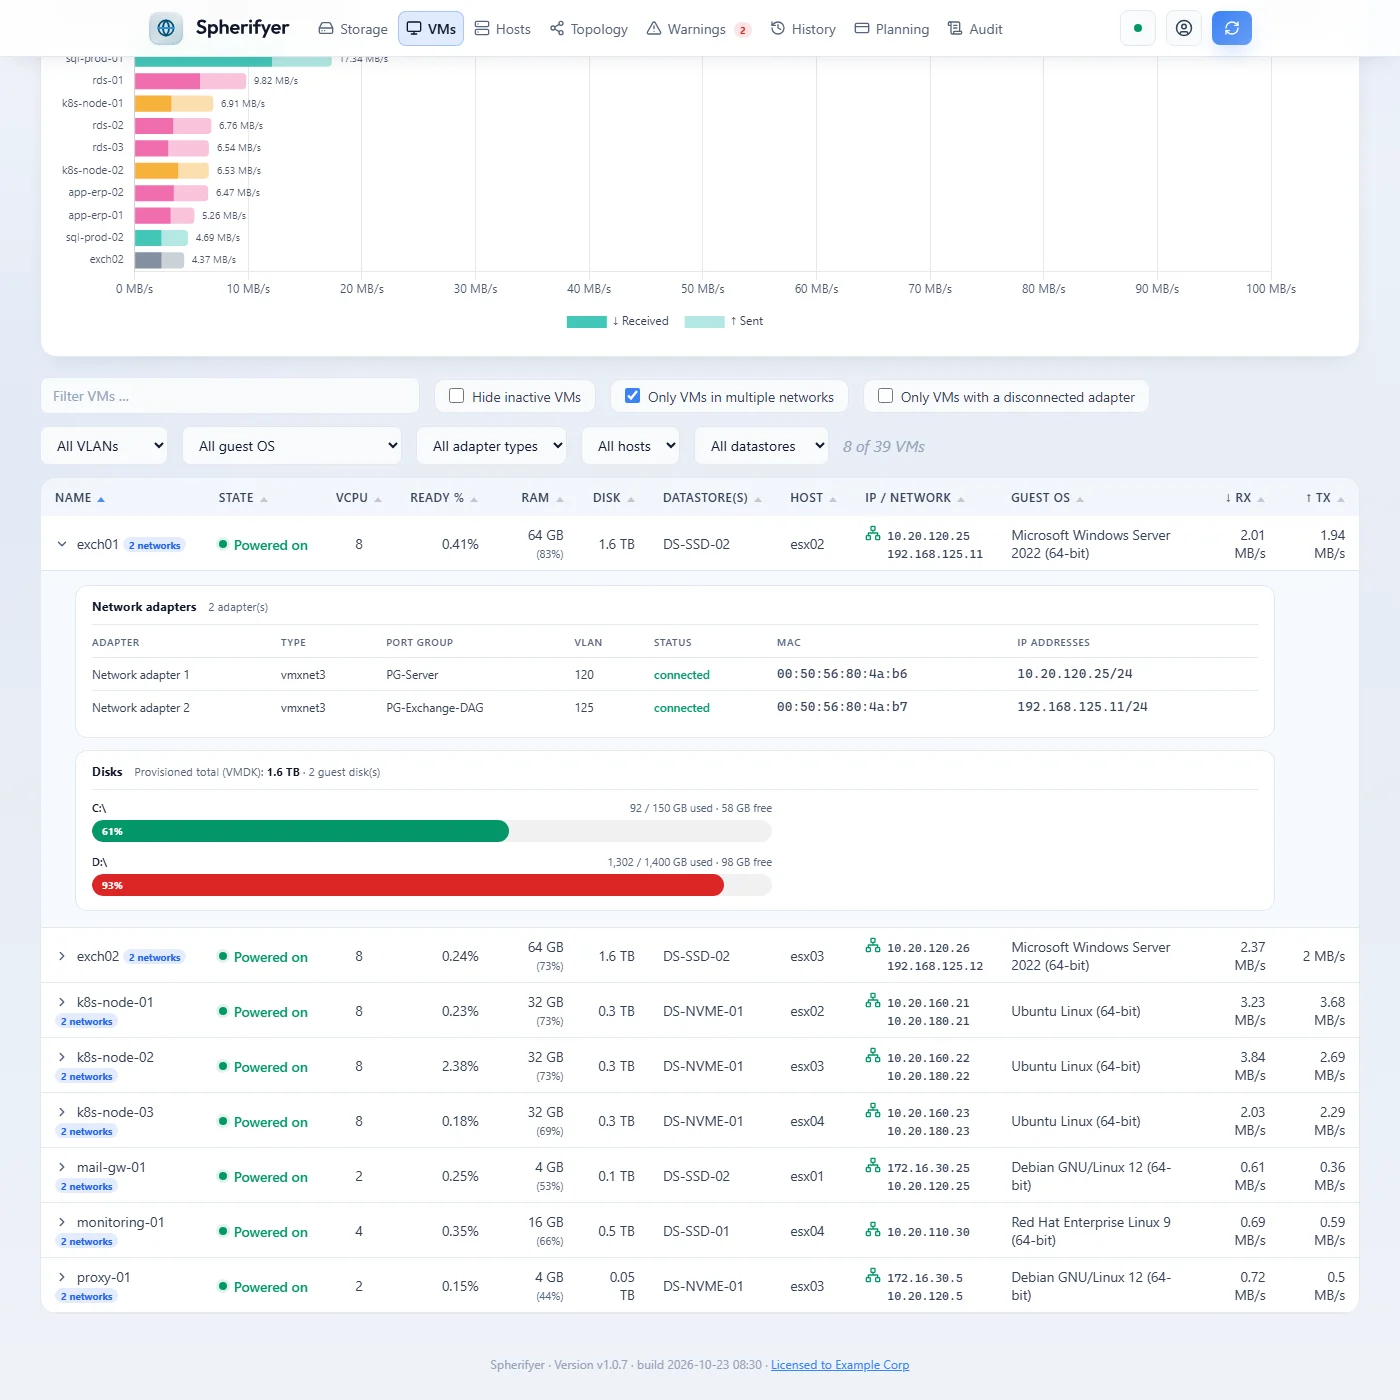
VMs: Alle VMs in einer Tabelle zum Filtern und Sortieren. Ein Klick auf eine Zeile zeigt Netzwerkkarten und Laufwerke der VM, *Verlauf anzeigen* springt zu ihrem Verlauf. Mit den Filtern finden Sie zum Beispiel VMs, die in mehreren Netzen hängen oder deren Netzwerkkarte getrennt ist.
Hosts: Auslastung von Prozessor, Arbeitsspeicher und Netzwerk je Host und welche VMs darauf laufen. Dazu je Host die VMs, die am längsten auf freie Prozessorkerne warten (CPU-Ready).
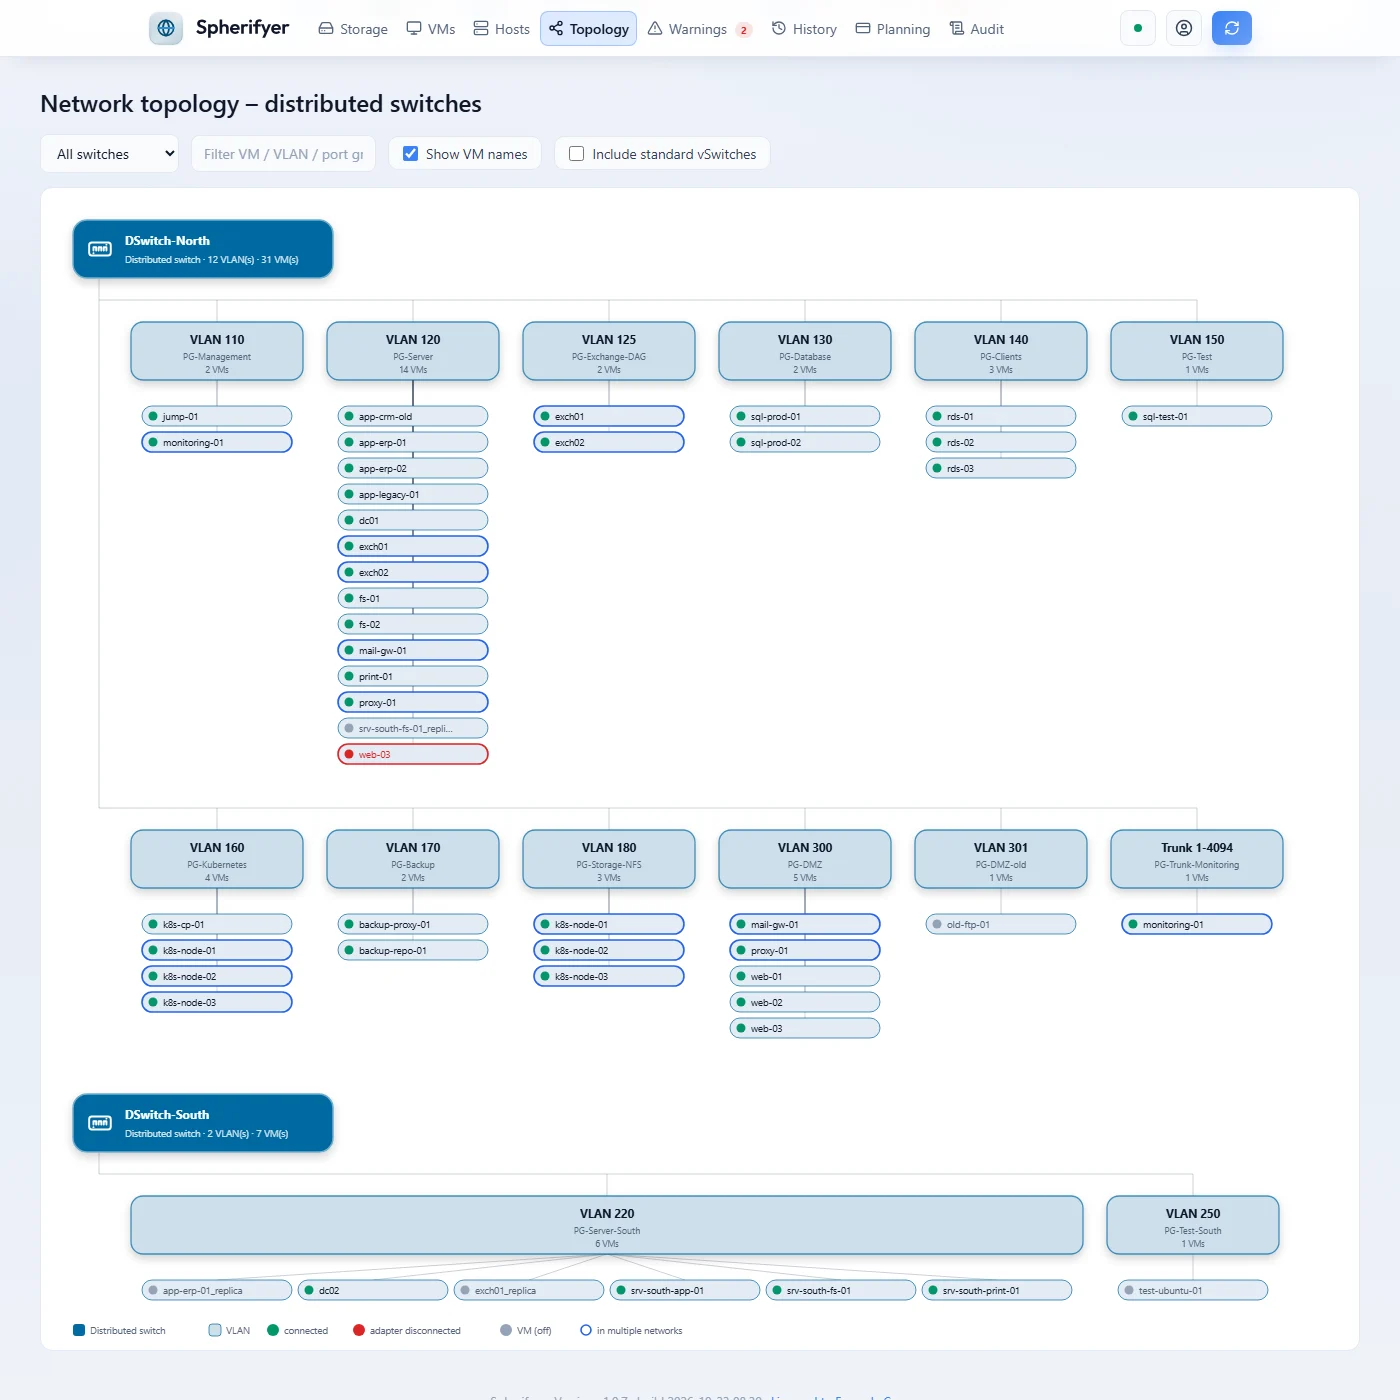
Topologie: Ihre Umgebung als Baum (vCenter, Datacenter, Cluster, Hosts), und welche VM in welchem Netz (VLAN) hängt. Mit Ausfall simulieren lassen Sie Hosts, Cluster, Datacenter oder Datastores per Klick ausfallen. Ein zweiter Klick holt sie zurück. Datastores blenden Sie dazu mit *Datastores anzeigen* ein, oder Sie wählen sie über *Datastore ausfallen lassen …*. Die Zeichnung zeigt, welche VMs wie bei HA auf einem anderen Host ihres Clusters neu starten, welche keinen Platz finden und welche mit einem ausgefallenen Datastore stehen bleiben. VMs auf lokalen Datastores fallen mit ihrem Host aus. Fällt ein ganzer Standort aus, laufen seine VMs an einem anderen Standort an, soweit dort RAM frei ist. Darüber steht ein Urteil mit Begründung, darunter eine Tabelle der betroffenen Cluster.
Warnungen: Was Spherifyer auffällt, jeweils mit einer Empfehlung, siehe Warnungen und Empfehlungen. Über die Kategorien oben lässt sich die Liste filtern, etwa auf Compliance (Punkte aus dem vSphere Security Configuration Guide) oder Kapazität.
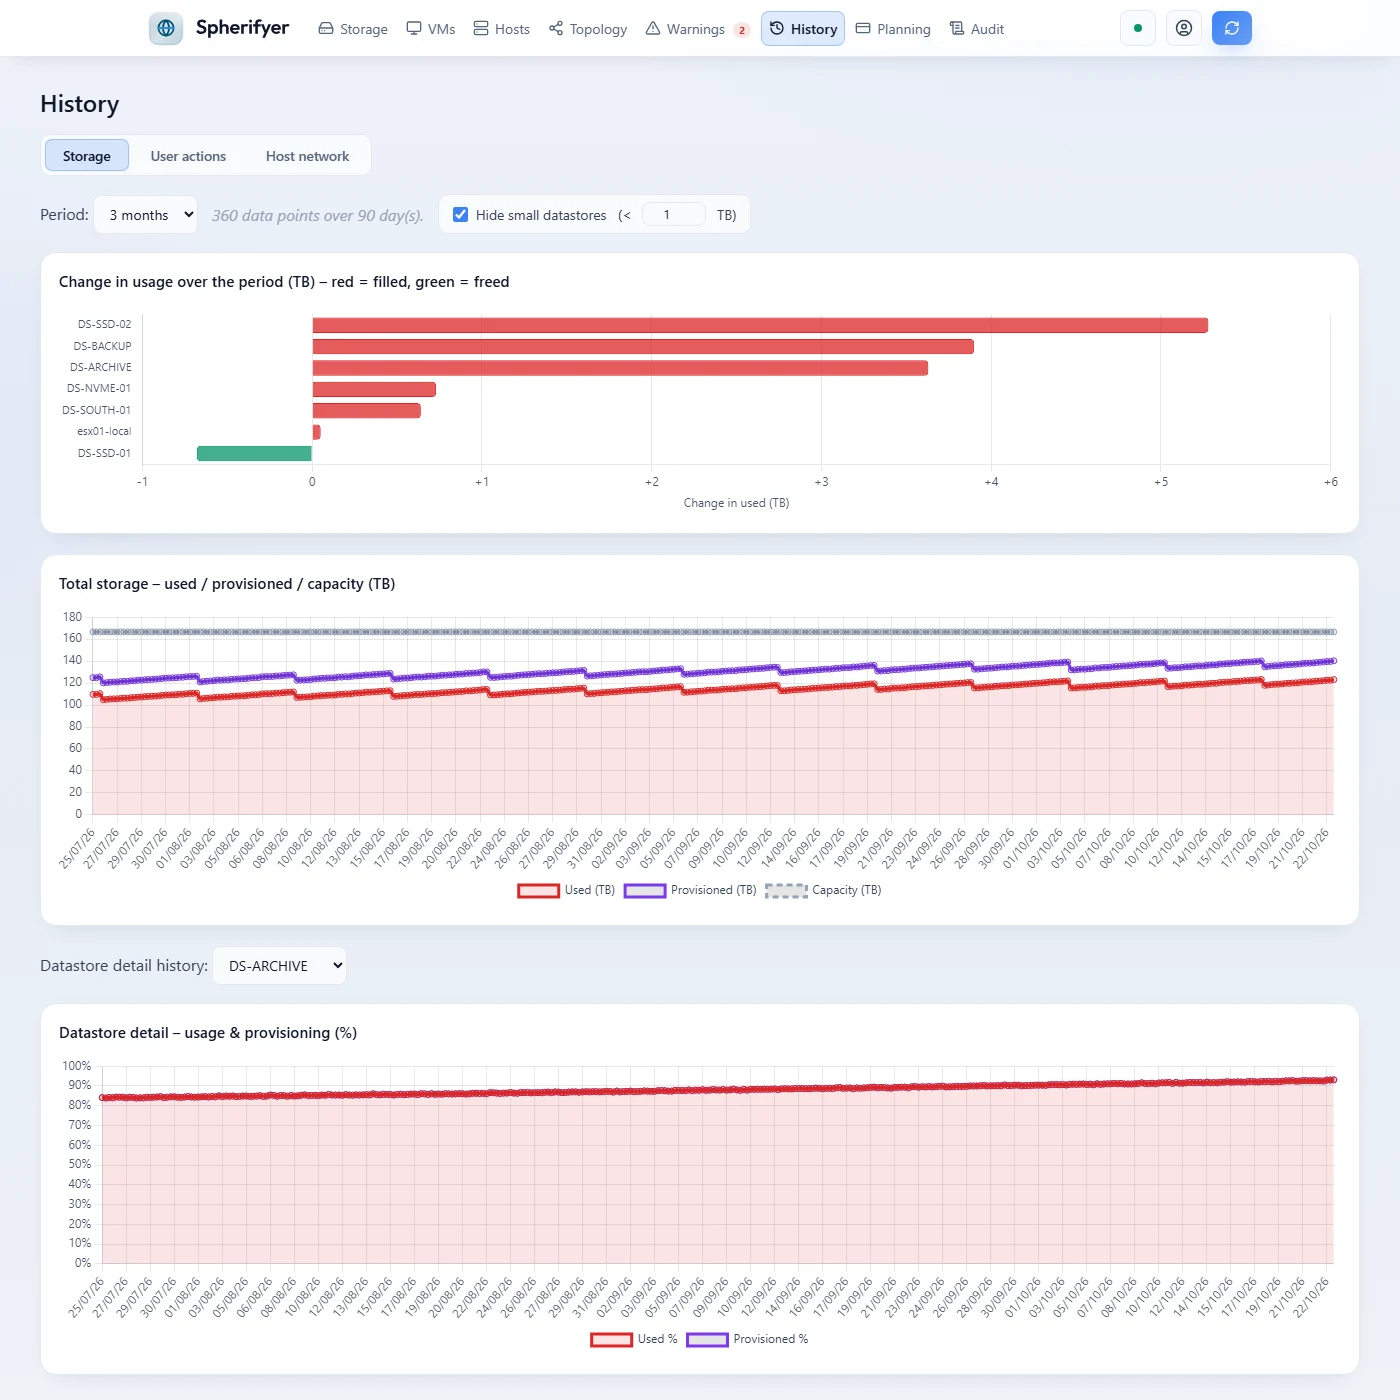
Verlauf: Wie sich die Belegung entwickelt hat, über einen Zeitraum Ihrer Wahl. Dazu, wer im vCenter was geändert hat, und die Netzwerklast der Hosts. Unter *VMs* der Verlauf einer einzelnen VM: CPU und RAM, der Platz, den sie auf dem Datastore belegt, und die Belegung jedes Laufwerks im Gast (über VMware Tools, das zeigt vCenter nicht als Verlauf). CPU ist der Durchschnitt und die Spitze seit der vorigen Abfrage, berechnet aus den 20-Sekunden-Werten des vCenter, sodass kurze Lastspitzen zwischen zwei Abfragen nicht fehlen. Speicherplatz hält Spherifyer stündlich fest und nach 14 Tagen einen Wert je Tag. Darunter steht, welche VMs im Zeitraum am meisten Platz dazubekommen haben.
Planung: Vier Ansichten für die nächsten Entscheidungen:
- Prognose: Auslastung je Cluster (CPU, RAM, Speicher, vCPU je Kern), ob der Cluster den Ausfall seines größten Hosts abfängt, und wann der Speicher beim Wachstum der letzten 30 Tage voll ist. Darunter alle Datastores nach Restlaufzeit. Die Restlaufzeit steht auch auf den Datastore-Karten im Reiter Storage. Ebenso die Laufwerke im Gast, die messbar wachsen, mit dem Tag, an dem sie voraussichtlich voll sind.
- Rückforderung (Freiräumen): VMs, die lange ausgeschaltet sind, VMs ohne Last und Snapshots, die älter als 30 Tage sind, mit der Summe an Speicher, vCPUs und RAM. Mit Monatspreisen in den Einstellungen (
planning.price_*) auch die geschätzte Einsparung. - Was-wäre-wenn: Eine Ausfallsimulation als Karte: Hosts mit ihren VMs, Katastrophen-Beispiele (größter Host, zwei Hosts, halber Cluster, Wartung Host für Host, Datastore fällt aus) oder frei gewählte Hosts. Die VMs ausgefallener Hosts wandern sichtbar auf die übrigen, so wie HA sie neu starten würde. Was keinen Platz findet, steht unter „Nicht startbar“. Dazu neue VMs, ein Urteil mit Begründung, Grenzwerte und wie viele VMs dieser Größe danach noch passen.
- Lizenzbedarf: Wie viele Prozessoren und Kerne in jedem Datacenter stecken. Das brauchen Sie für die Planung Ihrer VMware-Lizenzen.
Alle Ansichten gibt es auf Deutsch und Englisch, hell und dunkel.
Warnungen und Empfehlungen
Nach jeder Abfrage prüft Spherifyer die Daten und meldet, was auffällt, jeweils mit einem Vorschlag, was zu tun ist. Die Platzhalter in geschweiften Klammern stehen im Dashboard durch echte Werte ersetzt.
CPU-Ready bewertet Spherifyer je vCPU, gemittelt über die letzten 5 Minuten vor der Abfrage: ab 5 % warnt es, ab 10 % ist es kritisch. Das vCenter liefert die Summe über alle vCPUs einer VM. Spherifyer teilt sie durch die Zahl der vCPUs, auch in der Spalte *Ready %* der VMs.
| Meldung | Empfehlung |
|---|---|
| Fällt der größte Host aus, reicht die CPU der übrigen Hosts nicht: {pct}% Last | Host ergänzen oder Last verteilen, damit der Cluster einen Ausfall abfängt. |
| Fällt der größte Host ({host} GB) aus, reicht der RAM der übrigen {hosts} Hosts nicht: {pct}% belegt | Host ergänzen, RAM erweitern oder VMs verkleinern bzw. abschalten, damit der Cluster einen Ausfall abfängt. |
| Fällt der größte Host ({host} GB) aus, sind die übrigen Hosts zu {pct}% mit RAM belegt | Reserve beobachten und bei weiterem Wachstum Host oder RAM ergänzen. |
| CD/DVD-Laufwerk ist verbunden | Laufwerk trennen, wenn es nicht gebraucht wird, denn verbundene Medien können vMotion verhindern. |
| Emulierte Netzwerkkarte: {nics} | Auf vmxnet3 umstellen: weniger CPU-Last und höherer Durchsatz. |
| Virtuelle Hardware {version} ist veraltet (empfohlen ab {min}) | VM-Hardware im nächsten Wartungsfenster aktualisieren (VM ausgeschaltet, vorher Snapshot oder Sicherung). |
| Lockdown-Modus ist aus | Lockdown-Modus (normal) einschalten, damit der Host nur über das vCenter verwaltet wird. |
| Kein NTP-Server eingetragen | NTP-Server eintragen und den NTP-Dienst starten, denn falsche Uhrzeit stört Anmeldung, Protokolle und Zertifikate. |
| NTP-Dienst läuft nicht (Server: {servers}) | NTP-Dienst starten und auf „Mit dem Host starten und beenden“ stellen. |
| Kein Timeout für ESXi-Shell-Sitzungen (UserVars.ESXiShellInteractiveTimeOut = 0) | Timeout setzen, zum Beispiel 900 Sekunden. |
| Kein Syslog-Ziel eingetragen (Syslog.global.logHost) | Protokolle an einen zentralen Syslog-Server senden, damit sie einen Neustart überdauern. |
| CPU-Ready-Zeit {pct}% je vCPU – vCPU-Scheduling stark verzögert | VMs auf weniger ausgelastete Hosts migrieren oder vCPU-Anzahl reduzieren. |
| CPU-Ready-Zeit {pct}% je vCPU – Host-CPU möglicherweise überlastet | Host-CPU-Last prüfen, DRS-Balancing oder VM-Migration erwägen. |
| CPU-Topologie ist manuell konfiguriert: {vcpu} vCPUs, {cores} Kerne/Socket ({sockets} Sockets) | CPU-Topologie auf automatisch zurücksetzen, sofern keine lizenz- oder betriebssystemspezifischen Anforderungen bestehen. |
| Laufwerk {path}: nur {pct}% frei ({free} GB frei / {cap} GB gesamt) | Datenträger umgehend bereinigen oder Kapazität erweitern. |
| Laufwerk {path}: {pct}% frei ({free} GB frei / {cap} GB gesamt) – Schwellenwert: 10% | Datenträger bereinigen oder Kapazität planen. |
| Voraussichtlich voll in {days} Tagen – wächst um {growth} GB pro Tag, frei sind noch {free} TB | Wachstum prüfen (Planung, Rückforderung) und Kapazität rechtzeitig erweitern oder VMs verschieben. |
| Hohe I/O-Latenz: Lesen {read} ms / Schreiben {write} ms | Storage-Array prüfen, Queue-Tiefe und I/O-Contention analysieren. |
| Erhöhte I/O-Latenz: Lesen {read} ms / Schreiben {write} ms | I/O-Last auf dem Datastore beobachten. |
| Datastore zu {pct}% provisioniert – Overcommit ({prov} TB auf {cap} TB Kapazität) | Thin-provisioned VMs, Snapshots oder Klone prüfen und ggf. bereinigen. |
| Datastore zu {pct}% belegt ({used} TB / {cap} TB) | VMs migrieren oder Kapazität erweitern. |
| Datastore zu {pct}% belegt ({used} TB / {cap} TB) | Belegung beobachten, ggf. Kapazität planen. |
| {n} aktive VMs auf einem Datastore | Bei weiterem Wachstum VMs auf weitere Datastores verteilen. |
| {n} aktive VMs auf einem Datastore (empfohlen: max. 20) | VMs auf mehrere Datastores verteilen, um I/O-Engpässe zu vermeiden. |
| CPU-Last bei {pct}% | CPU-Last im Blick behalten. |
| CPU-Last bei {pct}% | VMs auf andere Hosts migrieren oder Hardware-Upgrade prüfen. |
| RAM-Auslastung kritisch: {pct}% belegt ({used} GB / {total} GB) | VMs auf andere Hosts migrieren oder physischen RAM erweitern. |
| RAM-Auslastung erhöht: {pct}% belegt ({used} GB / {total} GB) | RAM-Auslastung beobachten, ggf. VMs umverteilen. |
| vCPU-Overcommit {ratio} : 1 ({vcpu} vCPUs auf {logical} logische Kerne) | Bei hoher CPU-Last VMs umverteilen. |
| vCPU-Overcommit {ratio} : 1 ({vcpu} vCPUs auf {logical} logische Kerne) | VMs auf weitere Hosts verteilen oder CPU-Ressourcen erweitern. |
| {ratio} virtuelle CPUs je physischem Kern ({vcpu} vCPUs / {cores} Kerne) – Schwellenwert: 4 | VMs auf weitere Hosts verteilen oder CPU-Ressourcen erweitern. |
| ESXi Shell auf dem Host aktiv | ESXi Shell nach Abschluss administrativer Tätigkeiten deaktivieren. |
| SSH-Dienst auf dem ESXi-Host aktiv | SSH nach Abschluss administrativer Tätigkeiten deaktivieren. |
| Memory-Ballooning aktiv: {mb} MB – ESXi fordert Speicher vom Gastbetriebssystem zurück (Speicherdruck auf dem Host) | Host-RAM-Auslastung im Host-Tab prüfen. Bei anhaltendem Ballooning: VMs auf Hosts mit mehr freiem RAM umverteilen. |
| VM swappt {mb} MB – ESXi hat Speicherseiten auf Disk ausgelagert (Host steht oder stand unter Speicherdruck) | Host-RAM-Auslastung im Host-Tab prüfen. Ist der Host entspannt, verschwindet der Wert beim nächsten VM-Neustart von selbst. Bei dauerhaftem Swap: VMs umverteilen oder Host-RAM erweitern. |
| Hohe CPU-Auslastung: Ø {avg}% / P95 {p95}% über {n} Messungen ({days} Tage) – VM hat {vcpu} vCPUs | Mehr vCPUs zuweisen oder Workload auf weitere VMs verteilen. |
| Niedrige CPU-Auslastung: Ø {avg}% / P95 {p95}% über {n} Messungen ({days} Tage), CPU-Ready P95 {ready}% je vCPU – VM hat {vcpu} vCPUs | vCPU-Anzahl reduzieren, aber nicht unter {min} – überzählige vCPUs erhöhen den Scheduling-Overhead auf dem Host. |
| Hohe RAM-Auslastung: Ø {avg}% / P95 {p95}% über {n} Messungen ({days} Tage) – VM hat {gb} GB | Mehr RAM zuweisen oder Workload verteilen. |
| Geringer aktiver RAM: Ø {avg}% / P95 {p95}% über {n} Messungen ({days} Tage) – VM hat {gb} GB, Host zu {host}% belegt | Erst die Nutzung im Gastsystem prüfen (Task-Manager, bei SQL Server „max server memory“), dann RAM reduzieren, aber nicht unter {min} GB. |
| Snapshot '{name}' vorhanden – Alter: {age} Tage (erstellt: {created}) | Snapshot prüfen und ggf. entfernen. Veraltete Snapshots können erheblich Speicher belegen und die VM-Performance beeinträchtigen. |
| VMware Tools nicht installiert | VMware Tools installieren für vollständige Überwachung und optimale Performance. |
| VMware Tools nicht aktiv (installiert, aber nicht gestartet) | VM neustarten oder VMware Tools manuell starten. |
| VMware Tools veraltet | VMware Tools auf die aktuelle Version aktualisieren. |
| Inkonsistenter Ordnername: VM-Name "{name}" ≠ Ordner "{folder}" | Ordner umbenennen damit VM-Name und Ordner übereinstimmen. |
| VM ist ausgeschaltet (PowerState: {state}) | Prüfen ob die VM noch benötigt wird. Nicht benötigte VMs entfernen oder archivieren. |
Kostenlos, ohne Lizenz
Spherifyer ist kostenlos: ohne Lizenzschlüssel, ohne Lizenzprüfung und ohne Einschränkungen. Sie sehen Ihre ganze Umgebung mit allen Hosts, VMs und Datastores, auch im Verlauf, im Dashboard, im Konsolenfenster und über die Schnittstelle.
Spherifyer kommt von den Machern von Acmefyer. Den Hinweis darauf finden Sie in der Fußzeile des Dashboards und unter Einstellungen → Software-Update und Info.
Haben Sie früher einen Lizenzschlüssel eingetragen, müssen Sie nichts tun: Spherifyer startet mit der bisherigen config.yaml und Datenbank weiter. Den Abschnitt license in der config.yaml und die Umgebungsvariablen SPHERIFYER_LICENSE_* beachtet es nicht mehr, deshalb können Sie sie löschen.
Updates
Spherifyer hält sich selbst aktuell. Es schaut regelmäßig auf www.wedigo.net nach, ob es eine neue Version gibt, prüft, dass sie wirklich von uns stammt, und installiert sie.
Wie das abläuft, legen Sie in der Einstellung update.mode fest:
auto(Standard): Neue Versionen werden installiert, der Dienst startet danach kurz neu.notify: Spherifyer meldet eine neue Version nur. Sie installieren sie selbst im Dashboard.off: Keine Prüfung auf Updates.
Mit update.window legen Sie eine Uhrzeit fest, zu der installiert werden darf, zum Beispiel "02:00-05:00". Im Dashboard sehen Sie den Stand im Benutzermenü unter Einstellungen → Software-Update und Info und können dort auch von Hand prüfen und installieren.
Automatisch installiert wird nur, wenn Spherifyer als Dienst läuft und in seinen Programmordner schreiben darf. Starten Sie es von Hand im Konsolenfenster, meldet es neue Versionen nur.
Spherifyer schaut bei jeder Prüfung auch nach einer neuen Hauptversion, etwa 2.0, und installiert sie wie jedes Update. Spherifyer ist kostenlos, eine neue Hauptversion kostet also nichts.
Zurück zur vorigen Version
Spherifyer hebt die vorige Version auf. Startet eine neue Version nicht richtig, kehrt es von selbst zur alten zurück. Die fehlgeschlagene Version wird dann beiseitegelegt, rollback kann sie also nicht zurückholen: Es meldet, dass die vorige Version schon installiert ist. Sie können auch von Hand zurückkehren:
Windows
.\spherifyer.exe rollback
.\spherifyer.exe service restart
Linux
sudo ./spherifyer rollback
sudo ./spherifyer service restart
Sicherung
Sichern Sie den Programmordner. Wichtig sind diese Dateien:
config.yaml: Ihre Einstellungenvsphere.keyundvsphere.creds: das Passwort für das vCenter. Die beiden gehören zusammen.proxy.creds: das Passwort für den Proxy, falls Sie eines eingetragen haben. Es lässt sich nur zusammen mitvsphere.keylesen.auth.json: die Benutzer des Dashboardshistory.db: die gesammelten Daten, das Audit-Log und die Verbindung zu Acmefyer. Am sichersten kopieren Sie sie bei gestopptem Dienst.
Zum Wiederherstellen legen Sie die Dateien zurück in den Programmordner und starten den Dienst.
Fehlerbehebung
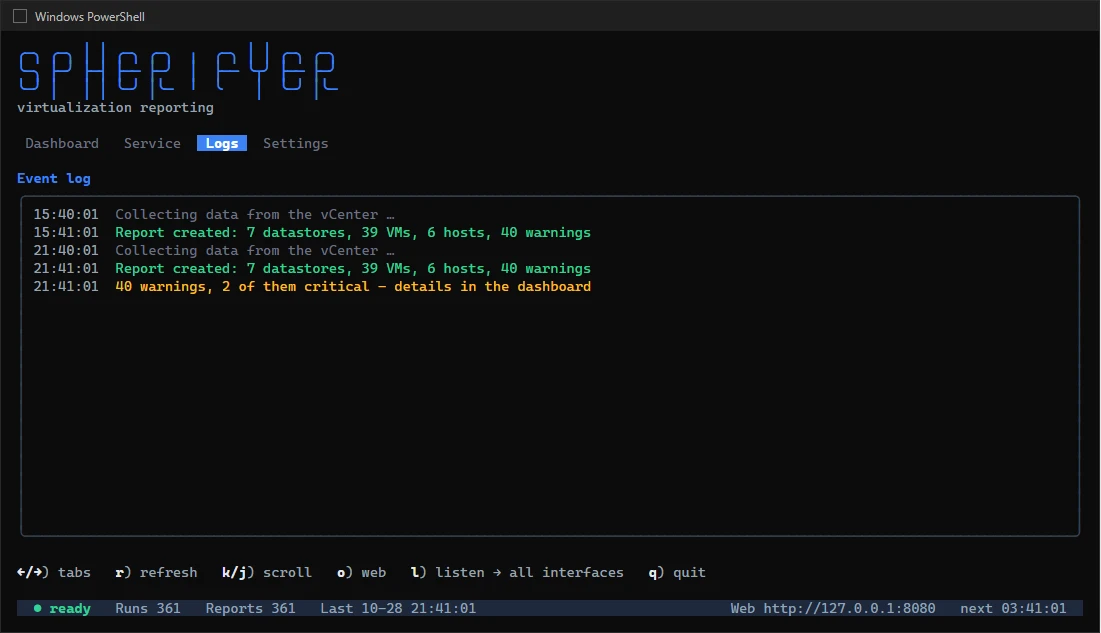
Spherifyer erreicht das vCenter nicht. Prüfen Sie, ob der Server das vCenter unter dem eingetragenen Namen erreicht und ob eine Firewall Port 443 sperrt. Was genau schiefgeht, steht im Konsolenfenster (Reiter Logs, Taste 3) oder in spherifyer.log.
Das Dashboard geht nur auf dem Server selbst. So ist es voreingestellt. Siehe Zugriff von anderen Rechnern.
Ich komme nicht mehr ins Dashboard. Siehe Passwort vergessen.
Bei Storage fehlen die Leistungswerte. Diese Werte liefert das vCenter erst nach einiger Zeit. Sie erscheinen nach den ersten Abfragen. Im vCenter müssen die Leistungsstatistiken eingeschaltet sein, was sie normalerweise sind.
Ein Update wird nicht installiert. Läuft Spherifyer als Dienst und darf es in seinen Ordner schreiben? Eine Version, die schon einmal zurückgenommen wurde, installiert Spherifyer nicht noch einmal.
Updates: keine Verbindung. Updates brauchen eine Verbindung zu www.wedigo.net (HTTPS, Port 443). Den genauen Fehler zeigen Einstellungen → Software-Update und Info und spherifyer.log. Im Konsolenfenster zeigt der Reiter Settings, welcher Proxy gerade wirkt. Ist in Windows ein Proxy eingerichtet (netsh winhttp show proxy oder Internetoptionen), nimmt Spherifyer ihn von selbst. Braucht der Server einen anderen Proxy oder kennt Windows keinen, tragen Sie ihn auf dem Reiter Settings ein, prüfen Sie ihn mit t und speichern Sie mit s. Danach Spherifyer oder den Dienst neu starten. Siehe Port und Proxy. Ohne Konsolenfenster tragen Sie den Proxy in der config.yaml unter proxy.url ein. Die Umgebungsvariable HTTPS_PROXY funktioniert weiterhin.
Hilft das alles nicht, schreiben Sie uns über das Kontaktformular.
Nachschlagen
Dieser Teil ist zum Nachschlagen gedacht, wenn Sie etwas Bestimmtes einstellen möchten.
Einstellungen
Die Einstellungen stehen in der Datei config.yaml im Programmordner. Die meisten ändern Sie im Dashboard unter Einstellungen, alle mit einem Texteditor. Nach einer Änderung starten Sie den Dienst neu. Jeden Wert können Sie stattdessen auch über eine Umgebungsvariable setzen, die in der Tabelle unter dem Namen steht.
| Schlüssel / Umgebungsvariable | Standard | Bedeutung |
|---|---|---|
vcenter.serverSPHERIFYER_VCENTER_SERVER | – | Adresse Ihres vCenters (Name oder IP-Adresse). |
vcenter.usernameSPHERIFYER_VCENTER_USERNAME | – | Benutzer im vCenter, zum Beispiel spherifyer@vsphere.local. Die Rolle „Nur lesen“ reicht. |
vcenter.passwordSPHERIFYER_VCENTER_PASSWORD | – | Bleibt normalerweise leer, weil das Passwort verschlüsselt gespeichert ist. Nur als Notlösung hier eintragen. |
vcenter.insecureSPHERIFYER_VCENTER_INSECURE | false | Auch selbst ausgestellte Zertifikate des vCenters akzeptieren. |
vcenter.key_fileSPHERIFYER_VCENTER_KEY_FILE | vsphere.key | Datei mit dem Schlüssel für das gespeicherte Passwort. |
vcenter.creds_fileSPHERIFYER_VCENTER_CREDS_FILE | vsphere.creds | Datei mit dem verschlüsselten Passwort. |
collection.intervalSPHERIFYER_COLLECTION_INTERVAL | 1h | Wie oft Spherifyer das vCenter abfragt, zum Beispiel 30m (30 Minuten) oder 1h (1 Stunde). |
collection.run_on_startSPHERIFYER_COLLECTION_RUN_ON_START | true | Gleich nach dem Start die ersten Daten holen. |
web.listenSPHERIFYER_WEB_LISTEN | 127.0.0.1:8080 | Unter welcher Adresse das Dashboard erreichbar ist. 0.0.0.0:8080 öffnet es für andere Rechner. |
web.tls_certSPHERIFYER_WEB_TLS_CERT | – | Zertifikat für HTTPS mit Kette (PEM). Leer: kein eigenes Zertifikat. Ein Zertifikat von Acmefyer landet dann in spherifyer-tls.crt neben der config.yaml. |
web.tls_keySPHERIFYER_WEB_TLS_KEY | – | Privater Schlüssel zum Zertifikat (PEM). Beide setzen oder beide leer lassen. |
storage.pathSPHERIFYER_STORAGE_PATH | history.db | Datei, in der die gesammelten Daten liegen. |
storage.retention_daysSPHERIFYER_STORAGE_RETENTION_DAYS | 90 | Wie viele Tage die Daten aufgehoben werden. 0 heißt: für immer. |
log.levelSPHERIFYER_LOG_LEVEL | info | Wie ausführlich die Logdatei ist: debug (sehr ausführlich), info, warn oder error (nur Fehler). |
log.formatSPHERIFYER_LOG_FORMAT | text | Aufbau der Logdatei: text zum Lesen, json für Auswertungsprogramme. |
log.fileSPHERIFYER_LOG_FILE | – | Name der Logdatei. Leer: spherifyer.log im Programmordner. Unter Linux als Dienst landet das Log dann im Systemprotokoll (journalctl). |
auth.enabledSPHERIFYER_AUTH_ENABLED | true | Anmeldung am Dashboard. Nur in abgeschotteten Netzen ausschalten. |
auth.fileSPHERIFYER_AUTH_FILE | auth.json | Datei mit den Benutzern des Dashboards. |
auth.session_ttlSPHERIFYER_AUTH_SESSION_TTL | 12h | Nach welcher Zeit ohne Aktivität Sie neu angemeldet werden müssen. |
update.modeSPHERIFYER_UPDATE_MODE | auto | auto, notify oder off, siehe Updates. |
update.intervalSPHERIFYER_UPDATE_INTERVAL | 6h | Wie oft nach Updates geschaut wird. |
update.windowSPHERIFYER_UPDATE_WINDOW | – | Uhrzeit, zu der Updates installiert werden dürfen, zum Beispiel "02:00-05:00". Leer: jederzeit. |
proxy.urlSPHERIFYER_PROXY_URL | – | Proxy für das Internet (Updates), zum Beispiel http://10.10.75.1:8080, auch mit benutzer@. Das Passwort steht verschlüsselt in proxy.creds_file. Leer: kein eigener Proxy, dann gelten HTTPS_PROXY und NO_PROXY oder der Proxy aus Windows. Das vCenter geht nie über den Proxy. |
proxy.no_proxySPHERIFYER_PROXY_NO_PROXY | – | Was nicht über den Proxy gehen soll, durch Kommas getrennt: Namen, Domänen wie firma.de, IP-Adressen oder Netze wie 10.20.0.0/16. Der Server selbst, die privaten Netze und das vCenter sind immer ausgenommen. |
proxy.creds_fileSPHERIFYER_PROXY_CREDS_FILE | proxy.creds | Datei mit dem verschlüsselten Passwort für den Proxy. Spherifyer legt sie an, wenn Sie im Konsolenfenster einen Proxy mit Passwort speichern. Ein Passwort, das Sie von Hand in proxy.url schreiben, verschiebt Spherifyer beim nächsten Start dorthin. |
rightsizing.min_vcpuSPHERIFYER_RIGHTSIZING_MIN_VCPU | 2 | Unter so viele vCPUs schlägt das Rightsizing nie vor, eine VM zu verkleinern. Gilt für alle Systeme außer Windows. |
rightsizing.min_memory_gbSPHERIFYER_RIGHTSIZING_MIN_MEMORY_GB | 2 | Unter so viel RAM (GB) schlägt das Rightsizing nie vor, eine VM zu verkleinern. Gilt für alle Systeme außer Windows. |
rightsizing.windows_min_vcpuSPHERIFYER_RIGHTSIZING_WINDOWS_MIN_VCPU | 4 | Wie rightsizing.min_vcpu, für Windows-VMs. |
rightsizing.windows_min_memory_gbSPHERIFYER_RIGHTSIZING_WINDOWS_MIN_MEMORY_GB | 8 | Wie rightsizing.min_memory_gb, für Windows 11, Windows Server 2022 und neuer. Spherifyer erkennt das System an der Meldung der VMware Tools, sonst am im vCenter eingestellten Typ. |
rightsizing.windows_legacy_min_memory_gbSPHERIFYER_RIGHTSIZING_WINDOWS_LEGACY_MIN_MEMORY_GB | 4 | Wie rightsizing.min_memory_gb, für ältere Windows-Versionen. |
rightsizing.cpu_ready_pctSPHERIFYER_RIGHTSIZING_CPU_READY_PCT | 2 | Weniger vCPUs schlägt Spherifyer nur vor, wenn die VM über 7 Tage so viel CPU-Ready je vCPU zeigt (P95, in Prozent), sie also wirklich auf freie Kerne warten muss. 0: unabhängig vom CPU-Ready. |
rightsizing.host_memory_pctSPHERIFYER_RIGHTSIZING_HOST_MEMORY_PCT | 75 | Weniger RAM schlägt Spherifyer nur vor, wenn der Host der VM mindestens so weit belegt ist (Prozent). Auf einem freien Host bringt kleinerer RAM nichts. 0: unabhängig vom Host. |
planning.price_vcpuSPHERIFYER_PLANNING_PRICE_VCPU | 0 | Monatspreis je vCPU für die geschätzte Einsparung in der Rückforderung. 0: keine Beträge. |
planning.price_memory_gbSPHERIFYER_PLANNING_PRICE_MEMORY_GB | 0 | Monatspreis je GB RAM. |
planning.price_storage_tbSPHERIFYER_PLANNING_PRICE_STORAGE_TB | 0 | Monatspreis je TB Speicher. |
planning.currencySPHERIFYER_PLANNING_CURRENCY | EUR | Währung der Preise, zum Beispiel EUR oder CHF. |
planning.off_daysSPHERIFYER_PLANNING_OFF_DAYS | 30 | Ausgeschaltete VMs erscheinen in der Rückforderung erst nach so vielen Tagen. |
planning.idle_daysSPHERIFYER_PLANNING_IDLE_DAYS | 14 | VMs ohne Last (CPU nie über 200 MHz, kaum Netzwerkverkehr) erscheinen in der Rückforderung nach so vielen Tagen. |
planning.full_soon_daysSPHERIFYER_PLANNING_FULL_SOON_DAYS | 90 | Warnen, wenn ein Datastore beim bisherigen Wachstum voraussichtlich innerhalb so vieler Tage voll ist. |
ldap.urlSPHERIFYER_LDAP_URL | – | Adresse des Verzeichnisses für die Anmeldung mit AD/LDAP: ldaps://server:636 oder ldap://server:389. Leer: nur der lokale Benutzer admin. |
ldap.start_tlsSPHERIFYER_LDAP_START_TLS | false | Eine ldap://-Verbindung mit StartTLS verschlüsseln. |
ldap.insecure_skip_verifySPHERIFYER_LDAP_INSECURE_SKIP_VERIFY | false | Das Zertifikat des Verzeichnisservers nicht prüfen. Nur für Tests. |
ldap.bind_dnSPHERIFYER_LDAP_BIND_DN | – | Lesekonto, mit dem Spherifyer Benutzer sucht, zum Beispiel CN=svc-spherifyer,OU=Service,DC=firma,DC=local. |
ldap.bind_passwordSPHERIFYER_LDAP_BIND_PASSWORD | – | Passwort des Lesekontos, nur als Notbehelf oder aus der Umgebung. Im Dashboard eingegeben, steht es verschlüsselt in ldap.creds_file. |
ldap.base_dnSPHERIFYER_LDAP_BASE_DN | – | Suchbasis für Benutzer, Gruppen und OUs, zum Beispiel DC=firma,DC=local. |
ldap.user_filterSPHERIFYER_LDAP_USER_FILTER | – | Suchfilter für den Anmeldenamen, %s steht für den Namen. Leer: Active Directory (sAMAccountName). |
ldap.admin_groupSPHERIFYER_LDAP_ADMIN_GROUP | – | DN der Gruppe oder OU, deren Konten Admin sind (dürfen alles wie admin). |
ldap.viewer_groupSPHERIFYER_LDAP_VIEWER_GROUP | – | DN der Gruppe oder OU, deren Konten Betrachter sind (sehen alles, ändern nichts). |
ldap.default_roleSPHERIFYER_LDAP_DEFAULT_ROLE | – | Was alle anderen Konten aus dem Verzeichnis bekommen: none (kein Zugang, auch wenn leer) oder viewer. Mindestens eine Gruppe oder OU oder viewer ist nötig, sobald ldap.url gesetzt ist. |
ldap.creds_fileSPHERIFYER_LDAP_CREDS_FILE | ldap.creds | Datei mit dem verschlüsselten Passwort des Lesekontos (Schlüssel: vcenter.key_file). |
Befehle
Diese Befehle geben Sie im Konsolenfenster im Programmordner ein.
| Option / Befehl | Standard | Bedeutung |
|---|---|---|
spherifyer -config | config.yaml | Eine andere Einstellungsdatei verwenden. |
spherifyer -no-tui | – | Ohne Text-Oberfläche starten. |
spherifyer -version | – | Die Versionsnummer anzeigen. |
spherifyer service install | – | Als Dienst einrichten (mit Administratorrechten). |
spherifyer service uninstall | – | Den Dienst wieder entfernen. |
spherifyer service start | – | Den Dienst starten. |
spherifyer service stop | – | Den Dienst stoppen. |
spherifyer service restart | – | Den Dienst neu starten. |
spherifyer service status | – | Anzeigen, ob der Dienst läuft. |
spherifyer rollback | – | Zur Version vor dem letzten Update zurückkehren. Danach den Dienst neu starten. |
Tasten im Konsolenfenster
| Taste | Bedeutung |
|---|---|
1–4, ←/→, Tab | Zwischen den Reitern Dashboard, Service, Logs und Settings wechseln. |
r | Sofort neue Daten holen. |
o | Das Dashboard im Browser öffnen. |
l | Das Dashboard für andere Rechner öffnen oder wieder schließen. |
i / u / s / x | Den Dienst einrichten, entfernen, starten oder stoppen (*install*, *uninstall*, *start*, *stop* auf dem Reiter Service, mit Administratorrechten). |
k / j | Im Protokoll blättern (auf dem Reiter Logs). |
↑/↓, Enter, Esc | Auf dem Reiter Settings ein Feld wählen (Pfeiltasten), ändern (Enter), übernehmen (Enter) oder abbrechen (Esc). |
s | Auf dem Reiter Settings Port und Proxy in die config.yaml speichern. Wirkt nach einem Neustart. |
t | Auf dem Reiter Settings prüfen, ob www.wedigo.net über den eingetragenen Proxy erreichbar ist. |
q, Esc, Ctrl+C | Spherifyer beenden. |
Schnittstelle für eigene Auswertungen
Alle Daten des Dashboards können Sie auch als JSON abrufen, etwa für eigene Skripte oder Überwachungssysteme. Bis auf die als öffentlich markierten Adressen müssen Sie dafür angemeldet sein (POST /api/auth/login). Fehlermeldungen kommen auf Englisch. Mit dem Header Accept-Language: de kommen sie auf Deutsch, wie im Dashboard.
| Route | Anmeldung | Bedeutung |
|---|---|---|
GET /health | öffentlich | Antwortet, solange Spherifyer läuft. Gut für Überwachungssysteme. |
GET /api/info | öffentlich | Name und Version. |
POST /api/auth/login | öffentlich | Anmelden mit Benutzer und Passwort. |
POST /api/auth/logout | öffentlich | Abmelden. |
GET /api/auth/me | öffentlich | Wer gerade angemeldet ist. |
GET /api/auth/status | öffentlich | Ob die Anmeldung eingeschaltet ist und ob noch das Startpasswort gilt. |
POST /api/auth/password | öffentlich | Passwort ändern. |
/api/report | nötig | Alle aktuellen Daten. Jede Warnung hat eine severity (Critical, Warning oder Info), eine englische category wie Capacity oder Guest-Storage und einen code mit args für den Text. |
/api/status | nötig | Wann zuletzt und wann als Nächstes Daten geholt werden, ob gerade eine Abfrage läuft und der letzte Fehler. |
/api/licenses | nötig | Lizenzbedarf je Datacenter. |
/api/history/totals | nötig | Verlauf der Gesamtbelegung, ?days=30. |
/api/history/datastore | nötig | Verlauf eines Datastores, ?name=…&days=30. |
/api/history/all-datastores | nötig | Verlauf aller Datastores, ?days=30. |
/api/history/host-net | nötig | Netzwerkverlauf eines Hosts, ?name=…&days=180. |
/api/history/vm | nötig | Verlauf einer VM (CPU, RAM, Belegung auf dem Datastore, Gast-Laufwerke), ?name=…&days=30. |
/api/history/vm-growth | nötig | Speicherzuwachs aller VMs im Zeitraum, ?days=30. |
/api/datastores | nötig | Namen aller Datastores. |
/api/hosts | nötig | Namen aller Hosts. |
/api/user-actions | nötig | Wer im vCenter was geändert hat, ?days=180. |
/api/refresh | nötig | Sofort neue Daten holen. |
/api/debug/ds-perf | nötig | Hilft uns bei der Fehlersuche, wenn Leistungswerte fehlen. |
/api/host-net-snapshot | nötig | Aktuelle Netzwerklast aller Hosts. |
GET /api/update | nötig | Stand der Updates. |
POST /api/update/check | nötig | Jetzt nach Updates schauen. |
POST /api/update/install | nötig | Ein verfügbares Update installieren. |
GET /api/settings | nötig | Die Einstellungen aus der config.yaml samt Umgebungsvariablen, ohne Passwörter, und welche erst nach einem Neustart gelten. |
POST /api/settings | nötig | Einstellungen speichern: {"changes":{"collection.interval":"30m"}}, Passwörter getrennt als vcenterPassword und proxyPassword. Werte aus Umgebungsvariablen lassen sich so nicht ändern. |
POST /api/settings/test | nötig | Die Anmeldung am vCenter ({"target":"vcenter",…}) oder die Verbindung zu www.wedigo.net über einen Proxy ({"target":"proxy",…}) mit noch nicht gespeicherten Werten prüfen. |
POST /api/settings/restart | nötig | Den Dienst neu starten, damit gespeicherte Einstellungen gelten. Nur, wenn Spherifyer als Dienst läuft. |
POST /api/settings/ldap/test | nötig | Verbindung, Lesekonto und Suchbasis des Verzeichnisses mit noch nicht gespeicherten Werten prüfen. |
POST /api/settings/ldap/groups | nötig | Gruppen und OUs im Verzeichnis suchen (query), für die Auswahl des Zugangs. |
POST /api/settings/ldap/check | nötig | Ein Konto probeweise anmelden (user, userPassword) und zeigen, ob es Zugang hätte. Legt keine Sitzung an. |
GET /api/account/2fa | nötig | Ob der zweite Faktor für den lokalen Benutzer eingeschaltet ist. |
POST /api/account/2fa/setup | nötig | Einen neuen Schlüssel erzeugen (noch nicht aktiv). Liefert Schlüssel und QR-Code (SVG). |
POST /api/account/2fa/enable | nötig | Mit einem Code der App (code) einschalten. |
POST /api/account/2fa/disable | nötig | Ausschalten und den Schlüssel löschen. |
GET /api/https | nötig | Stand von HTTPS: geladenes Zertifikat (Name, Namen, Aussteller, Ablauf), Dateien, Ladefehler und die Verbindung zu Acmefyer. |
POST /api/https/acmefyer | nötig | Mit Acmefyer verbinden (server, token, fingerprint): meldet Spherifyer als Agent an. Nur Administratoren. |
DELETE /api/https/acmefyer | nötig | Die Verbindung zu Acmefyer trennen. Acmefyer löscht den Agenten, das Zertifikat bleibt in Gebrauch. |
GET /api/audit | nötig | Das Audit-Log, neueste zuerst (actor, period = 24h, 7d oder 30d), mit allen Benutzern für den Filter. Nur für Admins. |